Bandeja de Entrada Compartida Autoalojada por $5 al Mes: Reseña de HQBase
Reseña de HQBase: una bandeja de entrada compartida autoalojada que funciona en Cloudflare por ~$5 al mes. Sin VPS, sin servidor de correo. Instalación, números de coste, MCP y comparación con Agentic Inbox.

22 min de lectura
HQBase es un espacio de trabajo de correo electrónico compartido, gratuito, de código abierto y autoalojado que se despliega por completo en tu propia cuenta de Cloudflare. Sin VPS. Sin servidor de correo. Sin precios por asiento. Ofrece a tu equipo buzones compartidos como [email protected] y [email protected], con control de acceso por buzón, integración MCP para herramientas de IA y una PWA con notificaciones push. Todo funciona sobre la plataforma serverless de Cloudflare por aproximadamente $5 al mes. Este artículo cubre qué es HQBase, cómo funciona la arquitectura en Cloudflare, los números de coste reales frente a Google Workspace y otras alternativas, la instalación paso a paso y las advertencias honestas que debes conocer antes de confiar en él.
¿Qué es HQBase? Una bandeja de entrada compartida autoalojada en Cloudflare
HQBase es una bandeja de entrada compartida con licencia AGPL-3.0, escrita en TypeScript, que se ejecuta en tu cuenta de Cloudflare, no en un SaaS operado por otros. Te ofrece:
- Buzones compartidos:
support@,sales@,hello@en varios dominios - Control de acceso del equipo por buzón: roles
Read,AgentyManagerpor buzón - Borradores, historial de auditoría y borrado automático de la papelera (30 días)
- PWA con notificaciones push autoalojadas (VAPID/Web Push)
- Servidor MCP protegido con OAuth para que las herramientas de IA puedan buscar, redactar y enviar correo
- Compatibilidad con varios dominios en un solo espacio de trabajo
La diferencia principal: el correo, los datos y las credenciales de Cloudflare nunca salen de tu cuenta. No hay ningún intermediario operado por HQBase. El relay de OAuth en auth.hqbase.io solo devuelve un código de autorización de corta duración a tu Worker. Nunca ve tus tokens de acceso ni el contenido del correo.
A agosto de 2026, HQBase está en la v1.0.1, con unos cinco días de vida. Es joven, pero el proyecto incluye releases firmadas (verificación Ed25519 + SHA-256), tests e2e con Playwright, tests de arquitectura y una estrategia de rollback bien definida. Para un proyecto recién nacido, es más proceso del que suelen tener la mayoría. Si has estado configurando Postfix para enviar correo a través de un relay SMTP externo para tus herramientas autoalojadas, HQBase ofrece un camino más simple: sin servidor de correo en absoluto.
Para equipos que exploran alternativas autoalojadas a las herramientas SaaS, HQBase encaja en la misma filosofía: sé dueño de tus datos, ejecútalo tú mismo, pero con muchas menos piezas móviles que el correo autoalojado tradicional.
Cómo funciona HQBase: Cloudflare Workers, D1, R2 y Queues
HQBase se descompone en servicios de Cloudflare que probablemente ya conoces:
| Servicio de Cloudflare | Papel en HQBase |
|---|---|
| Workers | Sirve la app web y las APIs, recibe el correo entrante y ejecuta las acciones aprobadas |
| D1 | Almacena personas, acceso a buzones, el índice de correo consultable, borradores y el estado de la app |
| R2 | Almacena los archivos de correo originales y los adjuntos |
| Queues | Trabajos en segundo plano y de mantenimiento; los trabajos fallidos van a una dead-letter queue |
| Email Routing | Entrega entrante (una regla catch-all reenvía todo al Worker) |
| Email Sending | Envío saliente desde los buzones compartidos |
Al desplegarse, HQBase crea estos recursos en tu cuenta: un Worker llamado hqbase, una base de datos D1 hqbase, un bucket R2 hqbase-mail, una Queue hqbase-jobs, una dead-letter queue hqbase-jobs-dlq y un cron trigger nocturno (17 3 * * *) para limpieza. También genera un BETTER_AUTH_SECRET y un par de claves VAPID para las notificaciones push.
No hay servidor de correo separado, ni IMAP, ni Postfix, ni contenedores Docker. Cloudflare gestiona la entrega y la recepción del correo en el edge. Si ya has desplegado aplicaciones en Cloudflare Workers con una base de datos D1, el patrón de despliegue es el mismo, solo que con más bindings. Lo mismo aplica si estás familiarizado con ejecutar aplicaciones en Cloudflare desde otros proyectos.
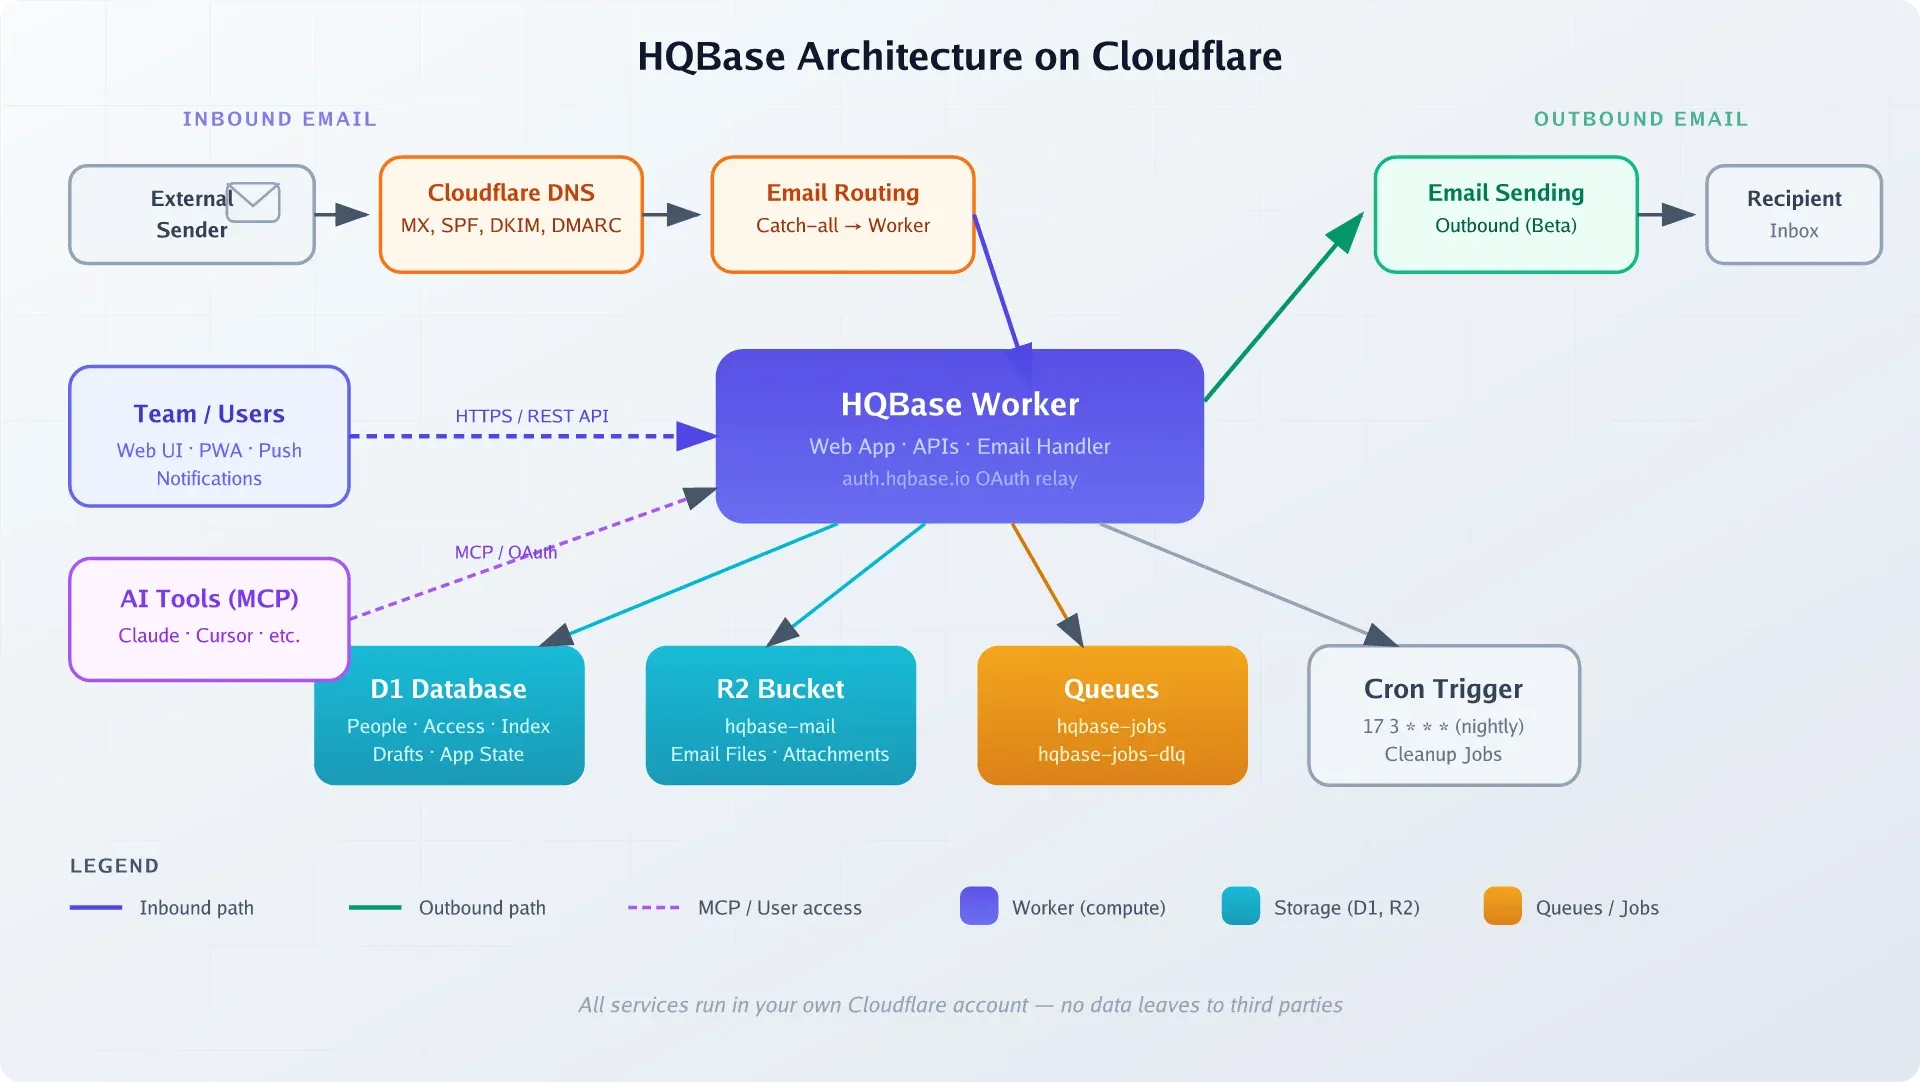
No necesitas VPS
HQBase funciona por completo sobre la plataforma serverless de Cloudflare. No hay ningún servidor que parchear, ningún contenedor Docker que gestionar y ningún demonio IMAP/SMTP que vigilar.
Precios de HQBase: el coste real de una bandeja compartida en Cloudflare
Aquí es donde HQBase se pone interesante. El software en sí es gratuito (AGPL-3.0). Tu único coste es la infraestructura de Cloudflare sobre la que se ejecuta.
Desglose de costes de Cloudflare
| Servicio de Cloudflare | Nivel gratuito | De pago / excedente |
|---|---|---|
| Workers Paid (obligatorio) | — | $5/mes mínimo por cuenta; 10M de solicitudes/mes incluidas, +$0.30/M después |
| Email Routing (entrante) | Gratis, ilimitado | — |
| Email Sending (saliente, beta) | 3.000 correos/mes incluidos | $0.35 por 1.000 después |
| D1 (base de datos) | 5M de filas leídas/día, 100K filas escritas/día, 5 GB de almacenamiento | +$0.001/M lecturas, +$1.00/M escrituras, +$0.75/GB-mes |
| R2 (adjuntos) | 10 GB de almacenamiento, 1M de ops de Clase A/mes | $0.015/GB-mes, salida gratis |
| Queues | 1M de ops/mes incluidas (plan Paid) | +$0.40/M ops |
Un dominio cuesta aproximadamente entre $10 y $15 al año además de eso, pero probablemente ya tengas uno.
Escenario realista
Tres buzones (support@, sales@, hello@), cinco miembros de equipo, 500 correos entrantes + 200 salientes al mes y menos de 10 GB de adjuntos en R2:
- Workers Paid: $5/mes (base)
- Email Routing: $0 (gratis, entrante ilimitado)
- Email Sending: $0 (por debajo del nivel gratuito de 3.000/mes)
- D1: $0 (muy por dentro del nivel gratuito)
- R2: $0 (por debajo del nivel gratuito de 10 GB)
- Queues: $0 (por debajo de 1M de ops)
Total: ~$5 al mes. Fijo. Con asientos y buzones ilimitados.
Cómo se compara
| Solución | Coste mensual (3 usuarios, 3 buzones) | ¿Necesita VPS/servidor? | ¿Integración MCP/IA? |
|---|---|---|---|
| HQBase | ~$5/mes fijo | No | Integrada, OAuth con scopes |
| Google Workspace | ~$21/mes ($7/usuario × 3, facturación anual) | No | Ninguna nativa |
| Zoho Mail | ~$3 a $12/mes ($1 a $4/usuario × 3) | No | Ninguna nativa |
| Front | ~$57/mes ($19/asiento × 3) | No | Integraciones limitadas |
| FreeScout | ~$5/mes de VPS + mantenimiento | Sí | Ninguna (solo add-ons) |
La ventaja de coste de HQBase se ve más clara frente a las herramientas SaaS con precio por asiento. Google Workspace cobra por usuario: escala a 10 personas y estás en $70/mes con facturación anual. HQBase se queda en $5. FreeScout también es barato, pero estás manteniendo un VPS, PHP, una base de datos y un relay de correo. Más piezas móviles. Si quieres esa ruta del VPS, un VPS económico de Hetzner es una opción sólida, aunque harás más trabajo de operaciones.
Los precios de los VPS subieron en general en 2026 — si estás reconsiderando una máquina alquilada, mira qué cambió y cuándo gana un mini PC.
Cloudflare Email Sending aún está en beta
Email Sending está en beta pública a agosto de 2026. Los precios y los límites pueden cambiar. Vigila la entregabilidad durante las primeras semanas y estate atento a los anuncios de Cloudflare.
Cómo configurar HQBase paso a paso
Requisitos previos
- Una cuenta de Cloudflare con un dominio que use Cloudflare DNS (nameservers apuntando a Cloudflare)
- Plan Cloudflare Workers Paid ($5/mes, actívalo en tu panel de Cloudflare)
- Suscripción a R2 activada (aunque tiene nivel gratuito, debes completar el checkout de R2 en el panel)
- Node.js 20+ y pnpm 11+ instalados en local
- Wrangler CLI autenticado (
wrangler login) - Una dirección de correo que no esté en ningún dominio conectado al espacio de trabajo para la cuenta de propietario/recuperación
El correo del propietario debe estar en un dominio distinto
El correo de acceso del propietario NO debe estar en un dominio que planees conectar a HQBase. Si HQBase cae, necesitas acceso de recuperación a través de un correo externo. Usa una dirección de Gmail, Outlook u otra personal como cuenta de propietario. Esto se impone por diseño.
Para la configuración de Cloudflare DNS: si los nameservers de tu dominio aún no apuntan a Cloudflare, tendrás que actualizarlos en tu registrador y esperar a que el estado muestre “Active”. Suele ser el paso más lento (puede tardar horas).
Desplegar HQBase
Puedes usar el botón “Deploy to Cloudflare” del repositorio o desplegar manualmente con Wrangler.
Opción A: despliegue en un clic
Haz clic en el botón de despliegue del repositorio de HQBase en GitHub. Te pedirá autenticarte con Cloudflare y creará los recursos necesarios.
Opción B: despliegue manual por CLI
git clone https://github.com/HQBase/hqbase.git
cd hqbase
pnpm install
wrangler login
pnpm run deploy
El instalador crea todos los recursos (Worker, base de datos D1, bucket R2, Queues), aplica las migraciones de base de datos, verifica la release firmada y guarda un registro de despliegue sin secretos. Instala la release estable firmada actual y se niega a sobrescribir un Worker no vacío a menos que pueda verificar una release válida de HQBase.
Verifica el despliegue: cuando el comando termine, visita la URL del Worker que aparece en la salida. Deberías ver el asistente de configuración de HQBase.
Cómo se ve un fallo: si no has activado Workers Paid o R2, el despliegue fallará con errores de bindings. Si tu dominio no está en Cloudflare DNS, la configuración del enrutado de correo fallará después.
Configurar el enrutado de correo y los dominios
El asistente de configuración de HQBase te guía para añadir tus dominios de correo. Durante este paso, HQBase crea automáticamente los registros DNS necesarios:
- Registros MX — apuntan a la infraestructura de recepción de correo de Cloudflare
- SPF — autoriza a Cloudflare a enviar en tu nombre
- DKIM — clave de firma para la autenticación del correo saliente
- DMARC — registro de política para la alineación de la autenticación del correo
HQBase también activa Email Routing con una regla catch-all que reenvía todo el correo entrante al Worker.
Los registros DNS se crean automáticamente
El asistente de configuración de HQBase crea los registros MX, SPF, DKIM y DMARC automáticamente durante la configuración del dominio. Después de la instalación, verifícalos en el panel de DNS de Cloudflare, dentro de los ajustes DNS de tu dominio.
Verifica: revisa tu panel de Cloudflare → tu dominio → registros DNS. Deberías ver entradas MX, SPF, DKIM y DMARC. Cloudflare mostrará Email Routing como “Enabled” para el dominio.
Cómo se ve un fallo: si Cloudflare muestra “Authentication error” en el DNS de Email Routing, vuelve a aprobar el permiso Zone Settings / Edit en la configuración de tu token de API de Cloudflare.
Crear buzones e invitar a tu equipo
Una vez configurados los dominios:
- Crea los buzones compartidos (
[email protected],[email protected], etc.) - Define los niveles de acceso para cada buzón (None / Read / Agent / Manager)
- Invita a los miembros del equipo — recibirán un enlace para establecer la contraseña (corregido en la v1.0.1 para llegar correctamente al formulario
/set-password)
Verifica: envía un correo de prueba a [email protected] desde una dirección externa (Gmail, etc.). Debería llegar a la bandeja de HQBase en segundos. Esto valida todo el camino de entrada: catch-all de Email Routing → Worker → índice D1 → almacenamiento R2.
Control de acceso en HQBase: roles de buzón y permisos del espacio de trabajo
Esta es una de las características más sólidas de HQBase. El modelo de acceso tiene dos capas:
Roles del espacio de trabajo
| Rol | Puede hacer |
|---|---|
| Owner | Todo. Cuenta de recuperación. Manager de todos los buzones por defecto. El correo de acceso debe estar en un dominio que NO esté en el espacio de trabajo. |
| Admin | Gestionar personas, ajustes y accesos — pero no puede leer un buzón a menos que se le conceda acceso explícitamente. |
| Member | Solo puede acceder a los buzones donde se le haya concedido un rol. |
Niveles de acceso al buzón
| Nivel | Capacidades |
|---|---|
| None | Sin acceso al buzón |
| Read | Leer, buscar y descargar mensajes |
| Agent | Read + enviar, responder, marcar como leído, destacar, archivar, mover a la papelera |
| Manager | Agent + ajustes del buzón y reglas de borrado |
El punto crítico: las mismas reglas de acceso se aplican en la app web, la API REST y el servidor MCP. Si un miembro del equipo no puede leer finance@, su agente de IA conectado por MCP tampoco puede. Puedes dar a una conexión MCP menos capacidades que a su usuario, pero nunca más.
Esto importa al pensar en servidores MCP frente a herramientas nativas de agentes. Con HQBase, el límite de permisos se aplica en la capa de datos, no como un añadido posterior en la integración de IA.
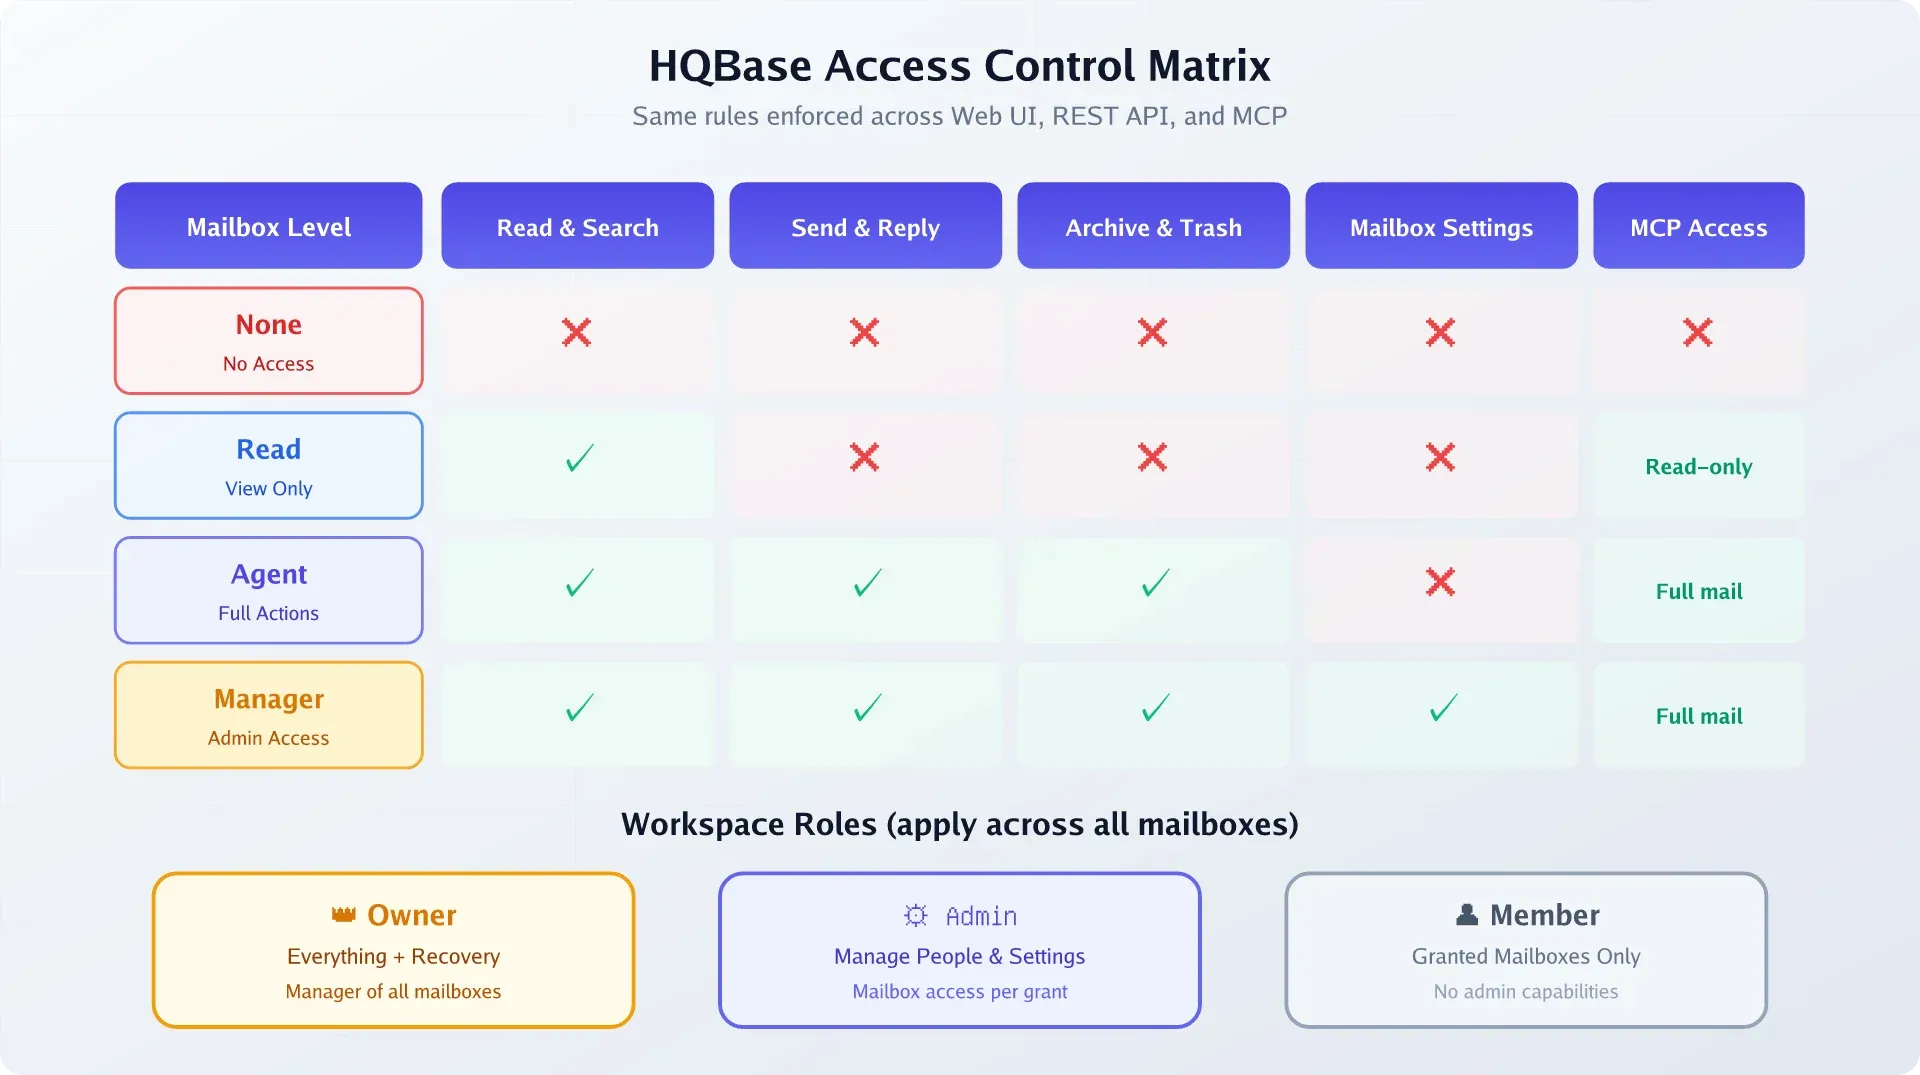
Permisos unificados
Las mismas reglas de acceso se aplican en todas partes — interfaz web, API REST y MCP. Si un usuario no puede leer un buzón, su agente de IA tampoco. Es una mejora de seguridad significativa frente a herramientas con capas de integración de IA separadas.
Seguridad adicional: el historial de auditoría registra las acciones sensibles (sin exponer contenido de correo, contraseñas ni tokens). La papelera se borra automáticamente a los 30 días. Por lo demás, los mensajes se conservan indefinidamente por defecto.
Conecta herramientas de IA a HQBase vía MCP
HQBase incluye un servidor MCP protegido con OAuth, así que herramientas de codificación con IA como Claude Code y Cursor pueden buscar, leer, redactar y enviar correo en tu nombre.
Perfiles MCP
| Perfil | Endpoint | Capacidades |
|---|---|---|
| Solo lectura | /mcp |
list_mailboxes, search_messages, list_conversations, get_message, get_thread, get_attachment |
| Acciones de correo | /mcp/full |
Todo lo anterior + send_email, reply_to_message, forward_message, CRUD de borradores, update_message, update_conversation |
Cambiar de solo lectura a acciones de correo requiere una nueva conexión OAuth y su aprobación. Scopes: mail:read, mail:write, mail:send, offline_access.
Flujo OAuth
HQBase usa Streamable HTTP con descubrimiento de OAuth 2.0, registro dinámico de clientes, flujo de código de autorización con PKCE y consentimiento del usuario. El relay de OAuth en auth.hqbase.io solo devuelve un código de autorización de corta duración a tu Worker. Nunca intercambia el código ni ve tu token de acceso o el contenido del correo.
Para organizaciones que bloquean las apps OAuth públicas, puedes registrar un cliente OAuth privado de Cloudflare (Authorization Code + PKCE, sin necesidad de client secret).
Conectar un cliente
Añade HQBase como servidor MCP en la configuración de tu cliente. Para Claude Code, añade a tus ajustes MCP:
{
  "mcpServers": {
    "hqbase": {
      "url": "https://your-worker.your-subdomain.workers.dev/mcp",
      "oauth": true
    }
  }
}
Para el perfil completo de acciones de correo, usa /mcp/full en lugar de /mcp.
Riesgo de doble envío con MCP
La documentación de HQBase advierte explícitamente de que enviar/responder/reenviar puede enviar más de una vez si un cliente MCP reintenta. Empieza en modo de solo lectura y prueba a fondo antes de activar las acciones de correo en flujos de producción. No reintentes a ciegas los envíos fallidos.
Otras limitaciones de MCP que debes conocer:
- Los adjuntos vía MCP están limitados a 10 MiB
- No hay push/streaming en directo del correo nuevo: hay que consultar con search o list
- MCP no puede gestionar personas, buzones, dominios, configuración, actualizaciones, auditoría, sesiones ni secretos
- HQBase no incluye un LLM propio. Expone el correo a herramientas de IA externas vía MCP (a diferencia de Cloudflare Agentic Inbox, que lleva un agente de IA integrado)
Operaciones de HQBase: actualizaciones, backups, rollback y doctor
HQBase se toma las operaciones en serio: releases firmadas, verificación, backup y rollback son funciones de primera clase en la CLI.
Actualizaciones
El actualizador descarga la release, verifica el manifiesto stable.json (firma Ed25519 + hash SHA-256), comprueba la compatibilidad de producto/canal/versión y de la base de datos, y luego despliega. Si una actualización falla, el actualizador imprime los comandos exactos de recuperación.
Nunca te saltes el paso de verificación. El manifiesto firmado es lo que te protege de desplegar una release manipulada o incompatible.
Backups
pnpm hqbase -- backupAdvertencia crítica: esto registra los bookmarks de D1, la versión activa del Worker y un inventario de R2. No descarga el correo ni los adjuntos a tu máquina local. Es una instantánea del despliegue, no una exportación offline del correo. Para copias offline, tendrías que exportar desde R2 por separado.
Ejecuta siempre backup antes de cualquier cambio manual.
Rollback
pnpm hqbase -- restoreEl rollback del Worker y la restauración de D1 son operaciones deliberadamente separadas. La restauración de D1 es destructiva — descarta todo el correo recibido después del punto de restauración. Nunca restaures D1 a la ligera. La secuencia recomendada:
- Ejecuta
backupprimero - Haz rollback del Worker
- Solo si es necesario, restaura D1 (entendiendo que perderás los mensajes más recientes)
El comando doctor
pnpm hqbase -- doctor            # diagnostics (read-only)
pnpm hqbase -- doctor --repair --yes   # fix detected issues
doctor comprueba la versión, la base de datos, la salud del Worker, el almacenamiento, las queues, los dominios de correo y el canal de actualizaciones. Ejecútalo antes y después de cualquier cambio manual.
Restaurar D1 es destructivo
Restaurar D1 descarta todo el correo recibido después del punto de restauración. El rollback del Worker y la restauración de D1 son operaciones separadas — nunca restaures D1 sin entender que perderás los mensajes más recientes. Haz siempre un backup primero.
A diferencia del correo autoalojado basado en VPS, donde necesitas herramientas de monitorización autoalojadas para vigilar tu servidor de correo, HQBase elimina el servidor por completo — Cloudflare se encarga de la salud de la infraestructura. Monitorizas bindings y configuración, no CPU y disco.
HQBase vs Cloudflare Agentic Inbox vs FreeScout
Hay tres caminos principales hacia el “correo compartido consciente de la IA”. Resuelven problemas distintos.
| Característica | HQBase | Cloudflare Agentic Inbox | FreeScout | Google Workspace |
|---|---|---|---|---|
| Alojamiento | Tu cuenta de Cloudflare | Gestionado por Cloudflare | Tu VPS | SaaS de Google |
| Coste (3 usuarios, 3 buzones) | ~$5/mes | Por determinar (beta/preview) | ~$5/mes de VPS + tu tiempo | ~$21.60/mes |
| RBAC por buzón | Sí (None/Read/Agent/Manager) | No — un único perímetro de confianza | Roles básicos | Sí |
| Integración MCP / IA | Integrada, OAuth con scopes | Nativa (Cloudflare AI + agente integrado) | Ninguna (solo add-ons) | Ninguna nativa |
| Propiedad de los datos | Total (tu cuenta de Cloudflare) | Gestionado por Cloudflare | Total (tu VPS) | |
| Código abierto | Sí (AGPL-3.0) | Sí (Apache-2.0) | Sí (GPL-3.0) | No |
| Madurez | Días de vida | Preview pública, sin releases | Años, consolidado | Nivel empresarial |
| Operaciones de servidor de correo | Ninguna | Ninguna | Sí (Postfix/relay + BD) | Ninguna |
La diferencia más marcada: HQBase vs Agentic Inbox
El README de Agentic Inbox lo dice directamente: “Any user who passes the shared Cloudflare Access policy can access all mailboxes… There is no per-mailbox authorization.” Ese único perímetro de confianza está bien para un experimento personal con IA, pero es un obstáculo insalvable para equipos. No puedes dar a un agente de IA acceso a support@ mientras le bloqueas finance@.
HQBase resuelve esto con un RBAC por buzón de verdad, aplicado de forma consistente en web, API y MCP. También incluye releases firmadas, herramientas de rollback, comandos de backup e historial de auditoría — nada de lo cual ofrece Agentic Inbox.
La ventaja de Agentic Inbox: tiene un agente de IA integrado (que usa Workers AI / kimi-k2.5) con borradores automáticos. HQBase toma el enfoque opuesto — sin LLM integrado, pero con soporte MCP completo para que traigas tus propias herramientas de IA.
HQBase vs FreeScout
FreeScout es la opción autoalojada curtida en batalla (PHP, GPL-3.0, años de uso en producción). Pero estás manteniendo un VPS, una base de datos y un relay SMTP. Son más piezas móviles, más cosas que parchear y más cosas que pueden romperse. HQBase elimina todo eso al funcionar sobre la pila serverless de Cloudflare.
Si ya estás invertido en el autoalojamiento basado en VPS y quieres el control total, FreeScout tiene sentido. Si quieres menos piezas móviles y una factura fija de $5 al mes sin mantenimiento de servidores, HQBase es el camino más simple.
Limitaciones y advertencias de HQBase antes de confiar en él
Conviene ser honesto con las contrapartidas:
-
Proyecto recién nacido. Bien arquitecturado y probado, pero sin historial en producción todavía. Equipo pequeño, que se mueve rápido. Revisa el repositorio de GitHub antes de adoptarlo para algo crítico.
-
Dependencia de Cloudflare. Requiere Cloudflare DNS, Workers Paid, Email Routing y Email Sending. No puedes ejecutarlo en AWS, GCP o un VPS. Si dejas Cloudflare, dejas HQBase.
-
Email Sending está en beta. Precios, límites y entregabilidad pueden cambiar. Cloudflare autoconfigura SPF/DKIM/DMARC, pero el servicio es joven. Vigila la entregabilidad durante las primeras semanas.
-
Licencia AGPL-3.0. Si modificas HQBase y lo ofreces como servicio, debes publicar tus cambios bajo AGPL. Bien para uso interno — entiende las implicaciones para productos comerciales.
-
El “backup” no es una exportación offline del correo. El comando backup guarda una instantánea del estado del despliegue (bookmarks de D1, versión del Worker, inventario de R2). No descarga el correo a tu máquina. Planifica por separado las necesidades de cumplimiento o portabilidad de datos.
-
Sin IMAP/POP. Todo el acceso es vía interfaz web, API REST o MCP. Nada de clientes de correo tradicionales como Thunderbird o Apple Mail.
-
Limitaciones de MCP. Límite de 10 MiB en adjuntos, sin notificaciones push en directo para correo nuevo (hay que consultar) y riesgo de doble envío en reintentos.
Lista de verificación: ¿funciona tu bandeja de entrada?
Repasa esto después de la instalación y después de cualquier cambio manual:
- Envía un correo de prueba a
[email protected]→ confirma que llega a la bandeja de HQBase (valida el catch-all de Email Routing + D1 + R2) - Responde desde el buzón compartido → revisa las cabeceras recibidas para comprobar que SPF/DKIM/DMARC pasan (busca “signed-by” en Gmail, o prueba en mail-tester.com)
- Ejecuta
pnpm hqbase – doctory confirma que todas las comprobaciones pasan - Ejecuta
pnpm hqbase – backupy anota la versión del Worker + el bookmark de D1 - Conecta un cliente MCP en modo de solo lectura → confirma que
list_mailboxesysearch_messagesdevuelven los datos esperados - (Opcional) Reconecta MCP con Acciones de correo → redacta y envía una respuesta de prueba
- Revisa el panel de Cloudflare: analíticas del Worker, métricas de D1, bucket R2, salud de la Queue
- Confirma que Email Sending está activado y revisa la entregabilidad de los primeros correos salientes
Preguntas frecuentes
¿HQBase cuesta algo más allá del plan Cloudflare Workers de $5/mes?
El software base de HQBase es gratuito (AGPL-3.0). Tu único coste es Cloudflare Workers Paid ($5/mes) más cualquier excedente de Email Sending (los primeros 3.000 correos/mes son gratis, luego $0.35/1.000). Para la mayoría de equipos pequeños con 3 buzones y unos cientos de correos, el total se queda en ~$5/mes. Puede ofrecerse instalación o soporte de pago opcional por separado, pero no bloquea ninguna función del producto.
¿Puedo usar HQBase con dominios de Google Workspace o Microsoft 365?
No. HQBase requiere que Cloudflare gestione el DNS de tus dominios de correo (para Email Routing y Sending). Si los nameservers de tu dominio apuntan a Google o Microsoft, tendrías que migrar el DNS a Cloudflare primero. El correo del propietario/recuperación también debe estar en un dominio NO conectado al espacio de trabajo.
¿Están cifrados mis datos de correo en reposo?
Los archivos de correo y los adjuntos se almacenan en Cloudflare R2, y el índice consultable vive en Cloudflare D1. Cloudflare cifra los datos en reposo por defecto. Sin embargo, HQBase en sí no añade una capa de cifrado separada a nivel de aplicación. La seguridad de tus datos depende de la seguridad de tu cuenta de Cloudflare — activa el 2FA y usa tokens de API con los scopes mínimos.
¿Cómo se compara HQBase con Cloudflare Agentic Inbox?
HQBase te da RBAC por buzón (Read/Agent/Manager), así puedes dar a un agente de IA acceso a support@ pero no a finance@. Agentic Inbox de Cloudflare usa un único perímetro de confianza — o todo el correo es accesible o ninguno lo es. HQBase también es totalmente de código abierto (AGPL-3.0) y autoalojado en tu cuenta, mientras que Agentic Inbox es un servicio gestionado por Cloudflare. Si necesitas permisos granulares por equipo y propiedad de los datos, HQBase es la opción más sólida. Si quieres un agente de IA integrado con borradores automáticos y no necesitas control por buzón, Agentic Inbox puede ser más simple.
¿Puedo exportar mi correo si decido dejar HQBase?
El comando backup de HQBase registra el estado del despliegue (bookmarks de D1, versión del Worker, inventario de R2), pero no descarga el correo a tu máquina local. Para exportar el correo, tendrías que acceder al bucket R2 directamente y copiar los archivos de correo en crudo. A fecha de la v1.0.1 no hay exportación integrada en un clic a formato MBOX o EML. Tenlo en cuenta si el cumplimiento o la portabilidad de datos importan a tu equipo.
Actualizaciones
| Fecha | Cambio |
|---|---|
| 2026-08-13 | Artículo publicado. HQBase v1.0.1. Cloudflare Email Sending en beta pública. |
Para terminar
HQBase es un enfoque genuinamente distinto del correo compartido en equipo. Serverless, de código abierto, con control de acceso real por buzón e integración MCP — todo por unos $5 al mes con asientos y buzones ilimitados. La contrapartida es una fuerte dependencia de la plataforma Cloudflare y un proyecto recién nacido sin historial en producción.
Para equipos que ya están en Cloudflare y quieren eliminar las operaciones de servidor de correo y aplanar los costes por asiento, merece la pena evaluarlo. Empieza con MCP en solo lectura, ejecuta doctor con regularidad y haz backup antes de cada cambio. HQBase es una de 29 aplicaciones autoalojadas que funcionan por completo en Cloudflare Workers — gestores de contraseñas, apps de notas, analítica y más, todo sobre la misma plataforma serverless.
Los números son difíciles de rebatir: $5/mes fijos frente a más de $7/usuario/mes en Google Workspace, con mejor integración de IA y propiedad total de los datos. Solo entiende lo que estás aceptando — Cloudflare es la plataforma, Email Sending está en beta y el proyecto tiene días de vida.
Ver HQBase en GitHub