El mejor router de viaje para trabajar en remoto (2026): WireGuard y Tailscale
El mejor router de viaje en 2026 es el GL.iNet Beryl AX ($98.99): inicia sesión en el Wi-Fi del hotel una sola vez, monta un túnel WireGuard o Tailscale de vuelta a casa, o sube al Slate 7 con Wi-Fi 7.

14 min de lectura
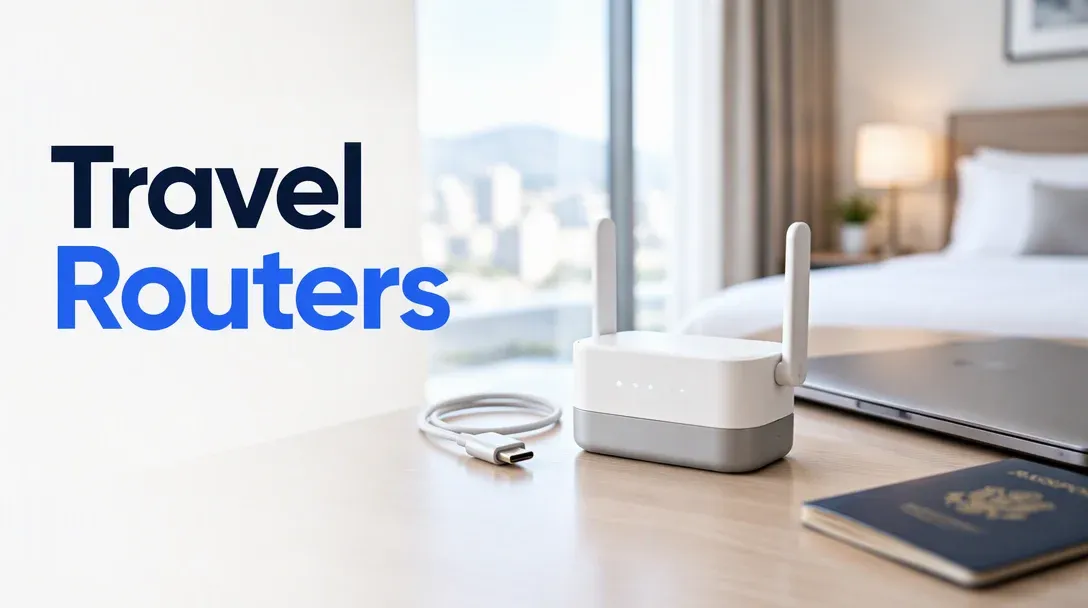
Para la mayoría de la gente la respuesta es el GL.iNet Beryl AX (GL-MT3000) por $98.99: inicia sesión en el portal cautivo del hotel una sola vez, emite tu propio SSID Wi-Fi 6 privado para todos los dispositivos que lleves en la maleta y mantiene un túnel WireGuard o Tailscale directo hasta tu laboratorio casero. Sube al Slate 7 ($159.99) si quieres Wi-Fi 7 y dos puertos 2.5GbE, o baja al Opal ($39.99) si el presupuesto es el filtro principal.
Divulgación de afiliados
Algunos de los enlaces de abajo son enlaces de afiliado de Amazon, incluidas las redirecciones /go/ que llevan a Amazon. Si compras a través de ellos me llevo una pequeña comisión sin coste adicional para ti. Los precios se comprobaron el 30 de octubre de 2026 y cambian constantemente, así que confirma siempre en la página del producto.
Selección rápida
| Router | Precio (30 oct 2026) | Wi-Fi | Ethernet | Velocidad WG anunciada | Tailscale en la UI | Valoración | Cómpralo si |
|---|---|---|---|---|---|---|---|
| GL.iNet Beryl AX | $98.99 | Wi-Fi 6 AX3000 | 1x 2.5G + 1x 1G | ~300 Mbps | Sí | 4.5★ (5,471) | Quieres la opción probada de menos de $100. |
| GL.iNet Slate 7 | $159.99 | Wi-Fi 7 BE3600 | 2x 2.5G | ~490–540 Mbps | Sí | 4.4★ (1,605) | Quieres Wi-Fi 7, pantalla táctil y doble 2.5G. |
| GL.iNet Beryl 7 | $129.99 | Wi-Fi 7 BE3600 | 2x 2.5G | Hasta 1,100 Mbps* | Sí | 4.2★ (644) | Quieres Wi-Fi 7 + doble 2.5G sin la pantalla. |
| GL.iNet Slate AX | $119.99 | Wi-Fi 6 AX1800 | 3x 1G | ~550 Mbps | Sí | 4.4★ (3,872) | Necesitas puertos LAN extra y una ranura microSD. |
| GL.iNet Opal | $39.99 | Wi-Fi 5 AC1200 | 3x 1G | ~65 Mbps | No | 4.2★ (8,337) | El mejor router GL.iNet económico por $40. |
| TP-Link TL-WR1502X | $39.99 | Wi-Fi 6 AX1500 | 2x 1G | ~150 Mbps | No | 3.9★ (1,458) | Alternativa Wi-Fi 6 convencional al Opal. |
| TP-Link TL-WR3002X | $55.98 | Wi-Fi 6 AX3000 | 1x 2.5G + 1x 1G | ~300 Mbps | No | 4.1★ (500) | Hardware 2.5G + AX3000 barato si renuncias a Tailscale. |
| GL.iNet Mango | $29.99 | Wi-Fi 4 (2.4GHz) | 2x 100M | ~45 Mbps | No | 4.1★ (13,130) | Repuesto ultraligero para emergencias, no para el trabajo diario. |
*Las cifras de rendimiento de WireGuard son números de laboratorio del fabricante sobre Ethernet por cable. En el Wi-Fi real de un hotel (que rara vez supera los 30–60 Mbps), incluso el Opal de $40 satura el enlace de subida.
¿Por qué llevar un router de viaje en lugar de usar el punto de acceso del teléfono?
Un router de viaje resuelve tres problemas que un hotspot del teléfono o una app de VPN por dispositivo no resuelven:
- Autentica el portal cautivo del hotel una sola vez. Conectas el router de viaje al Wi-Fi del hotel (modo repetidor WISP) y completas la pantalla de inicio de sesión con número de habitación y apellido una única vez. Tu portátil, teléfono, iPad, Kindle y Apple TV / Chromecast siguen conectados al SSID privado de tu router (
ssid-yours) toda la semana: sin reautenticar cinco dispositivos cada mañana y sin que el aislamiento de clientes del hotel impida a tu portátil hablar con tu teléfono o con tu stick de streaming de viaje. - Un único túnel VPN siempre activo para todos los dispositivos (incluidos los portátiles de trabajo bloqueados). Si tu empresa bloquea el portátil corporativo y no puedes instalar clientes personales de WireGuard o Tailscale, el router de viaje ejecuta el túnel en hardware. Cada paquete que sale de su LAN o Wi-Fi se cifra antes de tocar el AP del hotel. Yo enruto el mío de vuelta a mi firewall OPNsense y a mi laboratorio de mini PC en casa para llegar a Jellyfin, Proxmox y hosts SSH internos por sus IPs de LAN habituales.
- Respaldo multi-WAN: Ethernet del hotel, Wi-Fi del hotel o tethering USB del teléfono. Cuando una sala de conferencias aún tiene una toma Ethernet activa, la enchufas al WAN. Cuando el Wi-Fi del hotel muere en mitad de una llamada, conectas tu teléfono al puerto USB 3.0 del router para tener tethering USB instantáneo sin cambiar de red Wi-Fi en ninguno de tus dispositivos.
1. GL.iNet Beryl AX (GL-MT3000): la elección por defecto
$98.99 · 4.5★ con 5,471 valoraciones · vendido por GL Technologies, con envío de Amazon
El Beryl AX es el estándar de oro de esta categoría y el que vive en mi propia mochila (también se ganó un puesto en nuestra selección de gadgets tecnológicos que merecen la pena). En su interior lleva un MediaTek Filogic 820 (MT7981B) de doble núcleo ejecutando el software OpenWrt 21.02/24.x de GL.iNet, acompañado de 512 MB de DDR4, Wi-Fi 6 AX3000, un puerto WAN 2.5GbE, un puerto LAN 1GbE, un puerto USB 3.0 Type-A para tethering de teléfono o almacenamiento SMB, y un interruptor físico programable en el lateral que puedes vincular directamente a tu kill switch de WireGuard.
Con 5,471 valoraciones y años de actualizaciones de firmware a sus espaldas, su modo repetidor maneja las páginas de inicio de sesión más caprichosas de los hoteles con más fiabilidad que los nuevos chips Wi-Fi 7 que aún reciben actualizaciones de drivers.

GL.iNet Beryl AX (GL-MT3000)
Router de viaje Wi-Fi 6 AX3000 de bolsillo con puerto WAN 2.5GbE, LAN 1GbE, tethering USB 3.0, alimentación USB-C PD y WireGuard, OpenVPN, AdGuard Home y Tailscale integrados.
Precio y disponibilidad en Amazon.com
Características principales
- Wi-Fi 6 AX3000 de doble banda (574 + 2402 Mbps)
- 1x WAN 2.5GbE + 1x LAN 1GbE + puerto USB 3.0
- WireGuard nativo (~300 Mbps), OpenVPN e interfaz de Tailscale
- Interruptor lateral físico para activar/desactivar la VPN + alimentación USB-C 5V/3A
Lo que nos gusta
- Firmware probado en 5,471 reseñas
- Menos de $100 con WAN 2.5GbE, AdGuard Home y Tailscale
- El interruptor lateral físico te permite activar/desactivar WireGuard sin abrir un navegador
Ten en cuenta
- Un solo puerto LAN si viajas con varios dispositivos por cable
- Sin banda de 6 GHz (Wi-Fi 6 de doble banda 2.4 GHz + 5 GHz)
Consideraciones importantes
- •Un solo puerto LAN (más un puerto WAN)
- •Se alimenta por USB-C 5V/3A (15W): puede funcionar desde un puerto del portátil o una batería externa
- •El plugin de Tailscale viene integrado; el enrutado como nodo de salida requiere activar las rutas de subred
Divulgación: Este artículo contiene enlaces de afiliado. Podemos ganar una comisión si compras a través de estos enlaces, sin coste adicional para ti.
2. GL.iNet Slate 7 y 3. Beryl 7: la gama Wi-Fi 7 con doble 2.5GbE
GL.iNet Slate 7 (GL-BE3600) — $159.99 · 4.4★ con 1,605 valoraciones
El Slate 7 es el router de viaje insignia de GL.iNet: un chip Qualcomm de cuatro núcleos, Wi-Fi 7 BE3600 (688 Mbps en 2.4 GHz + 2,882 Mbps en 5 GHz con soporte MLO), dos puertos 2.5GbE (1x WAN, 1x LAN) y ~490–540 Mbps de rendimiento WireGuard. Su característica estrella es la pantalla táctil a color frontal: puedes escanear un código QR en la pantalla para unirte al Wi-Fi, ver las velocidades en tiempo real y activar WireGuard, OpenVPN o AdGuard Home con el dedo sin abrir 192.168.8.1 en tu portátil.
GL.iNet Beryl 7 (GL-MT3600BE) — $129.99 · 4.2★ con 644 valoraciones
Si quieres la radio Wi-Fi 7 del Slate 7 y sus dobles puertos 2.5GbE sin pagar $30 extra por una pantalla táctil, el Beryl 7 es el hermano más reciente. GL.iNet afirma hasta 1,100 Mbps de rendimiento WireGuard en su silicio MediaTek más rápido, suficiente para doblar como router principal de un apartamento o como puerta de enlace VPN 2.5GbE portátil entre viajes.
Ver GL.iNet Beryl 7 ($129.99)4. GL.iNet Slate AX (GL-AXT1800): la mejor opción cuando necesitas 3 puertos Ethernet
$119.99 · 4.4★ con 3,872 valoraciones
¿Por qué mirar el antiguo Slate AX Wi-Fi 6 cuando el Beryl AX es $21 más barato? Número de puertos y almacenamiento local. El Beryl AX y el Beryl 7 solo tienen dos conectores RJ45 (1 WAN + 1 LAN). El Slate AX te da tres puertos Gigabit Ethernet (1 WAN + 2 LAN) más una ranura para tarjeta microSD integrada (hasta 1 TB) para un recurso compartido multimedia Samba/DLNA de bolsillo en aviones o en hoteles con internet muerto.
Ver GL.iNet Slate AX ($119.99)5. Opciones económicas ($30–$56): GL.iNet Opal, Mango y TP-Link Roam 6
GL.iNet Opal (GL-SFT1200) — $39.99 · 4.2★ con 8,337 valoraciones
El Opal te da la interfaz de repetidor con portal cautivo de GL.iNet, cliente/servidor WireGuard (~65 Mbps) y tres puertos Gigabit Ethernet sobre hardware Wi-Fi 5 AC1200 más antiguo por $39.99. Como el Wi-Fi de los hoteles rara vez supera los 50 Mbps de todos modos, 65 Mbps de WireGuard son de sobra para SSH remoto, Slack, Zoom y streaming 1080p. Ten en cuenta que la menor flash/RAM del Opal no incluye los plugins de Tailscale ni AdGuard Home: quédate con WireGuard nativo en este modelo.
Ver GL.iNet Opal ($39.99)TP-Link TL-WR1502X ($39.99) y TL-WR3002X ($55.98)
La línea “Roam 6” de TP-Link ataca al Opal y al Beryl AX directamente en especificaciones de hardware por dólar:
- El TP-Link TL-WR1502X ($39.99, 3.9★ con 1,458 valoraciones) sube la gama de $40 a Wi-Fi 6 AX1500 con dos puertos Gigabit, tethering USB y soporte integrado de cliente WireGuard/OpenVPN.
- El TP-Link TL-WR3002X ($55.98, 4.1★ con 500 valoraciones) iguala el hardware Wi-Fi 6 AX3000 + WAN 2.5GbE del Beryl AX por $43 menos, además de una ranura microSD.
¿Por qué el Beryl AX sigue ganando nuestro primer puesto frente al TP-Link de $56? Profundidad de firmware. La interfaz OpenWrt de GL.iNet te da Tailscale, AdGuard Home, enrutado de políticas VPN por VLAN/por MAC, DNS-over-TLS/HTTPS y acceso SSH root completo a los paquetes opkg. La app Tether de TP-Link y su interfaz web propietaria son más simples y carecen de Tailscale nativo.
GL.iNet Mango (GL-MT300N-V2) — $29.99 · 4.1★ con 13,130 valoraciones
El diminuto Mango amarillo y negro pesa 40 gramos, consume 2W de cualquier puerto USB y acumula 13,130 valoraciones. También es solo Wi-Fi 4 de 2.4 GHz con puertos Ethernet de 100 Mbps y ~45 Mbps de WireGuard. Las saturadas ondas de 2.4 GHz de los hoteles lo hacen penoso como router principal de trabajo remoto en 2026; cómpralo solo como repuesto de emergencia de $30 que vive permanentemente en el fondo de tu bolsa de tecnología.
Ver GL.iNet Mango ($29.99)WireGuard o Tailscale en un router de viaje: ¿cuál deberías usar?
Los modelos más recientes de GL.iNet (Beryl AX, Slate 7, Beryl 7, Slate AX) vienen con un cliente WireGuard nativo y un interruptor de Tailscale en Applications > Tailscale. Resuelven problemas ligeramente distintos en carretera:
| Característica | Cliente WireGuard nativo | Plugin Tailscale integrado |
|---|---|---|
| Velocidad en Beryl AX | ~300 Mbps (kmod-wireguard en espacio de kernel) |
~80–130 Mbps (sobrecarga de tailscaled en espacio de usuario) |
| ¿Requiere IP pública / redirección de puertos en casa? | Sí (puerto UDP redirigido al firewall/servidor WG de casa) | No: atraviesa CGNAT y doble NAT automáticamente |
| Kill switch por hardware (“Block Non-VPN Traffic”) | Sí, de primera clase y sólido como una roca | Parcial; verifica el enrutado del nodo de salida antes de confiar |
| Proveedores comerciales de VPN (Mullvad, Proton, IVPN) | Sí (sube cualquier archivo .conf) |
Solo Mullvad mediante el complemento de Tailscale |
| Mejor cuando | Tienes IP pública en casa o usas una VPN comercial | Tu ISP de casa usa CGNAT, o ejecutas Headscale / Tailscale |
Si aún no has montado tu VPN de malla en casa, mira mi comparativa de NetBird vs Headscale vs Tailscale y la guía de configuración de Headscale autoalojado.
Guía de supervivencia en el Wi-Fi del hotel: cómo resolver las 4 trampas del portal cautivo
Incluso con un gran router de viaje, las redes de hoteles y aeropuertos lanzan curvas. Guarda estas cuatro soluciones en la recámara:
1. La página de inicio de sesión del hotel no carga (protección contra DNS Rebinding)
Los portales cautivos de los hoteles funcionan secuestrando una petición HTTP plana y redirigiéndote a una IP local (como 10.1.0.1 o 172.16.0.1). Si activaste la protección contra ataques de DNS Rebinding, AdGuard Home o DNS cifrado (DoH/DoT) en tu router GL.iNet, el router bloquea esa respuesta DNS de IP privada como si fuera un ataque, y la pantalla de inicio de sesión del hotel nunca aparece.
La rutina de check-in de 30 segundos en el hotel:
- Pon el kill switch de la VPN en OFF (con el botón lateral o la interfaz web).
- En la página de administración de GL.iNet (
192.168.8.1), ve a Network > DNS y desactiva temporalmente la protección contra ataques de DNS Rebinding (y pon el modo DNS en Automático para que el router use el DNS por DHCP del hotel). - Abre
http://neverssl.comohttp://captive.apple.comen tu portátil o teléfono, inicia sesión en el portal del hotel y vuelve a poner tu VPN WireGuard + protección DNS en ON.
2. Saltarse portales rebeldes con la clonación de MAC
En cruceros, vuelos u hoteles donde los portales cautivos se niegan a cargar a través de un router, autentica primero en el Wi-Fi de tu teléfono. Después conecta tu teléfono al router de viaje, ve a Network > MAC Address en la interfaz de GL.iNet y pulsa Clone MAC para copiar la dirección MAC de tu teléfono en la interfaz WAN/Repetidor del router. Una vez que tu teléfono se desconecta del SSID del hotel, el equipo del hotel cree que tu router de viaje es tu teléfono ya autenticado.
3. Evita la colisión de subredes entre 192.168.8.1 y 192.168.1.1
Por defecto, los routers GL.iNet usan 192.168.8.1/24 para su LAN, y la mayoría de redes domésticas usan 192.168.1.0/24 o 192.168.0.0/24. Si un hotel o Airbnb usa 192.168.1.0/24 en su Wi-Fi de invitados y tu LAN de casa también es 192.168.1.0/24, no podrás llegar a tus servidores de casa por WireGuard porque tu router de viaje manda el tráfico 192.168.1.x a la puerta de enlace local del hotel en lugar de al túnel VPN.
Solución antes de salir de casa: en Network > LAN de tu router de viaje, cambia la IP de LAN del router a una subred poco común como 10.77.8.1 (255.255.255.0), y mantén tu laboratorio casero en un rango RFC1918 poco habitual (como 10.20.30.0/24) en lugar de 192.168.1.0/24.
4. Baja la MTU de WireGuard a 1380 si SSH o HTTPS se quedan colgados
Cuando WireGuard corre dentro de una red del hotel con VLAN o PPPoE (o sobre tethering USB de móvil), la MTU estándar de WireGuard de 1420 bytes puede fragmentar y descartar paquetes grandes. Síntomas: ping 1.1.1.1 funciona, pero Slack, git push por SSH o las páginas web se cuelgan indefinidamente. En la configuración del cliente WireGuard de GL.iNet (VPN > WireGuard Client), edita la configuración del peer y baja MTU = 1380 (o 1280 en móvil).
Consejo de energía: no uses el puerto USB de la tele del hotel
El Beryl AX necesita 5V/3A (15W) por USB-C, y el Slate 7 con Wi-Fi 7 pide una alimentación 5V/3A o 9V/3A PD decente. Enchufar un router de viaje moderno Wi-Fi 6/7 a un puerto USB-A de 500 mA en la parte trasera de la tele de un hotel provoca reinicios aleatorios en cuanto la radio Wi-Fi y la CPU de WireGuard se ponen en marcha. Aliméntalo desde el cargador de pared incluido, un puerto USB-C libre de tu portátil o una batería de alta potencia como la batería externa para portátil Anker de 25,000 mAh y 165W.
Qué compraría yo
- La mayoría de la gente: el GL.iNet Beryl AX por $98.99: el punto dulce de precio, tamaño, velocidad WireGuard y soporte de Tailscale.
- Si quieres Wi-Fi 7, doble 2.5GbE y pantalla táctil: el GL.iNet Slate 7 por $159.99.
- Si quieres Wi-Fi 7 y doble 2.5GbE por $30 menos: el GL.iNet Beryl 7 por $129.99.
- Si necesitas 3 puertos Ethernet y una ranura microSD: el GL.iNet Slate AX por $119.99.
- Presupuesto de menos de $40: el GL.iNet Opal por $39.99 por el pulido de OpenWrt y el portal cautivo, o el TP-Link TL-WR1502X por $39.99 por el hardware Wi-Fi 6.
Preguntas frecuentes
¿Qué hace exactamente un router de viaje en un hotel?
Un router de viaje se conecta una sola vez al Wi-Fi o Ethernet del hotel y emite tu propia red Wi-Fi privada y cifrada para todos tus dispositivos. Solo completas la pantalla de inicio de sesión del portal cautivo del hotel una vez, tus dispositivos pueden hablar entre sí sin el aislamiento de clientes del hotel, y el router puede cifrar todo el tráfico a través de un único túnel VPN WireGuard o Tailscale de vuelta a casa.
¿Puede un router de viaje ocultar que trabajo en remoto?
Cuando conectas un portátil corporativo a un router de viaje que ejecuta un cliente WireGuard conectado a tu router de casa (con el kill switch activado), todo el tráfico de internet sale por tu dirección IP residencial. Ten en cuenta que un portátil corporativo con Wi-Fi, Bluetooth o GPS activados aún puede detectar BSSIDs cercanos para los servicios de localización, a menos que desactives Wi-Fi/Bluetooth y conectes el portátil al puerto LAN del router de viaje mediante un cable Ethernet.
¿WireGuard o Tailscale en GL.iNet: cuál es mejor?
El WireGuard nativo es de dos a tres veces más rápido (~300 Mbps en el Beryl AX) y se integra directamente con el kill switch por hardware de GL.iNet, así que es la primera opción si puedes redirigir un puerto UDP en tu router de casa o usas una VPN comercial. Tailscale es más fácil de configurar cuando tu ISP de casa usa CGNAT (sin dirección IPv4 pública), aunque su daemon en espacio de usuario corre más lento en las CPUs de los routers.
¿Merece la pena el Wi-Fi 7 en un router de viaje cuando el Wi-Fi del hotel es lento?
No para el enlace WAN del hotel en sí, que suele estar limitado a menos de 50 Mbps. Compras un modelo Wi-Fi 7 como el Slate 7 o el Beryl 7 por las mejoras locales: dobles puertos 2.5GbE para transferencias rápidas por cable entre tu portátil y un NAS/servidor portátil, núcleos de CPU más rápidos para ~500+ Mbps de WireGuard al enchufarlo a un Ethernet de venue rápido, y enlaces MLO de 5 GHz más limpios en centros de convenciones saturados de RF.
¿Puedo alimentar un router de viaje GL.iNet desde una batería externa o un portátil?
Sí. El Beryl AX, Slate 7, Beryl 7 y Opal funcionan todos con alimentación USB-C estándar (15W 5V/3A en el Beryl AX). Un puerto Thunderbolt/USB-C del portátil o cualquier batería externa USB-C PD puede mantener el router encendido durante horas en un tren, un vuelo o una mesa de conferencias.