
Reseña de ServerOS Panel: panel open source para flotas de VPS con servidor MCP integrado
Análisis de ServerOS, el panel Laravel bajo AGPL que controla tus VPS existentes mediante un demonio saliente: despliegues Git, copias, monitores, workflows, equipos y servidor MCP.
lleva unos 30 min
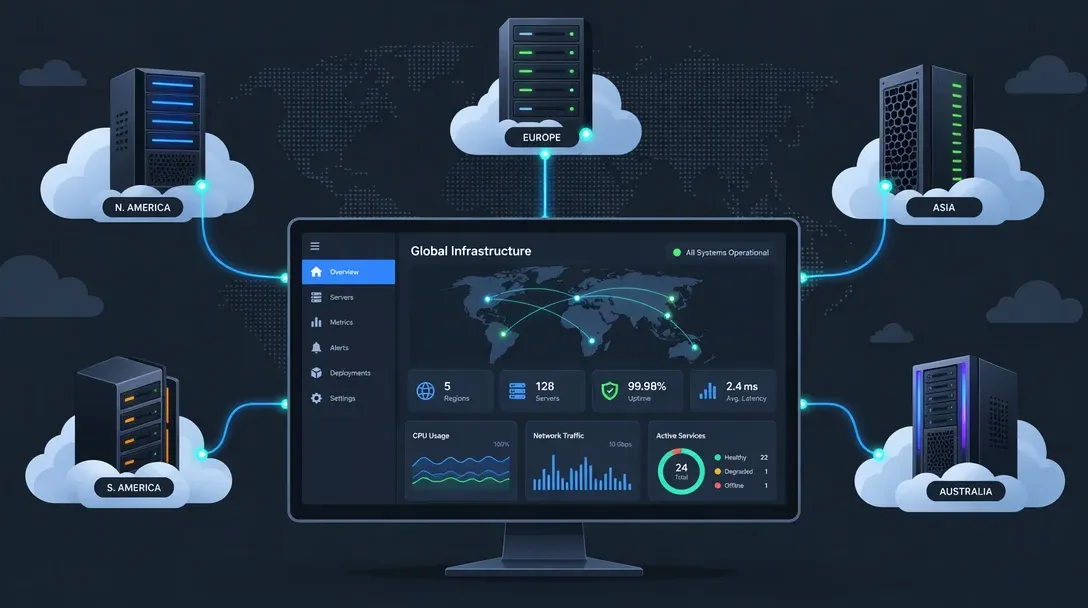
Casi todos los paneles autoalojados caen en uno de dos moldes: plataformas PaaS tipo Coolify y Dokploy pensadas para apropiarse del servidor y desplegar apps, o gestores Docker tipo Portainer enfocados en administrar contenedores por máquina. ServerOS (serveroshq/panel) ataca un ángulo distinto: gobernar desde un mismo sitio los servidores Linux que ya tienes repartidos entre varios proveedores. Enlazas cada VPS existente con un comando de registro y entra en la flota con despliegues, copias, monitorización y mantenimiento.
Escrito en Laravel/PHP y liberado bajo licencia AGPL-3.0, ServerOS superó las 600 estrellas en GitHub en su primera semana. Su gancho diferencial es traer un servidor Model Context Protocol (MCP) de serie para que asistentes de código e IA consulten estados y lancen tareas pasando exactamente por la misma API y registro de auditoría que usa cualquier administrador humano.
Cómo funciona
El panel central corre como una aplicación web unificada, mientras cada servidor Linux administrado ejecuta serverosd, un pequeño demonio open source (también AGPL-3.0) que abre una conexión saliente hacia el panel en el puerto 8443. Como la conexión nace desde el VPS administrado hacia el panel, los nodos detrás de CGNAT o cortafuegos restrictivos funcionan sin abrir puertos entrantes extra.
Al vincular una máquina obtienes:
- Vista de máquinas con uso de CPU, memoria, disco y actualizaciones pendientes del sistema operativo en cada nodo.
- Despliegues Git y clones de pruebas desde repositorios o plantillas con gestión de dominios y TLS, además de clonar en un clic cualquier servicio hacia un entorno de pruebas aislado.
- Copias de seguridad, monitores y logs agrupados uniendo backups programados, chequeos HTTP con alertas, páginas de estado públicas por servicio y visor consolidado de registros.
- Workflows para encadenar pasos automatizados (por ejemplo desplegar, comprobar salud y promover) por cron, push de Git o disparo manual.
- Gestión de equipos con roles, autenticación en dos pasos (2FA) y registro de actividad.
- API y servidor MCP para automatizar cualquier acción mediante scripts o asistentes externos.
En lugar de rehacer tu red Docker completa o encerrarte en un gestor puro de contenedores, ServerOS convive junto a los servicios que ya corren en cada máquina Linux.
Autoalojar el panel
Los requisitos son sencillos pero específicos: un servidor Linux con Docker, los puertos 80, 443 y 8443 abiertos, y un dominio con dos registros A apuntando al host: panel.example.com y un registro wildcard *.panel.example.com (porque los espacios de trabajo viven en subdominios).
El instalador se lanza en una línea:
curl -fsSL https://raw.githubusercontent.com/serveroshq/panel/main/docker/self-hosted/install.sh \
  | sudo bash -s -- --domain=panel.example.com [email protected]
El script instala Docker si falta, descarga la imagen oficial (ghcr.io/serveroshq/panel) e imprime un código de configuración. Abre https://panel.example.com, introduce ese código y el asistente crea tu primera cuenta administradora. Si extravías el código en terminal, ejecuta serveros-panel setup-code en el host para volver a verlo.
Revisa antes de ejecutar curl | bash
Como en cualquier instalador por tubería a bash, lee antes el contenido del script (es corto). Además, el registro DNS wildcard no es opcional: si tu proveedor cobra aparte por wildcards o pensabas montar el panel en una intranet aislada sin DNS dinámico, resuelve el dominio antes de iniciar la instalación.
Conectar servidores
En la interfaz web, entra en Machines > Connect machine para generar el comando único de alta. Al ejecutarlo en el VPS destino se instala serverosd, que se conecta hacia el puerto 8443 del panel y empieza a reportar CPU, RAM, almacenamiento y paquetes pendientes en cuestión de segundos.
Esa arquitectura de demonio saliente facilita bastante operar flotas mixtas: no necesitas abrir puertos administrativos nuevos en el firewall de cada proveedor, evitas rotar llaves SSH entre máquinas y no alteras los servicios que ese VPS ya estaba ejecutando.
Funciones principales en detalle

Despliegues y clones de staging parten de Git: conectas un repositorio, eliges plantilla o ruta de compilación y ServerOS se encarga del dominio y el certificado HTTPS. Poder clonar un proyecto en producción hacia un entorno de pruebas temporal ahorra bastantes sustos antes de publicar cambios grandes.
Workflows funciona como un cron con condiciones y pasos encadenados para automatizar tareas de despliegue, comprobación de salud y promoción entre servidores sin montar un servidor CI aparte.
Monitores y páginas de estado resuelven comprobaciones HTTP básicas con avisos y páginas de estado públicas por servicio. No sustituye a una pila completa con Prometheus y Grafana (comparamos el panorama general en mejores paneles autoalojados), pero cubre el control básico de disponibilidad sin añadir otra herramienta externa.
El servidor MCP expone la API del panel como herramientas Model Context Protocol para que tu editor o asistente de IA consulte máquinas, compruebe servicios, lance backups o lea logs dentro de los mismos permisos que un usuario normal. Que cada acción del agente pase por la API y quede trazada en el historial de actividad resulta mucho más seguro que entregar acceso SSH directo como root.
Ediciones y licencias
| Edición | Qué incluye | Licencia |
|---|---|---|
Community (repo serveroshq/panel) |
Todo el panel open source | AGPL-3.0 (gratis) |
| Imagen oficial | Panel base + módulo panel-ee (desactivado sin clave) |
AGPL-3.0 + términos EE |
Alojado en serveros.com |
Panel gestionado y soporte (desde £5/£12 al mes) | SaaS comercial |
Sin clave de licencia, ghcr.io/serveroshq/panel arranca exactamente como la edición Community bajo AGPL sin recortar número de servidores en tu instancia autoalojada. Comprar licencia desbloquea panel-ee para entornos corporativos (SSO, aprovisionamiento SCIM, roles personalizados y dominios propios), mientras las cuentas alojadas en serveros.com parten de unas £5/mes para un servidor y £12/mes para flotas de hasta cinco máquinas con workflows y páginas de estado. Bajo AGPL-3.0, quien lo autoaloja para uso interno no paga nada, mientras un proveedor que modifique el código para revender un SaaS queda obligado a liberar sus modificaciones.
Cómo compara frente a otras opciones
| Panel | Enfoque | Licencia | Mejor para |
|---|---|---|---|
| ServerOS | Demonio en cada nodo + panel central | AGPL-3.0 (+EE) | Flotas de VPS existentes, automatización MCP |
| Coolify | PaaS en el servidor | Apache-2.0 | Despliegues de aplicaciones estilo Heroku |
| Dokploy | PaaS en el servidor | Apache-2.0 | Despliegues Compose con Traefik integrado |
| CloudPanel | Panel web local | Gratis | Sitios PHP y Node en un servidor único |
| Portainer | Gestor Docker | CE/BE | Operaciones de contenedores por host |
Aunque se solapa en parte con Coolify y Dokploy, responde a otra necesidad. Coolify y Dokploy destacan levantando aplicaciones y pilas Compose sobre máquinas limpias; ServerOS encaja mejor si ya mantienes cinco o diez VPS entre Hetzner, DigitalOcean o AWS y quieres centralizar estado del SO, workflows, páginas de estado y automatización por API/MCP. Si solo quieres desplegar aplicaciones rápido, consulta nuestra comparativa entre Coolify, Dokploy y Kamal 2.
Preguntas frecuentes
¿Está ServerOS listo para producción?
El proyecto vio la luz en noviembre de 2026 con buen ritmo de commits y una base AGPL limpia, pero cualquier panel de control de servidores tan reciente conviene probarlo primero en nodos de staging o no críticos hasta que estabilicen sus primeras versiones.
¿Necesita root el demonio? ¿Qué permisos tiene?
Sí, serverosd requiere privilegios de sistema para gestionar paquetes, servicios y despliegues. Aunque su conexión saliente protege tus reglas de firewall frente al exterior, trata el acceso al panel de ServerOS como acceso privilegiado sobre todas las máquinas enlazadas y exige 2FA y roles mínimos.
¿Autoalojado o alojado en serveros.com?
Elige el contenedor autoalojado si quieres mantener el plano de control dentro de tu propia red y cuentas con DNS wildcard. Elige la versión alojada en serveros.com si prefieres centrarte en tu flota sin mantener otro servidor más para el propio panel.
¿ServerOS o CloudPanel para webs PHP?
CloudPanel está diseñado a medida para sitios PHP y Node en un único servidor con Nginx preconfigurado y Let’s Encrypt; puedes seguir nuestras guías de CloudPanel para ese caso. ServerOS cobra sentido cuando ya coordinas varios servidores, copias y flujos entre máquinas.
¿Qué expone exactamente el servidor MCP?
Envuelve los endpoints del panel como herramientas MCP para consultar máquinas, comprobar servicios, lanzar copias de seguridad o revisar logs respetando roles y dejando rastro completo en el registro de actividad.
Conclusión
ServerOS es una apuesta muy interesante para probar en laboratorio si administras varios VPS repartidos por distintos proveedores y echabas en falta visibilidad conjunta del sistema, clones de staging, workflows y acceso auditado por MCP en un paquete open source. Dado que acaba de estrenarse, déjalo madurar un par de lanzamientos en servidores secundarios antes de confiarle tu infraestructura principal.
Comparar paneles autoalojadosArtículos relacionados
- Mejores paneles de servidor autoalojados (comparativa general del mercado)
- Coolify vs Dokploy vs Kamal 2 (alternativas tipo PaaS)
- Instalar Dokploy paso a paso (guía de instalación PaaS)
- Alternativas a Portainer (si buscas gestión pura de contenedores)
- Reseña de Easypanel (otra opción moderna de control)
Artículos relacionados
¿Te funcionó esta guía?

Escrito por Dragos
Dragos is the author of Bitdoze — practical DevOps, programming, and self-hosting guides.
Más guías de Dragos →¿Necesitas ayuda con Astro, VPS o una app self-hosted? Ver servicios →