
Arcane vs. Dockhand: Welchen Docker-Manager solltest du wählen?
Arcane vs. Dockhand im Vergleich für 2026: Lizenzierung, Sicherheit, Auto-Updates und Preise. Finde heraus, welche Docker-Verwaltungs-UI zu deinem Homelab oder VPS passt.
Aktualisiert Veröffentlicht 29 Min. Lesezeit
Hinweis: Diese Anleitung enthält Referral-Links. Wenn du darüber kaufst, erhalte ich möglicherweise eine Provision – ohne zusätzliche Kosten für dich.
Docker-Container zu verwalten muss nicht Portainer bedeuten. Jahrelang war Portainer die einzige ernsthafte Web-UI für Docker, und es funktionierte gut – bis die Lizenzänderungen anfingen, Leute für Basisfunktionen in Bezahltarife zu drängen. Das öffnete Alternativen die Tür, und zwei davon bekommen echte Aufmerksamkeit: Arcane und Dockhand.
Ich habe beide auf demselben VPS mit einem Mix aus Compose-Stacks deployed, und Arcane läuft weiterhin auf meinen eigenen Servern. Dieser Arcane-vs.-Dockhand-Vergleich entsteht aus dem Betrieb, nicht aus dem Lesen von Feature-Listen.
Erneut geprüft am 2026-10-26
Dieser Arcane-vs.-Dockhand-Vergleich wurde am 2026-10-26 erneut geprüft. Vier Dinge haben sich seit dem letzten Durchgang bewegt: Arcane bringt jetzt nativen Podman-Support und einen kompletten Swarm-Verwaltungs-Workspace mit, Dockhand hat Passkey-Login hinzugefügt, Dockhands BSL-Lizenz ist auf eine per-Version-Apache-2.0-Konvertierung umgestellt, und eine Behauptung musste korrigiert werden. Eine frühere Version sagte, Arcane funke nach Hause. Das stimmte nicht. Es sendet einen minimalen Versions-Heartbeat an checkin.getarcane.app mit {version, instance_id, server_type}. Keine Userdaten, aber es ist ein Phone-Home. Abstellen mit ANALYTICS_DISABLED=true. Dockhand wirbt weiterhin mit null Telemetrie.
Versionen in diesem Artikel: Arcane v2.17.1 (2026-10-25) und Dockhand v1.0.55 (2026-10-23). Die Zahlen wurden am 2026-10-26 aus GitHub und den offiziellen Docs gezogen.
Schnellvergleich
Wie die beiden Docker-Verwaltungs-UIs auf einen Blick dastehen.
| Arcane | Dockhand | |
|---|---|---|
| Lizenz | BSD-3-Clause (vollständig Open Source) | BSL 1.1 (per-Version-Konvertierung zu Apache 2.0, vier Jahre nach jedem Release) |
| Backend | Go | Bun + SvelteKit |
| Frontend | SvelteKit / TypeScript | SvelteKit 2 / Svelte 5 |
| GitHub-Stars | 8,082 | 6,881 |
| Repo erstellt | April 2025 | Dezember 2025 |
| Contributors | 95 | 46 |
| Commits | ~4.183 | ~732 |
| Releases | 110 (aktuell v2.17.1) | 42 (aktuell v1.0.55) |
| Preis | Kostenlos, für immer | Kostenlos (Homelab), SMB $499/Host/Jahr, Enterprise $1.499/Host/Jahr |
| GitOps | Eingebaut | Git-Integration + Webhooks |
| Vuln-Scanning | Trivy (seit v2.12.0) | Grype/Trivy, Safe-Pull vor dem Tausch |
| Auto-Updates | Tag-basiert + geplant, Verzögerungsregler (v2.17.0) | Geplant mit Rollback, Mindest-Image-Alter (v1.0.52) |
| Backups | Rustic-verschlüsselte Snapshots: lokal + S3, geplante Volume- + System-Backups | restic + SFTP, Retention-Policies |
| SSO / Auth | OIDC + Passkeys + MFA (kostenlos) | OIDC + Passkeys + MFA (kostenlos) |
| RBAC | Zugriffskontrolle eingebaut | Enterprise-Tarif |
| Swarm | Volle Verwaltung | Keine |
| Podman | Nativ seit v2.17.0 | Nur Quadlet-Fixes |
| Telemetrie | Versions-Heartbeat, Opt-out | Keine |
| i18n | Englisch | 5 Sprachen seit v1.0.54 |
| CLI-Tool | Ja | Nein |
| Multi-Env-Agent | arcane-agent | Hawser (NAT-Traversal) |
Architektur
Unter der Haube sind die beiden sehr unterschiedliche Wege gegangen.
Arcane
Arcane ist in Go geschrieben. Das ist wichtig, weil Go zu einer einzigen Binary kompiliert und das Ganze schlank läuft. Der Memory-Footprint ist klein. Das Backend beantwortet API-Requests, verwaltet Container und liefert das SvelteKit-Frontend aus.
Es gibt eine REST-API, die man direkt ansprechen kann – praktisch fürs Skripten. Arcane bringt außerdem ein CLI-Tool für alle mit, die neben der Web-UI auch im Terminal arbeiten wollen.
Für die Verwaltung entfernter Hosts gibt es arcane-agent-Binaries für Linux und Darwin auf amd64, arm64, armv7 und sogar riscv64. Agents verbinden sich über einen Edge-Tunnel, der mit ML-DSA-87-Keys signiert ist, und sie können sich selbst aktualisieren. Der Tunnel wurde in v2.16.0 neu designed und multiplext den Traffic über eine einzige Verbindung – das hilft, wenn du viele Agents hast.
Dockhand
Dockhand läuft auf Bun (nicht Node), und SvelteKit übernimmt sowohl die API-Routen als auch das Frontend. Die Datenbank ist standardmäßig SQLite, mit PostgreSQL 14+ als Option über DATABASE_URL, falls du Multi-Replica brauchst.
Ungewöhnlich ist die OS-Schicht. Dockhand baut sein Container-Image von Grund auf mit Wolfi-Paketen via apko. Kein Base-Image mit Restpaketen, die du nicht brauchst. Die Angriffsfläche ist dadurch kleiner.
Für Remote-Hosts gibt es Hawser. Es lebt jetzt in einem eigenen Repo (Finsys/hawser, Go) und übernimmt NAT-Traversal. Im Edge-Modus wählt es sich über ein WebSocket nach draußen – ein Remote-Rechner hinter Firewall oder Carrier-Grade-NAT verbindet sich also ohne offene Inbound-Ports. Der Standard-Modus lauscht direkt und weigert sich, ohne gesetztes TOKEN an Nicht-Loopback zu binden – genau der richtige Default.
Mein Fazit zur Architektur
Zum Vergleich beide Dashboards:
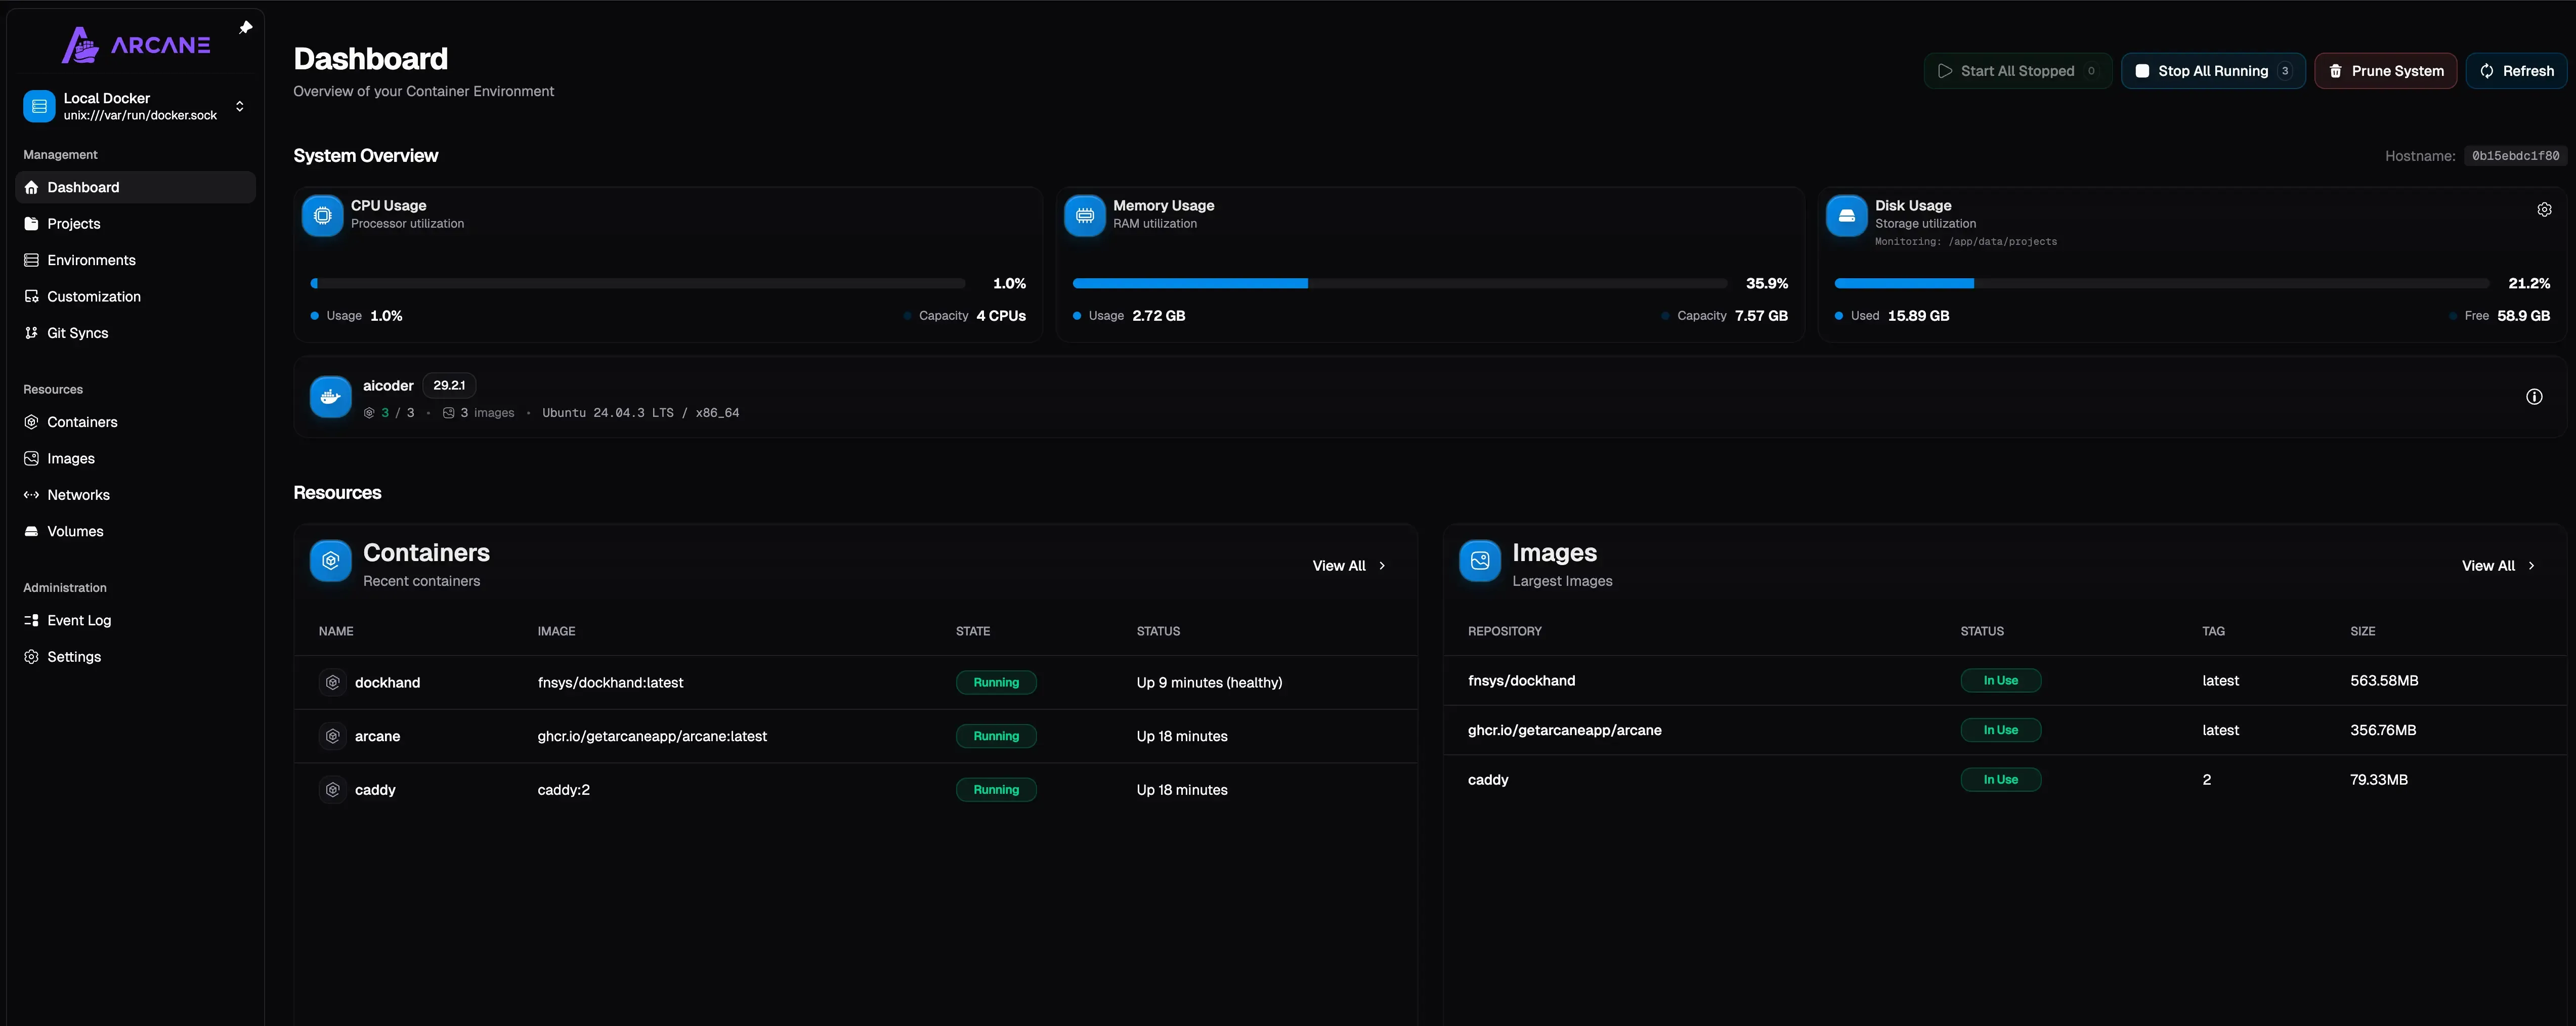
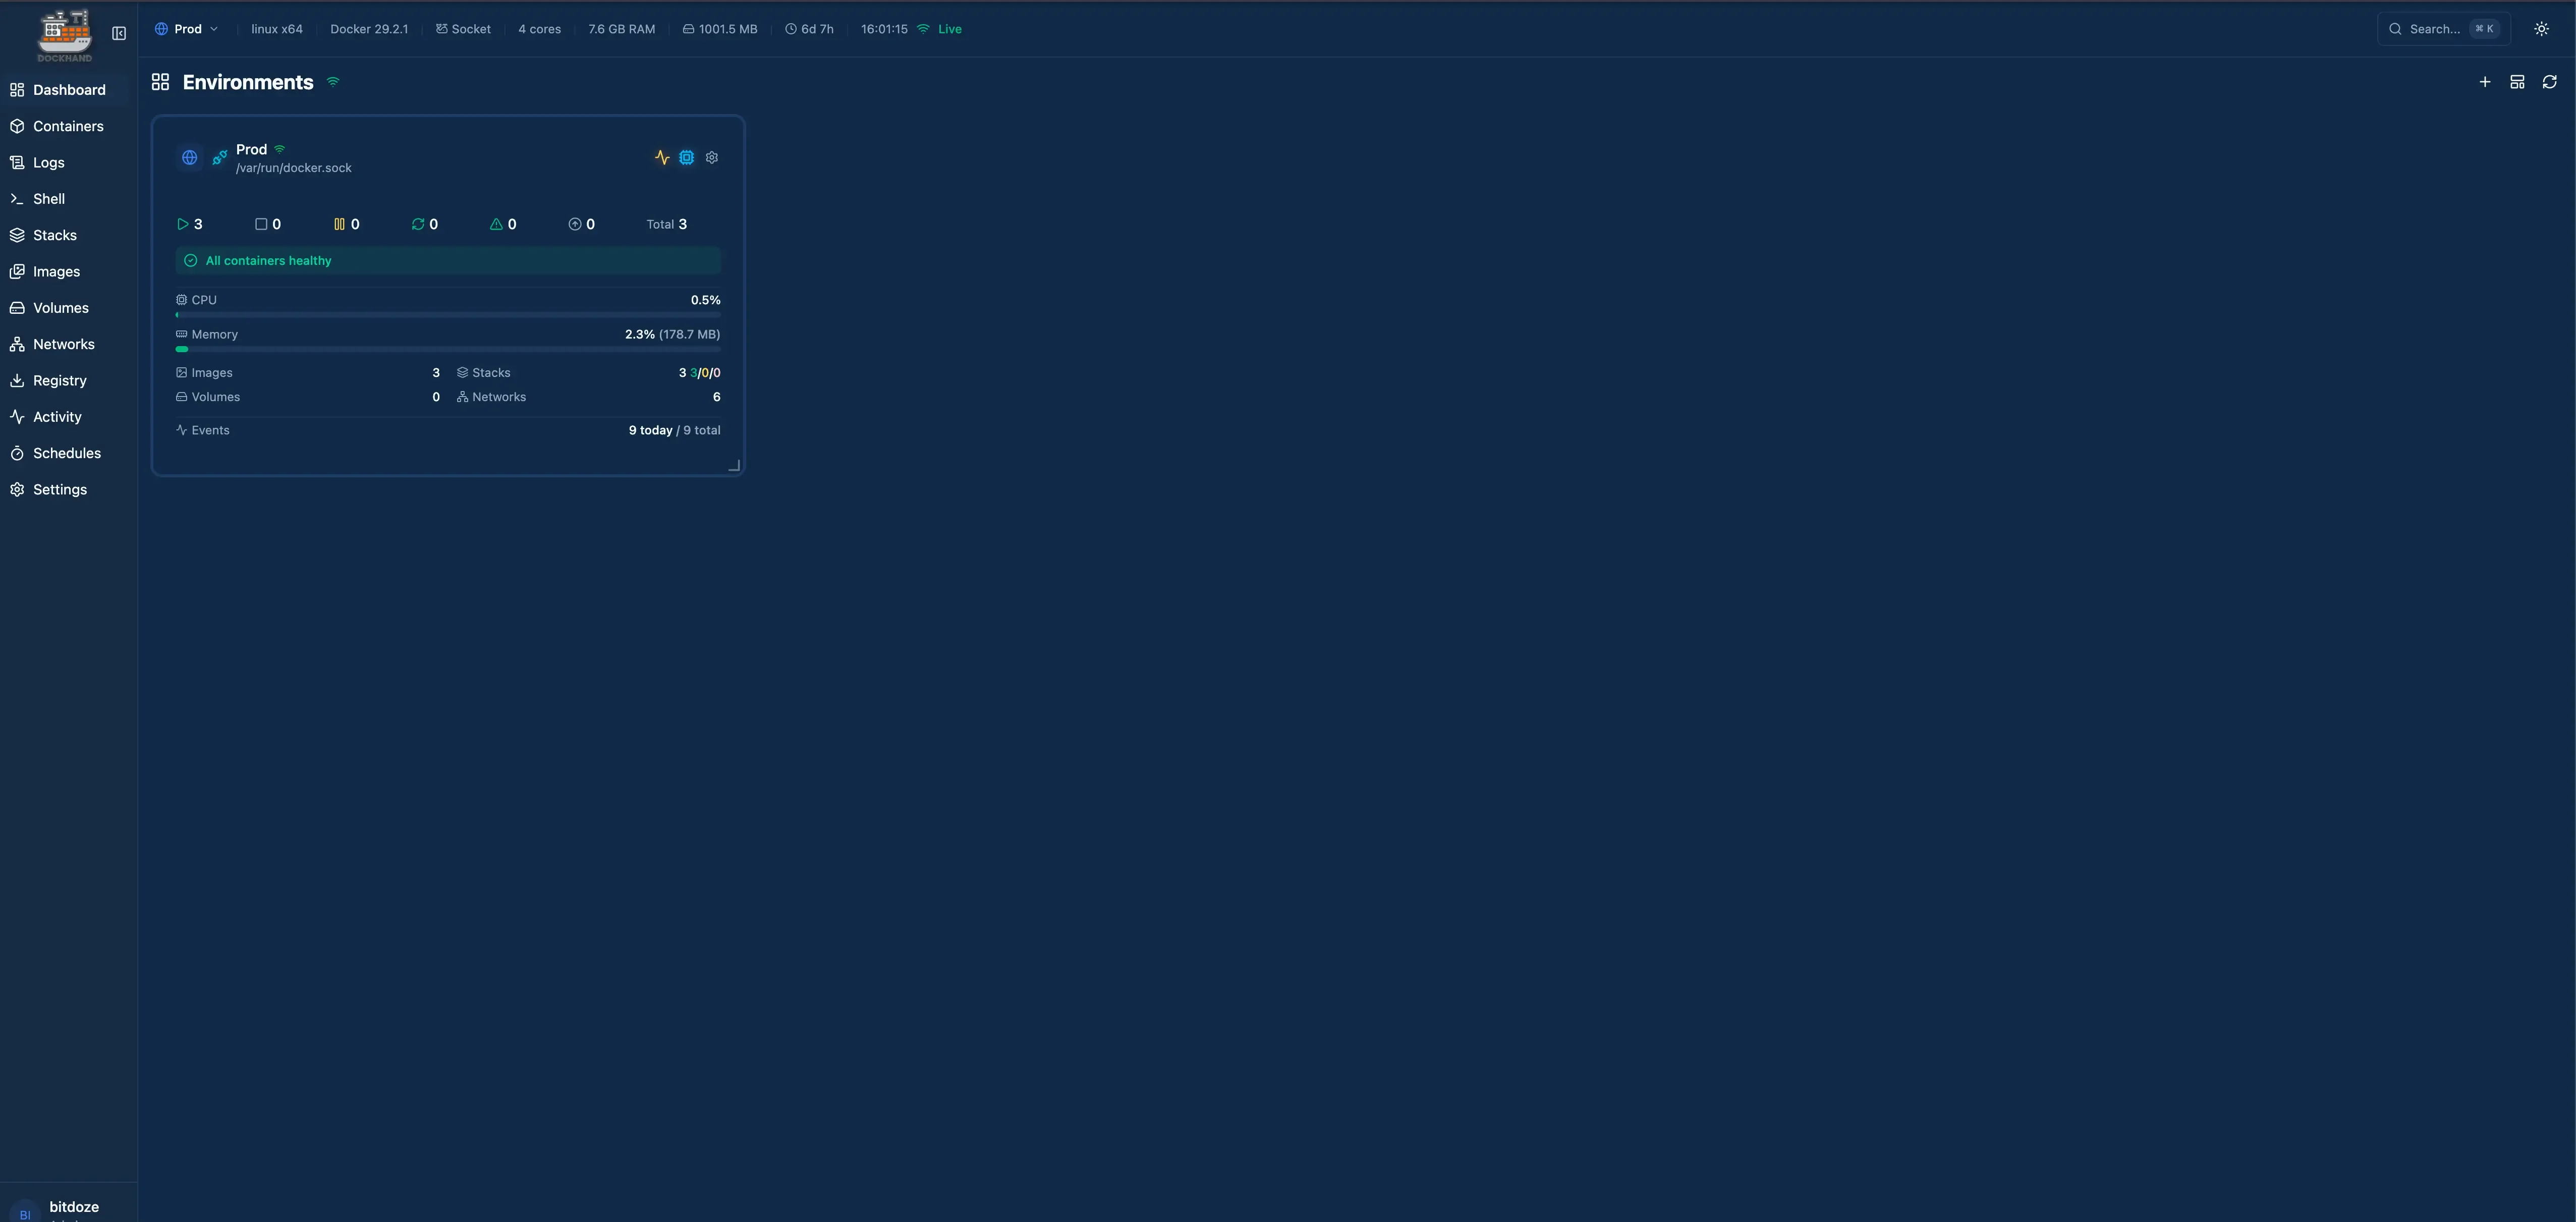
In meinen Tests vom Februar 2026 fühlte sich Arcanes Go-Backend bei einfachen Container-Operationen flotter an. Seiten luden schnell, API-Antworten kamen zügig zurück. Dockhands Bun-Stack war auch kein Langsamer, aber beim Durchklicken vieler Container war der Unterschied spürbar. Der Abstand war marginal, und beide waren schneller als Portainer. Dieses Kopf-an-Kopf habe ich mit v2.17.1 und v1.0.55 nicht wiederholt – betrachte es also als veraltete Beobachtung, nicht als aktuelles Benchmark.
Lizenzierung
Wenn du einen Open-Source-Docker-Manager ohne Bedingungen willst, trennen sich die beiden genau an der Lizenz.
Lizenzierung ist wichtig
Arcane ist BSD-3-Clause. Forke es, modifiziere es, nutze es kommerziell, verkaufe es. Keine Einschränkungen außer dem Copyright-Vermerk.
Dockhand nutzt BSL 1.1. Die Lizenz wurde im September 2026 neu geschrieben. Das Change Date ist jetzt per-Version: Jede veröffentlichte Version wird vier Jahre nach ihrer ersten öffentlichen Verbreitung zu Apache 2.0. Frühe Versionen landen um Dezember 2029, spätere entsprechend später. Die kostenlose Nutzung deckt Dev, Test, Staging und CI/CD ab, auch innerhalb von Firmen. Produktivnutzung durch ein Unternehmen braucht eine bezahlte Lizenz. Dockhand als gehosteten Dienst anzubieten, erfordert eine schriftliche Vereinbarung.
Für die meisten Self-Hoster funktionieren beide Lizenzen. Du betreibst es auf eigener Hardware für dich selbst. Die BSL-Beschränkung greift erst, wenn du es in Unternehmensproduktion bringst oder weiterverkaufst.
Wenn du etwas auf einer Docker-Verwaltungs-UI aufbaust oder sie in ein Produkt einbetten willst, gibt dir Arcane mehr Freiheit. Wenn ein kleines Unternehmen Produktiv-Workloads über Dockhand laufen lässt, plane die bezahlte Lizenz ein.
Features: Wo jeder Docker-Container-Manager gewinnt
Container- und Compose-Verwaltung
Beide beherrschen die Grundlagen gut. Container starten, stoppen, neu starten und entfernen. Logs ansehen, Einstellungen inspizieren, Netzwerke und Volumes verwalten. Compose-Stack-Verwaltung funktioniert in beiden: Compose-Dateien aus der Web-UI deployen, aktualisieren und bearbeiten – und beide können aus einem laufenden Container eine Compose-Datei erzeugen. Arcane nennt es „Convert to Compose”, Dockhand „Generate compose”.
Wo Arcane es besser macht
- Die REST-API ist gut dokumentiert und einfach anzusprechen
- Das CLI-Tool gibt dir Terminal-Zugriff auf alles, was die UI kann
- GitOps ist eingebaut, nicht drangeklatscht. Auf ein Git-Repo zeigen und deine Stacks syncen automatisch
- Der „Back up to Git”-Modus synct den Stack-State in ein Repo
- Voller Swarm-Verwaltungs-Workspace: Swarm initialisieren, joinen, verlassen und entsperren, Join-Tokens rotieren, Stacks, Services und Tasks mit Scaling und Rollbacks verwalten, plus Configs und Secrets. Node-Agents bekommen einen „Easy Join”-Flow
- Registry-Browsing seit v2.15.0: Repos und Tags deiner konfigurierten Registries durchgehen, ohne die UI zu verlassen
- Offizielle Mobile-App in Beta für iOS (TestFlight) und Android (Google Play), mit Push-Benachrichtigungen
Wo Dockhand es besser macht
- Datei-Browser in Containern. Durchs Dateisystem browsen, ohne reinzuexecen
- Geplante Auto-Updates mit Safe-Pull-Schutz (pullt das neue Image, scannt es, rollt zurück, wenn es fehlschlägt)
- Geplanter Container-Start/-Stopp seit v1.0.55
- Der Compose-Validate-Linter läuft als Preflight-Check vor dem Deploy. Er blockiert nie
- Benachrichtigungen via SMTP und Apprise, plus MQTT, Zabbix, Pushover und Teams
docker load-Support für Air-Gapped-Hosts- Prometheus-
/metrics-Endpoint für externes Monitoring (EXPORT_METRICS=trueseit v1.0.37) - UI-Übersetzungen: Deutsch, vereinfachtes Chinesisch, Französisch (FR/CA) und Polnisch seit v1.0.54
tag.transform- undlink.template-Labels für ungewöhnliche Tag-Schemata wie-lsNNNoder-rN
Sicherheitsfeatures
Das war mal der einfache Teil des Vergleichs: Dockhand hatte Scanning, Arcane nicht. Das änderte sich mit v2.12.0. Arcane bekam Trivy-Scanning in der UI mit CVE-Zählern pro Image, einem „Fix available”-Filter und CSV-Export. v2.10.0 brachte Copacetic-Image-Patching für CVEs auf OS-Ebene, und v2.14.0 hat die Security-Ansicht um Risiko-Scoring herum neu designed, mit Bulk-Ignore und -Restore für Findings. Beide Tools machen jetzt Docker-Security-Scanning.
Was sie weiterhin unterscheidet:
- Dockhand scannt bevor es ein Image während Auto-Updates tauscht, mit Rollback, wenn der neue Container fehlschlägt. Arcanes Tag-basierte Updates setzen kein Scan-Ergebnis als Gate. Beide können mittlerweile aber vor einem Update warten: Arcane hat in v2.17.0 einen Update-Verzögerungsregler bekommen, Dockhand ein Mindest-Image-Alter in v1.0.52
- Dockhand bindet externe Secret-Manager ein: 1Password, HashiCorp Vault, Infisical, Doppler, Bitwarden, Proton Pass, KeePassXC, Azure Key Vault, plus Psono (v1.0.54) und SOPS mit age (v1.0.55)
- Dockhands eigene Wolfi-basierte OS-Schicht bedeutet weniger Pakete, weniger CVEs – und es exportiert Findings als SARIF
- Arcane signiert Sessions, OIDC-Flows und Edge-mTLS mit ML-DSA-87 – Post-Quantum-Krypto. Ungewöhnlich für diese Kategorie
- Passkeys und MFA sind inzwischen bei beiden kostenlos (Dockhand hat Passkeys in v1.0.52 hinzugefügt). LDAP und RBAC bleiben Dockhand Enterprise
- Dockhand kommt mit null Telemetrie. Arcane sendet einen minimalen Versions-Heartbeat an
checkin.getarcane.appmit{version, instance_id, server_type}. Abstellen mitANALYTICS_DISABLED=true
Diese UIs sind selbst Angriffsfläche. Dockhand v1.0.45 erschien als „important security upgrade” mit API-Härtungen. Egal welche du wählst: halte sie aktuell. Pinne deine Image-Tags und lies die Release Notes vor dem Upgrade. Dockhand v1.0.52 änderte das PUID-Handling so, dass sich Datei-Ownership von Stacks beim Upgrade verändern konnte. Es wurde einen Tag später in v1.0.53 zurückgenommen. Genau solche rauen Kanten sind es, vor denen Pinnen dich schützt. Für den Rest der Härtung: Wie ich meinen Docker-Server nach dem BSI-Sicherheitsbericht abgesichert habe.
Für ein Homelab ist die Security-Lücke zwischen den beiden jetzt klein. Für ein kleines Unternehmen mit Produktiv-Workloads sind Dockhands Scan-before-Swap und Secrets-Integration den Tradeoff einer restriktiveren Lizenz immer noch wert.
GitOps und Automatisierung
Arcanes Ansatz
GitOps ist ein First-Class-Feature. Du verbindest ein Git-Repository, und Arcane beobachtet es auf Änderungen. Pushst du eine aktualisierte Compose-Datei, pullt Arcane sie und deployed neu. Es gibt Lifecycle-Hooks für Aufgaben rund um Deploys.
Das funktioniert gut, wenn dein Workflow ohnehin Git-basiert ist: Änderung pushen und sie wird deployed.
Dockhands Ansatz
Eine Git-Integration existiert, funktioniert aber anders. Du verbindest Repos und richtest Webhooks ein. Bei einem Push empfängt Dockhand den Webhook und reagiert darauf.
Das Feature für geplante Auto-Updates ist separat und für die meisten wohl praktischer. Einen Zeitplan setzen, und Dockhand prüft auf neue Images, scannt sie, pullt sie, verifiziert, dass sie laufen, und rollt zurück, wenn etwas bricht. Es hat bei mir schon zweimal ein kaputtes Image-Update abgefangen. Seit v1.0.52 kannst du ein Mindest-Image-Alter setzen, damit nichts im Moment der Veröffentlichung gepullt wird, und tag.transform-Labels handhaben Repos, die Versionen mit -lsNNN- oder -rN-Suffixen statt sauberen Semver-Tags bumpen.
Wenn du geplante Docker-Auto-Updates ohne eine der beiden UIs willst, deckt Docker-Auto-Update mit Tugtainer den Standalone-Weg ab.
Multi-Environment-Verwaltung und Podman
Beide lassen dich Container auf Remote-Hosts verwalten, aber die Mechanismen unterscheiden sich.
Arcane nutzt arcane-agent, eine schlanke Binary, die du auf der Remote-Maschine installierst. Sie verbindet sich über einen mTLS-Edge-Tunnel (seit v2.16.0 multiplexed) zurück zu deiner Hauptinstanz und kann sich selbst aktualisieren. Wenn du meinen älteren Guides gefolgt bist: Das ist das, was früher arcane-headless hieß.
Dockhand nutzt Hawser, und dessen Hauptvorteil ist NAT-Traversal. Sitzt deine Remote-Maschine hinter Firewall oder NAT, wählt sich Hawser im Edge-Modus über ein WebSocket nach draußen und verbindet sich trotzdem ohne offene Ports. Praktisch, wenn Maschinen in verschiedenen Netzen stehen.
Die größte Änderung seit dem letzten Durchgang ist Podman. Arcane v2.17.0 hat nativen Podman-Support gebracht, als komplette Docs-Sektion dokumentiert: Arcane auf Podman selbst laufen lassen, Pods verwalten, mit Quadlets arbeiten, Kubernetes-YAML generieren, Podman-Secrets nutzen und Podmans eigenen Auto-Update-Mechanismus verwenden. Dockhand hat Podman- und Quadlet-Update-Fixes, aber keine vergleichbare Verwaltungs-Story. Wenn deine Flotte auf Podman läuft, verkleinert das das Feld schnell. Für die Tradeoffs auf Engine-Ebene siehe unseren Podman-vs.-Docker-Vergleich.
Reife und Stabilität
Reifezahlen driften, und die beiden Projekte ticken in unterschiedlichen Uhren.
| Metrik | Arcane | Dockhand |
|---|---|---|
| Repo erstellt | April 2025 | Dezember 2025 |
| Commits gesamt | ~4.183 | ~732 |
| Releases | 110 | 42 |
| Contributors | 95 | 46 |
| Aktuelle Version | v2.17.1 | v1.0.55 |
Zwei Dinge stechen heraus. Erstens kann die alte Vorsichtsformulierung zu Arcanes Historie weg: GitHub leitet ofkm/arcane inzwischen per 301 auf getarcaneapp/arcane um – dasselbe Repository (ID 968905557), erstellt am 2025-04-19. April 2025 ist der wahre Ursprung. Zweitens ist Dockhands Commit-Zahl im Monat zwischen meinen beiden Checks um grob 55 % gewachsen. Beide Projekte shippen wöchentlich. Arcane hatte nur mehr Startbahn.
Offene Issues und PRs stehen bei 14 für Arcane und 368 für Dockhand. Lies das nicht als „Dockhand hat 368 Bugs”. Dockhands Tracker wird eher wie ein Forum genutzt; Arcanes Team schließt Dinge schneller. Das ist ein Workflow-Unterschied, kein Qualitätssignal.
Stabilität in der Praxis
In meinem ursprünglichen Drei-Wochen-Test im Februar ist Arcane kein einziges Mal abgestürzt, während Dockhands UI einmal nach einem Bulk-Container-Restart einfror. Sieben Monate und dreißig-plus Dockhand-Releases später ist so eine raue Kante weniger repräsentativ. Arcane war seither auf meinen Produktionsservern langweilig – was genau das ist, was man will.
Preise
Das ist die Frage nach dem kostenlosen Docker-Management, und die beiden Projekte beantworten sie sehr unterschiedlich.
Arcane ist kostenlos. Keine Tarife, keine bezahlten Features. Nichts wird für eine „Community Edition” weggestrichen. BSD-3-Clause heißt: Du bekommst alles. Auf ihrer Homepage steht „Always free. Forever. Never changing.”
Dockhand hat ein Stufenmodell (Preise geprüft am 2026-10-26):
| Tarif | Kosten | Was du bekommst |
|---|---|---|
| Free | $0 | Volle Features für Homelab, private, gemeinnützige und Bildungsnutzung. OIDC/SSO, MFA, Passkeys, Scanning, Backups und externe Secrets inklusive |
| SMB | $499/Host/Jahr | Kommerzielle Produktivnutzung, kommerzieller Support, Prioritäts-Updates |
| Enterprise | $1.499/Host/Jahr | RBAC, LDAP/AD, Compliance-Audit-Logging, dedizierter Support |
Der Free-Tarif ist nutzbar und breiter als früher. OIDC/SSO, MFA, Passkeys, Vulnerability-Scanning, restic-Backups und die Secret-Manager-Integrationen sind alle für $0 dabei – besser als das, was Portainer bietet. Aber die Lizenz zieht die Linie klar: Dev, Test, Staging und CI/CD in einer Firma sind frei, Produktivnutzung durch ein Unternehmen nicht. Wenn du RBAC oder LDAP brauchst, zahlst du Enterprise-Preise.
Community und Support
Arcane hat die größere Community. 8.082 Stars und 95 Contributors gegenüber 6.881 Stars und 46 Contributors. In beide Repos wurde an dem Tag gepusht, an dem ich geprüft habe.
Dockhand hat inzwischen ein eigenes Ökosystem: strausmann/mcp-dockhand (64 Stars) exposed 130+ API-Endpunkte als MCP-Tools, raetha/ha-dockhand (48 Stars) ist eine Home-Assistant-Integration, und garanda21/dockhand_ios (38 Stars) ist ein iOS-Client. Keines davon ist offiziell. Wenn Dritte anfangen, gegen deine API zu bauen, ist das ein gutes Zeichen. Dockhand hat außerdem i18n stark vorangetrieben (5 Sprachen) und Berichterstattung von The New Stack, XDA Developers und VirtualizationHowto bekommen.
Auf Arcanes Seite gibt es auf getarcane.app jetzt eine öffentliche Demo-Instanz und einen „Instance Generator”, wenn du es vor dem Deploy ausprobieren willst. Das senkt die Einstiegshürde für alle Unentschlossenen.
Beide haben aktive Discord- und GitHub-Kanäle. Die Antwortzeiten waren meiner Erfahrung nach bei beiden Teams okay.
Installation
Beide werden per Docker installiert – angemessen für Docker-Verwaltungstools. Das ist der Operator-Pfad: was du brauchst, was du ausführst, wie du verifizierst und was kaputtgehen kann.
Was du vor dem Start brauchst:
- Einen Linux-VPS oder eine Homelab-Kiste mit Docker Engine und Compose v2. Jeder moderne Docker-Host geht; meiner läuft auf einem 4–5-€/Monat-VPS
- Freie Ports: 3552 für Arcane oder 3000 für Dockhand (die
PORT-Env-Var überschreibt das) - Optional, aber empfohlen: ein Reverse Proxy (Caddy, Traefik) für TLS und ein Socket-Proxy (
tecnativa/docker-socket-proxy) statt direktem Socket-Zugriff - Eine Kiste, auf der es läuft. Falls du eine brauchst: Meine Docker-Hosts laufen auf Hetzner Cloud. Die CX22-/CX32-Klasse schafft beide UIs locker, im Bereich von 4–10 €/Monat
Arcane
Für den Arcane-Docker-Installationspfad hier die Compose-Datei. Die komplette Arcane-Docker-Installationsanleitung deckt Socket-Proxy und OIDC-Setup ab, falls du die willst.
Erstelle eine compose.yaml:
services:
  arcane:
    image: ghcr.io/getarcaneapp/manager:latest
    container_name: arcane
    ports:
      - "3552:3552"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock
      - arcane-data:/app/data
      - /opt/docker:/opt/docker
    environment:
      - APP_URL=http://localhost:3552
      - PUID=1000
      - PGID=1000
      - ENCRYPTION_KEY=<your-encryption-key>
      - PROJECTS_DIRECTORY=/opt/docker
    cgroup: host
    restart: unless-stopped
volumes:
  arcane-data:
Generiere den Key mit einem der beiden:
openssl rand -hex 32
# or
docker run --rm ghcr.io/getarcaneapp/manager:latest /app/arcane generate secret
Dann docker compose up -d und http://<host>:3552 öffnen. Standard-Login ist arcane / arcane-admin, und du musst das Passwort beim ersten Login ändern. PUID/PGID fallen auf 65532:65532 zurück, wenn du sie weglässt. Es gibt außerdem ein offizielles Install-Skript auf getarcane.app und eine LXC-Doku für Proxmox-Nutzer.
Zwei Dinge haben sich geändert und beißen alte Configs: Das Image ist von getarcaneapp/arcane nach getarcaneapp/manager umgezogen, und JWT_SECRET ist weg. Session-Tokens werden jetzt mit einem ML-DSA-87-Key signiert, den Arcane selbst erzeugt – falls du noch JWT_SECRET gesetzt hast, entferne es.
Ein Punkt zum Aufpassen: Wenn Arcane bestehende Compose-Projekte verwalten soll, mounte den Projektordner mit identischen Pfaden innerhalb und außerhalb des Containers und setze PROJECTS_DIRECTORY=/opt/docker. Der Pfad muss absolut sein. Relative Pfade in Compose-Dateien brechen sonst.
So verifizierst du: nach docker compose up -d http://<host>:3552 öffnen, die erzwungene Passwortänderung durchlaufen und prüfen, ob das Dashboard die lokale Engine zeigt. Dann einen wegwerfbaren nginx:alpine-Stack aus der UI deployen. Wenn der Container in der Containers-Liste auftaucht, stimmt die Socket-Verdrahtung.
So sieht „kaputt” aus:
- Relatives
PROJECTS_DIRECTORYoder fehlender passender Volume-Mount: Projekte sind in der UI unsichtbar ENCRYPTION_KEYmit falscher Länge: Der Container startet, aber Secrets und gespeicherte Credentials lassen sich nicht entschlüsseln- Übrig gebliebenes
JWT_SECRETin einer alten Env-Datei: harmlos in aktuellen Releases, später verwirrend zu lesen. Entfernen - Port 3552 schon belegt:
docker compose up -dscheitert mitport is already allocated. Übeltäter finden mitss -tlnp | grep 3552
Für Produktion: Tag pinnen (ghcr.io/getarcaneapp/manager:v2.17.1) statt :latest.
Dockhand
Für den Dockhand-Docker-Installationspfad deckt die komplette Dockhand-Docker-Installationsanleitung PostgreSQL und Scanning ab. Die Kurzfassung:
services:
  dockhand:
    image: fnsys/dockhand:v1.0.55
    ports:
      - "3000:3000"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock
      - dockhand_data:/app/data
    restart: unless-stopped
volumes:
  dockhand_data:
Alle Umgebungsvariablen sind in aktuellen Releases optional. Die Credential-Verschlüsselung nutzt einen ENCRYPTION_KEY (Base64 AES-256), der in eine Key-Datei autogeneriert wird, wenn du keinen setzt. Setze ihn selbst, wenn du ihn verwalten willst; es gibt einen dokumentierten Migrationspfad von Key-Datei zu Env-Var. Ältere Guides erwähnen eine SECRET_KEY-Variable. Aktuelle Releases brauchen sie nicht – wirf sie aus deinen Compose-Dateien.
Produktiv-Regler, die man kennen sollte: PUID/PGID (empfohlen), HTTPS_MODE=on für natives TLS mit eigenem Zertifikat (seit v1.0.33, kein HTTP+HTTPS parallel), COOKIE_SECURE, EXPORT_METRICS=true für einen Prometheus-Endpoint und OIDC-Auto-Redirect (seit v1.0.50). SQLite ist die Standard-Datenbank. Für Multi-Replica zeige DATABASE_URL auf PostgreSQL 14+.
Das Erst-Setup führt dich durch das Anlegen eines Admin-Accounts. Pinne den Versions-Tag statt :latest zu fahren.
So verifizierst du: nach docker compose up -d http://<host>:3000 öffnen, den Admin-Account anlegen und prüfen, ob der Host im Dashboard auftaucht. Denselben nginx:alpine-Wegwerfstack deployen. Wenn du Metriken willst: EXPORT_METRICS=true setzen und curl -s localhost:3000/metrics prüfen.
So sieht „kaputt” aus:
- Veraltetes
SECRET_KEYin deiner Env aus alten Guides: Aktuelle Releases ignorieren es. Harmlos, aber verwirrend. Entfernen PUID/PGIDsetzen, ohne vorher das Datenverzeichnis zu chownen: Permission denied auf/app/data. Vor dem ersten Startchown -R 1000:1000auf dem Volume-Pfad ausführenEXPORT_METRICS_PUBLIC=true: Exposed Metriken ohne Auth. Okay auf localhost, niemals hinter einem öffentlichen Proxy
Pinne deine Image-Tags
Beide Tools halten deinen Docker-Socket. Ein kaputtes Manager-Upgrade ist ein Ausfall. Pinne Tags, lies Release Notes und sichere das Daten-Volume jedes Tools, bevor du die Version bumpst. Arcane hat eingebaute System-Backups mit Restore; Dockhand hat restic- und SFTP-Backups. Nutze sie.
Beide brauchen Zugriff auf den Docker-Socket – Standard für diese Tools. Wenn dir das unangenehm ist, ist ein Socket-Proxy davor die bessere Antwort als ein roher Socket-Mount. Meine Arcane-Installationsanleitung zeigt das tecnativa/docker-socket-proxy-Setup, und dasselbe Muster gilt für Dockhand oder alles andere, das Docker verwaltet.
Welchen Docker-Manager solltest du wählen?
Die Lücken sind kleiner geworden, aber die Trennung ist real. Welcher Docker-Manager 2026 der beste für dich ist, hängt davon ab, in welcher Liste du landest.
Nimm Arcane, wenn...
- Du etwas willst, das wirklich Open Source ist, ohne Lizenzsorgen
- GitOps Teil deines Workflows ist
- Du eine REST-API oder ein CLI-Tool brauchst
- Deine Hosts Podman laufen lassen (nativer Support seit v2.17.0)
- Du volle Swarm-Verwaltung aus der UI willst
- Du OpenTelemetry-Export (v2.16.0) in einen Observability-Stack willst, den du schon betreibst
- Du die Mobile-App willst (iOS TestFlight und Android-Beta)
- Das Budget null ist, auch für Zugriffskontrolle und Support
- Du die schnellste Release-Kadenz dieser Kategorie willst (110 Releases seit April 2025)
Nimm Dockhand, wenn...
- Scan-before-Swap-Auto-Updates mit Rollback ein hartes Erfordernis sind
- Du Hosts hinter NATs und Firewalls verwaltest (Hawser Edge-Modus)
- Deine Secrets schon in 1Password, Vault, Psono, SOPS oder ähnlichem liegen
- Du die UI auf Deutsch, vereinfachtem Chinesisch, Französisch oder Polnisch brauchst
- Geplanter Container-Start/-Stopp für deinen Workflow wichtig ist
- Du restic-Backups auf SFTP-Ziele mit Retention-Policies willst
- Du das gehärtete Wolfi-basierte Image und SARIF-Exporte willst
- Du LDAP/AD brauchst und dafür Enterprise-Preise zahlen kannst
- BSL-1.1-Bedingungen per Version und eine jüngere Codebase für dich okay sind
Beide laufen problemlos auf einem günstigen Mini-PC. Ein ASUS-DC510-Mini-PC oder einer der besten Mini-PCs für Home Server schafft beide ohne Schwitzen. Wenn du dich für einen Manager entschieden hast, zeigen die besten Docker-Container für einen Home Server, was du darauf laufen lässt.
Meine ehrliche Meinung
Meine Antwort hat sich seit Februar bewegt. Als ich die beiden zuerst verglich, war Dockhands Security-Tooling der Grund, es zu nehmen, weil Arcane gar nicht scannte. Inzwischen scannt Arcane, patcht mit Copacetic, sichert mit Rustic nach S3, aktualisiert Container per Tags, läuft auf Podman, verwaltet komplette Swarm-Cluster, exportiert OpenTelemetry und liefert eine Mobile-App für beide Plattformen. Und das alles bei BSD-3-Clause und ungefähr einem Release pro Woche. Als Portainer-Alternative hat es die meisten Gründe geschlossen, woanders hinzuschauen.
Arcane bleibt mein Default und läuft auf meinen eigenen Servern. Der Fall für Dockhand hat sich auf das verengt, was Arcane nicht macht: Scan-before-Swap-Rollbacks, externe Secret-Manager (jetzt inklusive SOPS und Psono), i18n, SFTP-Backups, NAT-Traversal via Hawser und LDAP, falls du zahlst. Wenn eines davon ein hartes Erfordernis ist, verdient Dockhand seine Lizenzbedingungen. Wenn nicht, ist Arcane die einfachere Empfehlung.
Eine Kehrseite, die ich klar benennen will, weil ich sie vorher falsch hatte: Arcanes Versions-Heartbeat ist ein Phone-Home. Er ist klein, dokumentiert und per ANALYTICS_DISABLED=true abstellbar, aber Dockhand sendet gar nichts. Wenn dir das wichtig ist, ist die Wahl einfach.
Und wenn du noch am Stöbern bist: Der komplette Portainer-Alternativen-Vergleich deckt Sencho, Dockge, Komodo und den Rest des Feldes ab.
Verwandte Artikel
- Beste Portainer-Alternativen 2026 – der komplette Vergleich der Docker-Verwaltungs-UIs
- Arcane installieren – komplette Arcane-Setup-Anleitung mit Socket-Proxy und OIDC
- Dockhand installieren – komplette Dockhand-Setup-Anleitung mit Vulnerability-Scanning und Hawser
- Dockge installieren – eine weitere Docker-Verwaltungs-UI, die sich lohnt
- Beste Docker-Container für den Home Server – was du laufen lässt, sobald du einen Manager gewählt hast
- Beste Self-Hosted-Panels – Server-Verwaltungspanels im Vergleich
- Podman vs. Docker – der Vergleich der Container-Engines
- Docker-Auto-Update mit Tugtainer – Container automatisch aktuell halten
- Server-Monitoring-Tools – deinen Docker-Host überwachen
Ähnliche Artikel
Hat diese Anleitung bei dir funktioniert?

Geschrieben von Dragos
Dragos is the author of Bitdoze — practical DevOps, programming, and self-hosting guides.
Mehr Anleitungen von Dragos →Brauchst du Hilfe bei Astro, VPS oder einer Self-hosted-App? Services ansehen →