
Die besten Portainer-Alternativen 2026 (alle kostenlos, getestet)
Du suchst Portainer-Alternativen? Wir haben Arcane, Dockhand, Dockge, Komodo und Coolify getestet: kostenlose Docker-UIs mit Preisen 2026, Statistiken und Migrationsplan.
Aktualisiert Veröffentlicht 34 Min. Lesezeit
Portainer ist immer noch die Standardantwort, wenn jemand nach einer Docker-Verwaltungs-UI fragt – und die Suche nach Portainer-Alternativen wächst aus einem Grund: Jeder kostenlose Weg kommt mit Bedingungen. Die Community Edition lebt und ist kostenlos, aber SSO, RBAC, Audit-Logs und Registry-Verwaltung stecken hinter der Business Edition. Die kostenlosen Business-Tarife (3 Nodes Free, das frühere 5 Nodes Free) bringen jährliche Renewal-Bürokratie und Klauseln zur kommerziellen Nutzung mit. Bezahlt fängt bei $155/Jahr an – und dieser Tarif ist nur für nicht-kommerzielle Nutzung.
Ich betreibe Docker auf VPS- und Homelab-Maschinen und nutze Arcane auf meinen eigenen Servern für die tägliche Verwaltung und Deploys. Für dieses Update habe ich das Feld neu getestet: welche kostenlose Portainer-Alternative zu deiner Arbeitsweise passt, was die Portainer-Lizenzierung einen Solo-Betreiber 2026 kostet und wie du deine Stacks mit einem Rollback-Plan von Portainer wegbekommst.
- Ein Entscheidungsbaum, mit dem du dich in unter einer Minute selbst einordnest
- Datierte Zahlen: Stars, Lizenzen, letzte Commits, Versions-Tags vom 2026-10-27
- Ein Portainer-Exit-Migrationspfad mit echtem Rollback-Zweig
- Eine Security-Baseline, die für jede Docker-Verwaltungs-UI auf der Liste gilt
Affiliate-Hinweis
Einige Links in dieser Anleitung sind Affiliate-Links. Wenn du darüber kaufst, erhalten wir möglicherweise eine kleine Provision – ohne zusätzliche Kosten für dich. Das hilft uns, diese Empfehlungen weiter zu testen und zu aktualisieren.
Warum Leute Portainer 2026 verlassen
Portainer CE ist nicht tot. Das Repo zeigt 38.729 Stars und eine aktive Push-Kadenz (letzter Push 2026-10-27), es erscheint unter der Zlib-Lizenz, und für ein Single-Host-Homelab ohne SSO-Bedarf funktioniert es weiterhin. Das ist nicht das Problem.
Das Problem ist, wo die Feature-Linie verläuft. RBAC, OIDC/SSO, Registry-Verwaltung, Audit-Logs, HA und die meisten Edge-Features sind Business-Edition-only (laut docs.portainer.io und dem CE-vs.-BE-Post auf portainer.io). Portainers eigener Pitch ist direkt: „Most people should install Business Edition. It is free for up to 3 nodes.” Der offizielle Trichter schickt dich also zu einem lizenzierten Produkt, selbst bei null Kosten.
Was sich seit dem letzten Update geändert hat: CE ist als Feature-Projekt halb tot, aber als Security-Maintenance-Projekt sehr lebendig. Version 2.45.3 erschien am 2026-10-21 explizit als „LTS” gelabelt, mit aktuellen CVE-Härtungen in der 2.45.x-Linie: SSRF-Härtung in 2.45.1, ein Bind-Mount-Hide-Bypass-Fix in 2.45.2 und eine brechende Cert-Trust-Änderung in 2.45.3 (mehr dazu in der Security-Baseline). Wer heute CE fährt, bekommt Patches. Keine neuen Features.
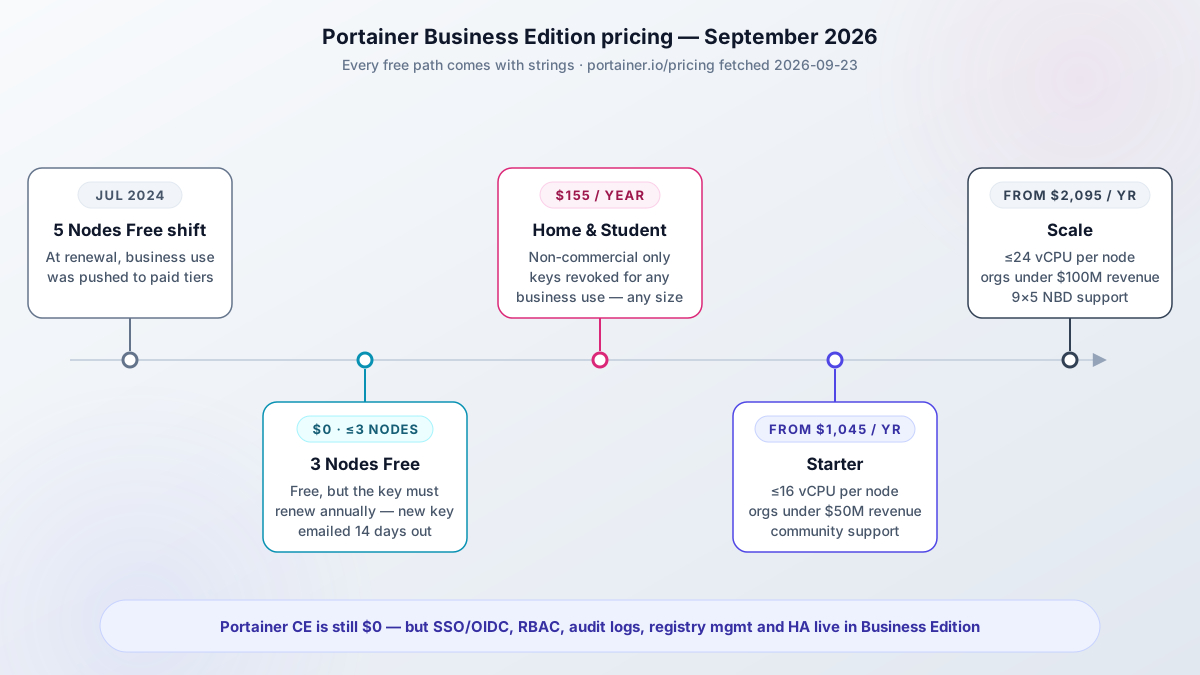
Die Lizenz-Timeline ist es, die Leute überhaupt erst nach Portainer-Alternativen suchen ließ:
- 2024-07-10: Die 5-Nodes-Free-Lizenz (5NF) änderte sich beim Renewal. Heimanwender behielten sie; Unternehmensnutzung wurde ins Bezahlmodell geschoben. Der Blogpost von diesem Datum ist noch immer die Referenz.
- 3 Nodes Free (3NF): für immer kostenlos bis 3 Nodes, aber du erneuerst jährlich. Portainer mailt einen neuen Key 14 Tage vor Ablauf (laut portainer.io/renew-3-nodes-free-license-key, abgerufen 2026-10-27).
- Home & Student: $155/Jahr, bis zu 15 Nodes, strikt nicht-kommerziell. Die Pricing-Seite sagt, Lizenz-Keys werden für jede Unternehmensnutzung widerrufen, egal welche Firmengröße.
- Starter: ab $1.045/Jahr, jährliche Abrechnung, 5/10/15 Nodes, Cap bei 16 vCPUs pro Node, Community-Support.
- Scale: ab $2.095/Jahr, jährliche Abrechnung, 5–25 Nodes, 24 vCPUs pro Node, 9x5-NBD-Support.
Die Schmerzpunkte der Community passen dazu. In r/selfhosted-Threads nennen Leute die stagnierende Mobile-UI, eine API, die hinter dem zurückbleibt, was Automatisierung braucht, und die fehlenden Volume-/Stack-Backups in CE. Es gibt außerdem eine konkrete Angst: Portainer zu verlassen sollte nicht heißen, die Stacks in einer weiteren proprietären Datenbank einzuschließen.
Die Home-&-Student-Falle
Der $155/Jahr-Home-&-Student-Tarif ist strikt nicht-kommerziell. Die Pricing-Seite erklärt, Lizenz-Keys werden für jede Unternehmensnutzung widerrufen. Wenn du eine GmbH hast, Consulting-Kunden Rechnungen stellst oder irgendetwas hostest, das Geld einbringt – kauf es nicht. Die Untergrenze für kommerzielle Nutzung ist Starter mit $1.045/Jahr, Stand 2026-10-27.
Portainer-Preise 2026: die Lizenzrechnung für Solo-Betreiber
Der ehrliche Jahresvergleich für 2026:
| Weg | Kosten pro Jahr | Was du akzeptierst |
|---|---|---|
| Portainer CE | $0 | Kein SSO/OIDC, kein RBAC, keine Audit-Logs, kein HA, eingeschränktes Edge |
| Portainer BE 3 Nodes Free | $0 | Jährliche Renewal-Bürokratie, max. 3 Nodes |
| Portainer Home & Student | $155/Jahr | Nur nicht-kommerziell, Widerrufsklausel |
| Portainer Starter | ab $1.045/Jahr | 5/10/15 Nodes, 16-vCPU-Cap/Node |
| Portainer Scale | ab $2.095/Jahr | 5–25 Nodes, 24-vCPU-Cap/Node |
| Arcane, Sencho, Dockge, Komodo, Coolify, Dokploy, lazydocker, Dozzle, 1Panel | $0 | Deine eigenen Ops und Backups |
| Dockhand | $0 für private und interne Unternehmensnutzung | BSL 1.1, kein OSI-Open-Source |
Die Dollars sind nur die Hälfte. Die echten Kosten der kostenlosen Portainer-Wege sind Reibung und Widerrufsrisiko: ein Renewal, an das du denken musst, eine Node-Zahl, die du nicht überschreiten darfst („we reserve the right to limit some or all of the product capability should the node count be exceeded” ist der exakte Wortlaut auf der Renewal-Seite) und eine Home-Lizenz, die in dem Moment verdunstet, in dem du jemandem eine Rechnung stellst.
Meine Faustregel: Wenn du jemandem Rechnungen stellst, ist Home & Student nichts für dich. Wenn du heute SSO brauchst und nicht zahlen willst, ist Portainer CE nichts für dich.
3-Nodes-Free-Renewal-Mechanik
3NF erneuert kostenlos, aber man muss jedes Jahr erneuern. Portainer sagt, es schickt den Ersatz-Key 14 Tage bevor der aktuelle abläuft, und das Formular hat Spam-Filter-Eigenheiten (Namen mit Buchstabensalat bleiben hängen). Die separate „7 days”-Regel auf dieser Seite betrifft das Verschieben eines Keys auf eine andere Instanz während eines Serverumzugs, nicht das Renewal-Fenster. Was genau passiert, wenn ein Key abläuft (Sperrung vs. Feature-Downgrade), ist nicht klar dokumentiert
Wie dieses Update getestet wurde (Oktober 2026)
Die Zahlen in diesem Artikel stammen aus GitHub-API-Abfragen vom 2026-10-27, Release-Seiten, die am selben Tag gelesen wurden, und portainer.io-Preisen, abgerufen am 2026-10-27. Praxisbehauptungen heißen: eine echte Installation auf einem wegwerfbaren 4–5-€/Monat-Hetzner-CX-VPS, nicht meine Produktivflotte. Zwölf Tools verglichen, sieben in der Tiefe behandelt.
VPS-Preise sind 2026 überall gestiegen. Wenn du eine gemietete Kiste überdenkst: Was sich geändert hat und wann ein Mini-PC gewinnt.
Die vorherige Version dieses Artikels machte zwei falsche Behauptungen über Arcane: dass es kein Vulnerability-Scanning und keine Auto-Updates habe. Beides ist seit September 2026 falsch. Und Komodo v2.0.0 haben wir komplett verpasst.
Korrekturen gegenüber der Vorversion
Komodo hat im März 2026 v2.0.0 geshipt, und wir haben es übersehen. Diese Version bringt Swarm-Support, ausgehende Periphery und deprecatet :latest. Im ganzen Artikel korrigiert. Außerdem: Arcane hat jetzt Trivy-Vulnerability-Scanning in der UI (v2.12.0, 2026-09-16), Copacetic-Image-Patching und geplante Backups (v2.10.0, 2026-08-31) sowie S3-Backups (v2.9.0, 2026-08-25). Eine Behauptung wurde komplett gestrichen: die Zeile „gibt es seit 2022”, weil das aktuelle Repo am 2025-04-19 erstellt wurde und die Vorgeschichte vor der Umbenennung unbestätigt ist.
Wo ich etwas vor der Veröffentlichung nicht erneut verifizieren konnte, relativiere ich es im Text statt es als getestet zu behaupten. Das gilt für ein paar Provider-Preisstufen und für Portainers genaues Ablaufverhalten.
Die besten kostenlosen Portainer-Alternativen auf einen Blick
Erst die Entscheidung. Die Tabelle, dann der Baum, dann die Reviews.
| Tool | Stars | Lizenz | Letzter Commit | Vuln-Scan | SSO/OIDC | Backups | Multi-Host | API | Ideal für |
|---|---|---|---|---|---|---|---|---|---|
| Arcane | 8.091 | BSD-3-Clause | 2026-10-27 (v2.17.1) | Trivy | OIDC, Passkeys | S3, Git | Agents | ja | Gleichwertiger Portainer-Tausch |
| Dockhand | 6.899 | BSL 1.1 | 2026-10-26 (v1.0.55) | Grype/Trivy-Safe-Pull | OIDC, MFA (LDAP kostenpflichtig) | restic | Hawser | OpenAPI | Security-first-Verwaltung |
| Sencho | 497 | AGPL-3.0 | 2026-10-27 (v0.98.1) | Trivy, Scan-Policies | OIDC, TOTP, RBAC | S3-Archive | node-link + Pilot | API-Tokens | Compose-Flotten mit Leitplanken |
| Dockge | 24.696 | MIT | 2026-04-19 (CI-Push 2026-10-23) | nein | nein | Dateien auf Disk | Agents | begrenzt | Reine Compose-UI |
| Komodo | 12.818 | GPL-3.0 | 2026-10-23 (v2.3.4) | nicht eingebaut | OAuth | Snapshots | Periphery (ausgehend) | stark | Multi-Server-Flotten, Swarm, Builds |
| Coolify | 65.041 | Apache-2.0 | 2026-10-27 (v4.5.0) | nicht eingebaut | Teams | ja | Multi-Server | ja | PaaS mit One-Click-Services |
| Dokploy | 38.074 | Apache-2.0 (Datei prüfen) | 2026-10-26 (v0.30.10) | nicht eingebaut | ja | ja | Multi-Server | ja | PaaS, Traefik-basiert |
| lazydocker | 53.213 | MIT | 2026-04-19 | nein | n/a | nein | nein | n/a | Terminal-Arbeit |
| Dozzle | 14.746 | MIT | 2026-10-27 (v11.3.5) | nein | n/a | nein | Swarm/k8s-Lesezugriff | nein | Echtzeit-Logs |
| 1Panel | 37.290 | GPL-3.0 | 2026-10-27 (v2.4.1) | teilweise | ja | ja | nein | ja | Ganz-Server-Panel |
| CapRover | 15.194 | Apache-2.0 (Datei prüfen) | 2026-10-26 (v1.15.5) | nicht eingebaut | ja | nein | Swarm | ja | Swarm-PaaS, One-Click-Apps |
| UsulNet | 133 | AGPL-3.0 | 2026-05-21 | Trivy | Business-Tarif | S3/B2/SFTP | NATS | REST + WS | All-in-one, noch Beta |
Leere oder „nicht eingebaut”-Zellen heißen genau das. Stars sind ein Community-Indikator, keine Qualitätsnote. Letzter Commit ist der Wartungspuls; alles über etwa 90 Tage wird in seinem Abschnitt markiert.
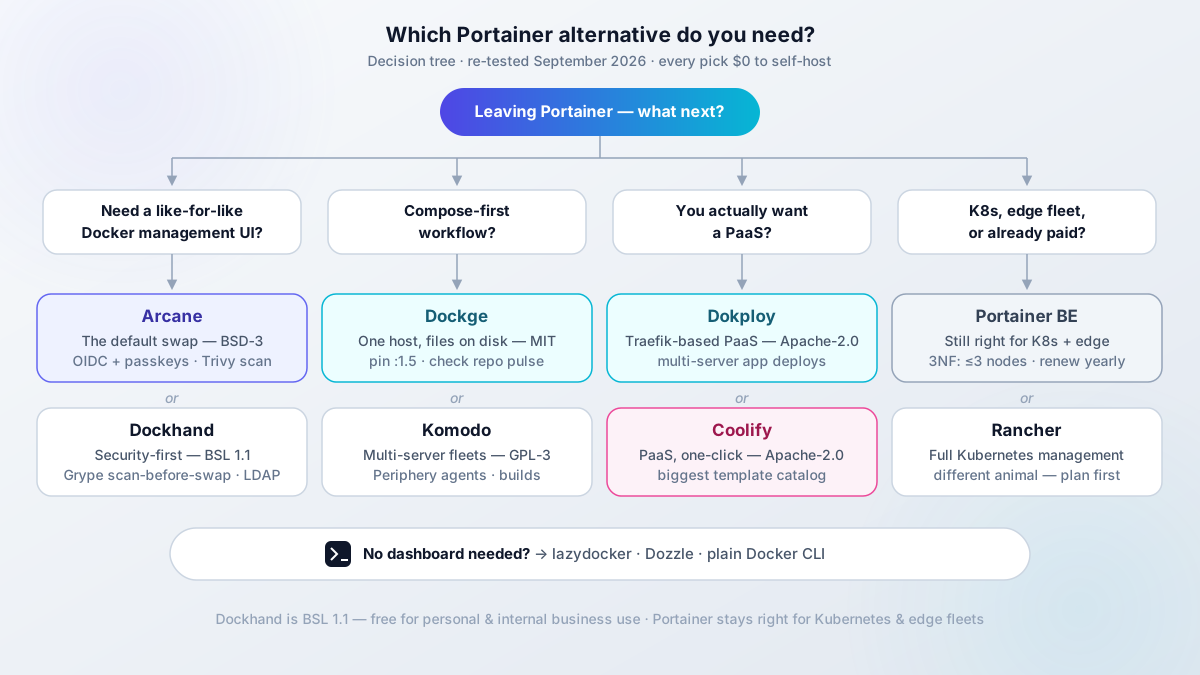
- Nimm Arcane für eine gleichwertige Docker-Verwaltungs-UI
- Nimm Dockhand, wenn der Security-Workflow führt: Scan-before-Swap, LDAP, Secret-Manager
- Nimm Sencho für Compose-on-Disk plus Flotten-Features und kostenloses RBAC/SSO (pre-1.0, kleine Community)
- Nimm Dockge für reines Compose auf einem Host (mit dem Puls-Vorbehalt)
- Nimm Komodo für eine Multi-Server-Flotte, Swarm-Flotten oder Builds (NAT-freundliche ausgehende Agents)
- Nimm Dokploy oder Coolify, wenn du eigentlich ein PaaS willst
- Nimm lazydocker, Dozzle oder die nackte Docker-CLI, wenn du kein Dashboard brauchtest
Worauf du es zu Hause laufen lässt
Keine dieser UIs braucht viel Hardware; die Container, die sie verwalten, schon. Wenn du einen Portainer-Host von einem VPS oder einem alten Laptop umziehst, decken ein kleiner Mini-PC plus ein USB-Plattengehäuse (DAS) die meisten Homelab-Stacks ab. Für einen breiteren Blick auf leise, stromsparende Kisten: der Guide zu den besten Mini-PCs für Home Server.
| Teil | Pick | Preis (23. Okt. 2026) | Warum |
|---|---|---|---|
| Mini-PC | Beelink EQ14 | $369 | N150, 16 GB, Dual-2.5GbE, geringer Idle-Verbrauch. Fährt die UI plus einen Starter-Stack |
| DAS | TerraMaster D4-320 | $170,99 | 4 Bays über 10-Gbps-USB-C für Medien, Backups und Massenvolumes |
| USV | CyberPower CP1500PFCLCD | $239,95 | Reiner Sinus, NUT-kompatibel. Ein Stromausfall mitten im Schreiben ist der Weg, wie Volumes korrupt werden. Mehr im USV-Guide |
Wenn du etwas noch Kompakteres und Leiseres als den Beelink willst: Der ASUS-DC510-Mini-PC ist eine solide, Thunderbolt-Dock-artige Alternative, die wenig Strom zieht und unter Last leise bleibt.
Warum das statt eines NAS – und wann ein NAS die bessere Wahl ist: das NAS überspringen: Mini-PC + DAS.
Alle Picks kosten $0 im Self-Hosting. Dockhand ist unter BSL 1.1 für private und interne Unternehmensnutzung kostenlos. Eine Verwaltungs-UI verursacht keine Hosting-Kosten, wenn sie auf einem VPS läuft, den du ohnehin zahlst; eine dedizierte kleine Kiste liegt bei etwa 4–5 €/Monat.
Arcane: die am ehesten gleichwertige Docker-Verwaltungs-UI
Arcane ist meine Standardempfehlung, wenn jemand Portainer-förmige Features ohne Portainer-Lizenzierung will – und es läuft auf meinen eigenen Servern. Stand 2026-10-27: 8.091 Stars, BSD-3-Clause (echtes OSS), Go-Backend mit SvelteKit-Frontend, aktuelles Release v2.17.1 (2026-10-25). Das Repo liegt jetzt unter getarcaneapp/arcane; alte ofkm/arcane-Links leiten weiter.
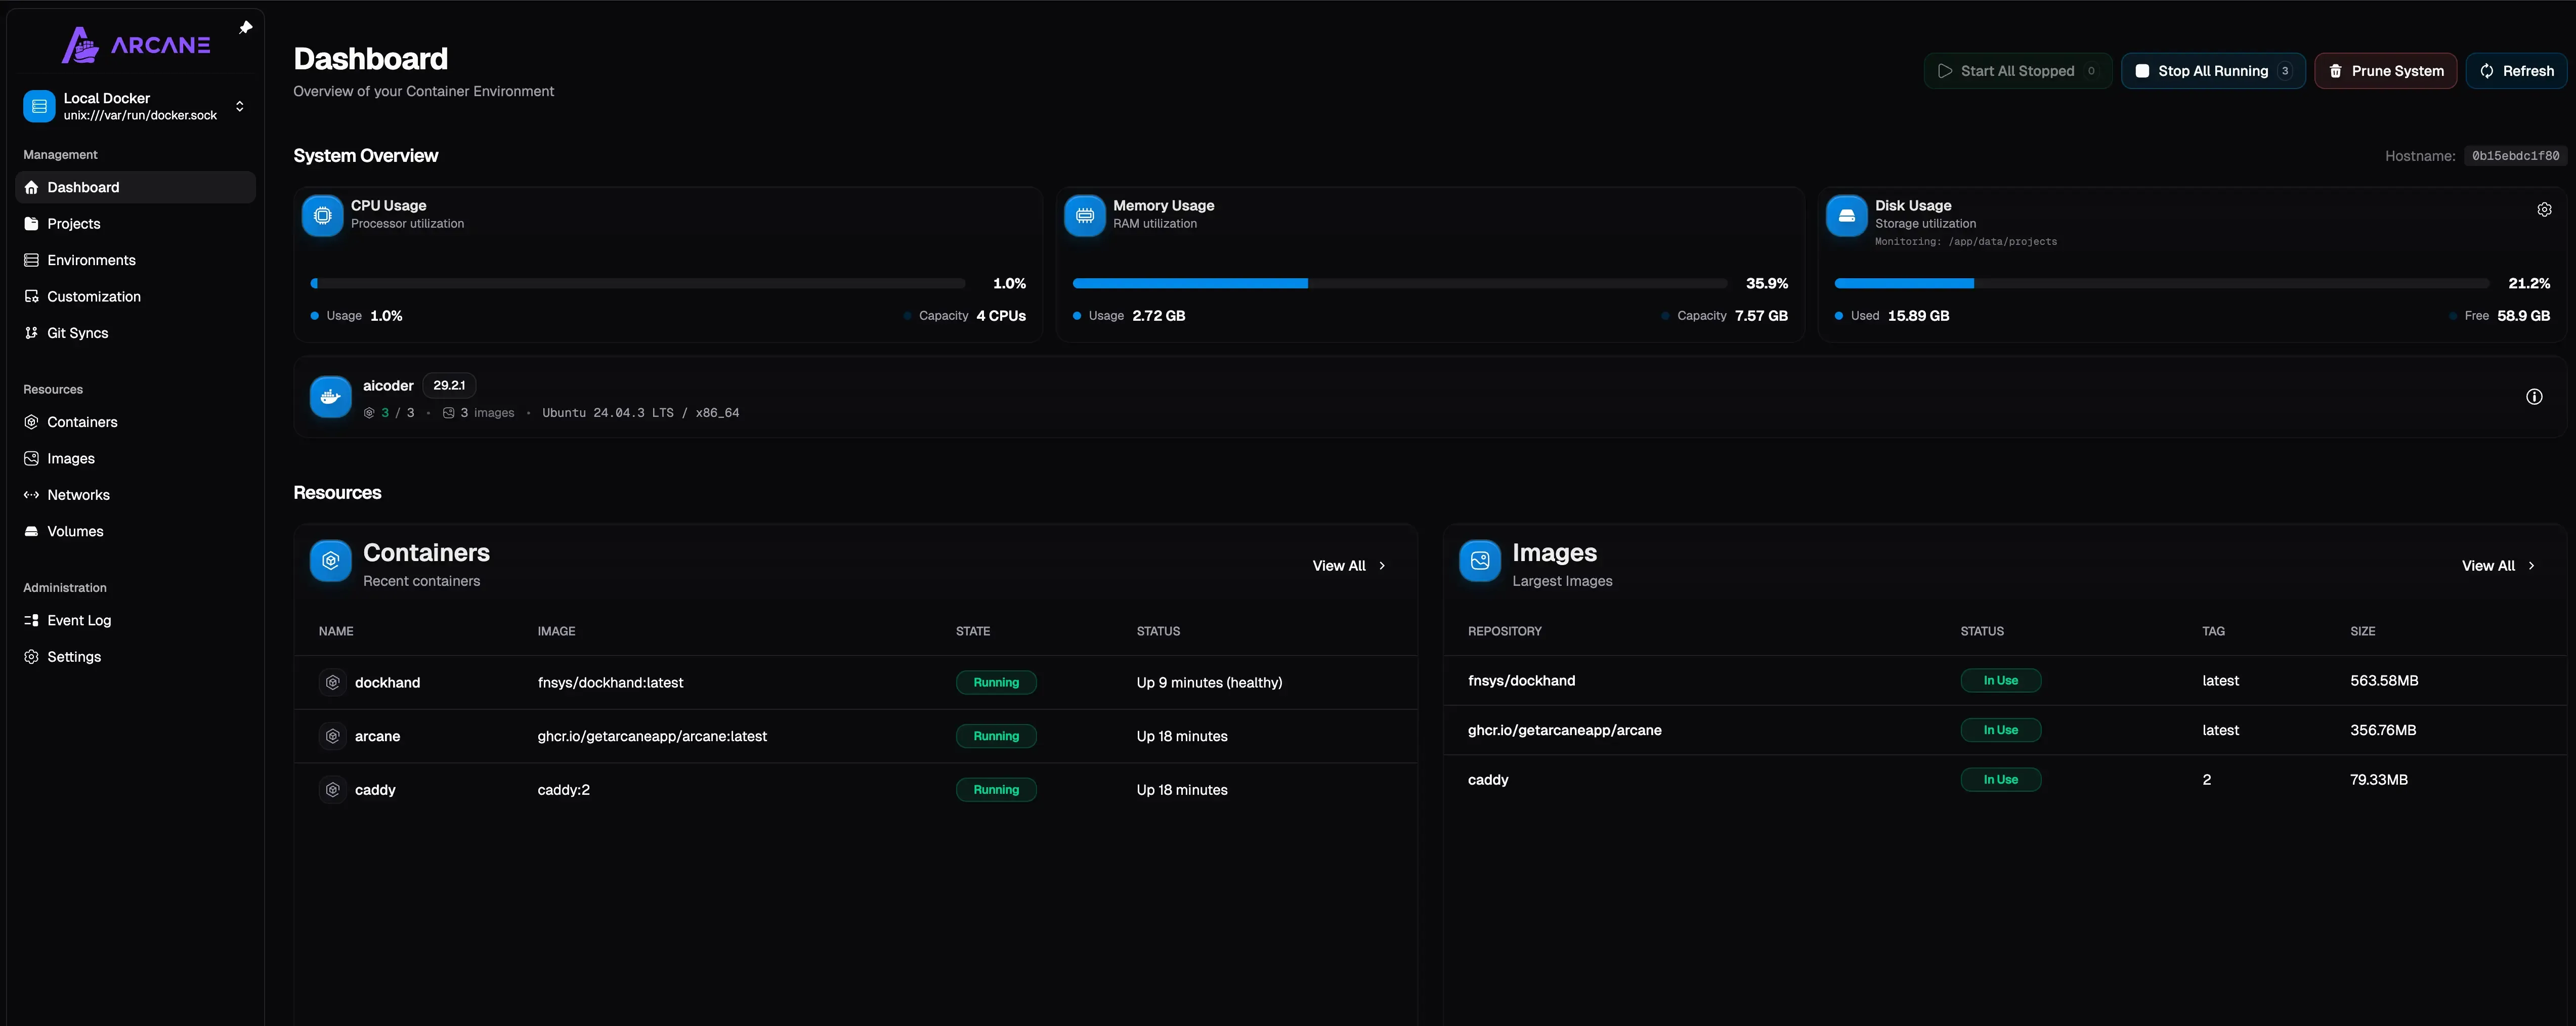
Was du im Free-Tarif bekommst: Container-/Stack-/Image-/Netzwerk-/Volume-Verwaltung, OIDC, Passkeys und MFA, per-Permission-API-Gating und Remote-Hosts via arcane-agent-Binaries (linux/darwin auf amd64/arm64/armv7/riscv64). Seit v2.17.0 gibt es außerdem nativen Podman-Support (rootful und rootless), mit Beispiel-Compose-Dateien unter docker/examples/.
Für die Installation folge unserer Arcane-Docker-Installationsanleitung (mit Socket-Proxy-Setup) statt von hier zu kopieren. Diese Anleitung nutzt bereits das gehärtete Muster, das dieser Artikel empfiehlt: Socket-Proxy vor docker.sock, Reverse-Proxy mit Auth vor der UI.
Socket-Proxy ist die Standardhaltung
Die Arcane-Installationsanleitung zeigt den Container auf DOCKER_HOST=tcp://docker-socket-proxy:2375 statt /var/run/docker.sock zu mounten. Die komplette Allowlist und das Threat Model stehen im Security-Baseline-Abschnitt weiter unten.
Ein Installationsdetail, das Leute beißt, die bestehende Compose-Projekte übernehmen: Der Projektordner-Pfad muss innerhalb und außerhalb des Containers übereinstimmen. Wenn deine Stacks auf dem Host unter /opt/docker liegen, mounte /opt/docker:/opt/docker und setze PROJECTS_DIRECTORY=/opt/docker. Diesen Pfad auf etwas anderes zu mappen, bricht relative Mounts.
Neu in Arcane 2.x: Scanning, Patching, Backups
Die Korrekturen, aufgeschlüsselt mit Release-Daten von der Arcane-Releases-Seite (abgerufen 2026-10-27):
- v2.9.0 (2026-08-25): automatisierte S3-Backups, Bearbeiten standalone-Container, gebündelte Update-Benachrichtigungen, CLI-Abdeckung für Vulnerabilities/Aktivitäten/Webhooks.
- v2.10.0 (2026-08-31): geplante Volume-Backups, selektive System-Restores, direktes Image-Patching mit Copacetic (Copa) für CVEs auf OS-Ebene, „Convert to Compose” für laufende Container, Swarm-Lesezugriff, ML-DSA-87-Signierung für Sessions/OIDC/Edge-mTLS.
- v2.11.0 (2026-09-12): dauerhafte Job-Ausführung mit Offline-Recovery, Docker-Event-Streaming, Tag-basierte Container-Updates, Label-Filterung. v2.11.1 brachte einen Schalter, um Scans pro Environment zu deaktivieren.
- v2.12.0 (2026-09-16): Trivy-Vulnerability-Scanning in der UI mit CSV-Export, „Fix available”-Filter, CVE-Zähler pro Image, Trivy-Config- und Ignore-File-Support. Außerdem der Sync-Modus „Back up to Git” und IPv6-Netzwerk-Sichtbarkeit.
- v2.14.0 (2026-09-26): Bulk-Ignore/Restore für Vulnerability-Findings, neu designte risikobasierte Security-Ansicht, verbessertes Risiko-Score-Modell, Container-Prozess-Sichtbarkeit.
- v2.15.0 (2026-10-04): Registry-Browsing (Repos und Tags), mobile Tabellen-Sortierung, Backup-Login (Recovery-Codes), Warnungen bei ungespeicherten Änderungen beim Deploy.
- v2.16.0 (2026-10-13): OpenTelemetry-Support, neu designter multiplexter Edge-Tunnel, CLI-Previews und Self-Update-Tooling, JSON in Container-Logs, Confirm-before-Bulk-Update-Leitplanke.
- v2.17.0 (2026-10-21): nativer Podman-Support (rootful und rootless), Hostname-Config und eine konfigurierbare Verzögerung vor dem Auto-Update neu verfügbarer Images.
Kadenz-Check: v2.13.1 bis v2.17.1 erschienen in grob fünf Wochen (2026-09-22 bis 2026-10-25), etwa vier Releases. Das ist ein gesunder Release-Puls. Dockge weiter unten ist der Kontrast.
Zwei dieser Features mutieren laufende Container: Bulk-Update und Copa-Patching. Dieselbe Regel wie bei jedem Auto-Updater. Zeige sie zuerst auf einen Canary-Stack und snapshotte das Volume vor dem ersten geplanten Lauf. Arcane liefert inzwischen genau dafür Leitplanken: Confirm-before-Bulk-Update und eine konfigurierbare Verzögerung vor Auto-Updates neuer Images. Das entschärft das Risiko, ersetzt aber kein Canary-Testing. Wenn du einen dedizierten Updater mit Rollback als Ergänzung oder stattdessen willst: Wie Tugtainer Docker-Auto-Updates vs. Watchtower handhabt.
Dockhand: Security-first-Alternative mit Scanning und Rollbacks
Dockhand ist der Pick, wenn der Security-Workflow wichtiger ist als OSI-Lizenzierung. Stand 2026-10-27: 6.899 Stars, TypeScript auf Bun, v1.0.55 (2026-10-23), ungefähr wöchentliche Releases.
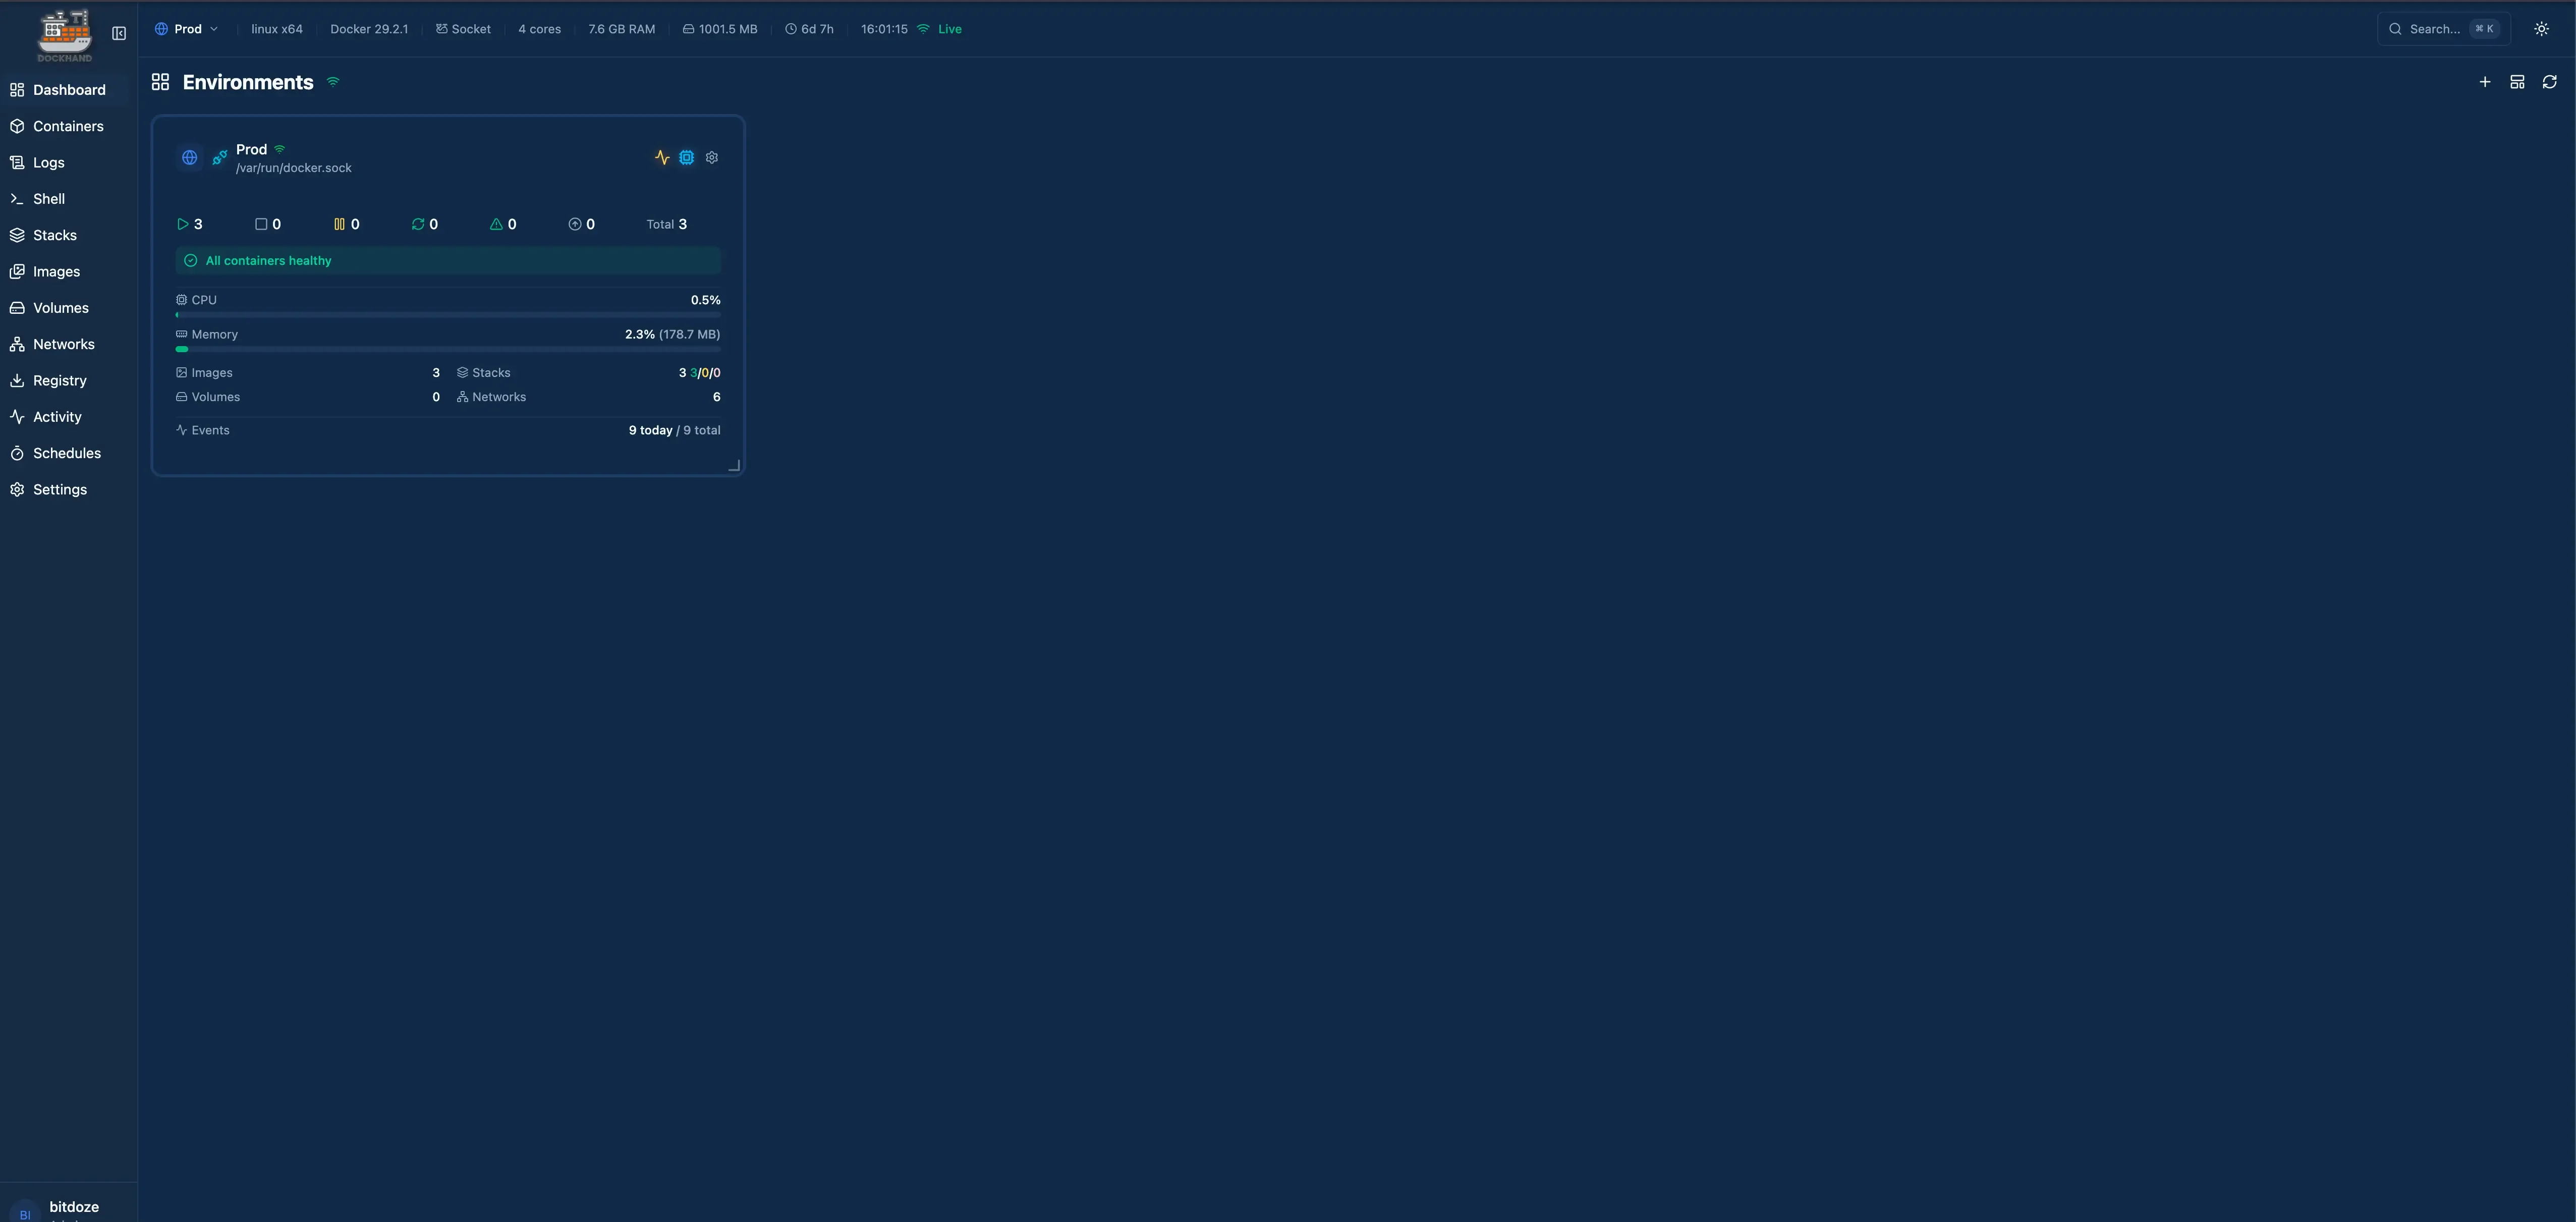
Die Security-Story ist konkret:
- Safe-Pull scannt, bevor es tauscht: Image-Updates laufen erst durch Grype/Trivy, mit Rollback, wenn der neue Container fehlschlägt.
- Der Maintainer markierte v1.0.45 (2026-08-27) als „important security upgrade with a number of API hardenings”. Eine nützliche Erinnerung, dass diese UIs selbst CVEs haben.
- Secret-Provider decken 1Password, HashiCorp Vault, Infisical, Doppler, Bitwarden Secrets, Proton Pass, KeePassXC und Azure Key Vault ab.
- Auth umfasst MFA, LDAP und OIDC/SSO.
- Stack-Backups sind restic-basiert, mit Retention und Bulk-Delete. SFTP-Backups mit dediziertem SSH-Key und verifizierten Host-Keys kamen in v1.0.52.
- Ein Compose-Validate-Linter läuft als Preflight vor dem Deploy.
- Auf der Ops-Seite:
docker loadfür Air-Gapped-Hosts, Benachrichtigungen an MQTT/Zabbix/Pushover/Teams, OpenAPI-Docs unter/api/docs(Opt-in viaFEAT_API_DOCS), der Hawser-Agent für Remote-Hosts und Podman-Kompatibilitätsfixes. Neu seit v1.0.48: geplanter Container-Start/-Stopp (v1.0.55), Compose-File-Adoption aus Container-Labels (v1.0.52) und Redeploy einzelner Services ohne Recreate des ganzen Stacks (v1.0.52).
Image-Referenz direkt aus den Release Notes:
docker pull fnsys/dockhand:v1.0.55 # or :latest, but pin in prodDas GitHub-Repo ist von fnsys/dockhand nach Finsys/dockhand umgezogen (großes F). Der alte GitHub-Pfad 404t, Stand 2026-10-27. Das Docker-Hub-Image bleibt fnsys/dockhand, der Pull-Befehl oben hat sich also nicht geändert.
Für den kompletten Walkthrough (SQLite- und PostgreSQL-Backends, OIDC/SSO, Hawser-Agents) nutze die Dockhand-Docker-Installationsanleitung.
Dockhand ist source-available, nicht Open Source
Dockhand läuft unter BSL 1.1. Es ist kostenlos für private und interne Unternehmensnutzung und konvertiert im Januar 2029 zu Apache 2.0. Wenn du es weiterverkaufst oder als gehosteten Dienst anbietest, lies zuerst die Lizenz. Ich sage das so deutlich, weil Roundups gern „Open Source” über alles mit öffentlichem Repo schwenken. Die Preise der kommerziellen Tarife wurden für diesen Artikel nicht neu verifiziert; traue alten Zahlen nicht ohne Blick auf dockhand.pro.
Fehlerbilder, die man kennen sollte: Safe-Pull reduziert das Auto-Update-Risiko, eliminiert es aber nicht – snapshotte Volumes also vor dem ersten geplanten Lauf. Und v1.0.52 führte eine PUID-Änderung ein, „that could alter stack file ownership on upgrade”, zurückgenommen in v1.0.53. Genau deshalb pinnt man Versionen und liest Release Notes, bevor man den Manager aktualisiert.
Dockhand vs. Arcane: was solltest du installieren?
Direkte Antwort, kein Feature-Dump.
Nimm Arcane, wenn
- Du eine echte OSI-Lizenz (BSD-3-Clause) ohne Nutzungsbedingungen willst
- OIDC und Passkeys im Free-Tarif deine Auth-Bedürfnisse abdecken
- Du die schnellste Release-Kadenz dieser Kategorie schätzt
- Podman-Support oder OpenTelemetry für dich zählt
- Du den einfachsten Footprint willst: ein Go-Container und ein Volume
Nimm Dockhand, wenn
- Scan-before-Swap mit Rollback ein hartes Erfordernis ist
- Du LDAP brauchst oder schon in 1Password/Vault/Infisical/Doppler lebst
- restic-Stack-Backups mit Retention einen externen Cronjob schlagen
- BSL 1.1 vorerst für dich okay ist und das Konvertierungsdatum 2029 akzeptabel
Mein Default ist Arcane. Nimm Dockhand, wenn Scan-before-Swap-Rollbacks, LDAP oder Enterprise-Secret-Manager die entscheidenden Features sind. Wenn du wirklich hin- und hergerissen bist, fahre beide auf einer Kiste während der Evaluierung auf verschiedenen Ports. Sie können koexistieren.
Kompletter Arcane-vs.-Dockhand-VergleichSencho: Compose-Control-Plane mit Flotten-Features
Sencho ist der neueste Eintrag hier, und für Compose-Shops füllt es denselben Slot wie Portainer: ein einzelner Container (saelix/sencho, UI auf Port 1852), der Compose-Stacks auf einer Maschine oder einer Flotte verwaltet. Stand 2026-10-27: 497 Stars, AGPL-3.0, TypeScript, noch pre-1.0 (aktuelles Release v0.98.1, 2026-10-26), mit Commits, die an dem Tag landeten, an dem ich geprüft habe.
Der Pitch ist Compose-on-Disk plus ein echter Ops-Layer. Deine Dateien bleiben die Source of Truth auf dem Host, und Sencho fügt das hinzu, was Dockge nie hatte: atomare Deployments mit automatischem Rollback, einen Monaco-Editor mit Diff-Preview und One-Click-Rollback auf jedes frühere Deploy, Health-gated Updates, Drift-Erkennung gegen laufende Container, Git-sourced Stacks und einen Compose-Doctor-Preflight, der Probleme vor dem Deploy fängt. Es gibt sogar einen App-Store, der jede Portainer-kompatible Template-Registry akzeptiert – standardmäßig mit LinuxServer.io-Templates.
- SSO (OIDC plus Google-/GitHub-/Okta-Presets), TOTP-2FA und Fünf-Rollen-RBAC im Free-Tarif
- Trivy-Scanning mit VEX-Suppression, SARIF-Export, SBOM-Upload und Scan-Policies, die ein Deploy blockieren können
- Multi-Node ohne separaten Agent: dasselbe Sencho-Binary auf jedem Host laufen lassen und per API-Token verlinken; der Pilot-Agent deckt Nodes hinter NAT über ein einziges ausgehendes WebSocket ab
- Flotten-Operationen: Snapshots von Compose und Env, Secrets-Push auf gelabelte Nodes, Bulk-Aktionen, Remote-Updates, Blueprints mit Drift-Erkennung
- Geplante Ops auf Cron, Webhooks, Auto-Heal- und Auto-Update-Policies, schreibgeschütztes Audit-Log
- Off-site-Stack-Archive auf S3-kompatiblen Storage, Benachrichtigungen an Slack/Discord/generisches Webhook
- Keine Telemetrie und keine ausgehenden Calls zum Hersteller
Das Multi-Node-Modell unterscheidet sich von Komodos Periphery oder Arcanes Agents: Jeder Node fährt eine volle Sencho-Instanz, und der Primary proxied authentifiziertes HTTP/WebSocket zu ihm. Kein SSH, kein Docker-Socket im Netz exponiert. Für ein Setup mit zwei, drei Kisten ist es angenehm einfach.
Zwei Vorbehalte. Pre-1.0 heißt, was es sagt: Das Repo liefert eine KNOWN_LIMITATIONS.md und sagt dir, du sollst gegen dein eigenes Setup validieren, bevor du es an kritische Infrastruktur lässt. Und die Community ist klein – 497 Stars gegenüber Arcanes 8.000 und Dockges 24.000. Es gibt einen bezahlten „Admiral”-Plan (gehärtete Builds, verwalteter Off-site-Recovery-Vault, LDAP/AD, Audit-Export, Priority-Support), aber der Community-Tarif ist das eigentliche Produkt: unbegrenzte Nodes, unbegrenzte User, alles Obige inklusive.
Aktuelle Neuzugänge, die man kennen sollte: v0.98.0 (2026-10-23) brachte einen Blueprint-„Needs attention”-Filter und Node-Labels; v0.98.1 (2026-10-26) GitOps-Retry nach Health-Gate-Fehlschlag. Compose Doctor „recognizes Docker socket proxy topologies” inzwischen, und Senchos Preflight kommt mit dem gehärteten Muster klar, das dieser Artikel empfiehlt.
Installationshinweis: Dieselbe 1:1-Pfadregel wie bei Arcane gilt. Wenn Stacks unter /opt/docker liegen, mounte /opt/docker:/opt/docker und setze COMPOSE_DIR=/opt/docker. Und wie alles andere auf dieser Liste mountet Sencho /var/run/docker.sock – lies also den Security-Baseline-Abschnitt, bevor du die UI exposest.
Dockge: immer noch die beste reine Compose-UI, aber prüfe den Puls
Das ist die „Portainer vs. Dockge”-Antwort für reine Compose-Nutzer. Dockge hat 24.696 Stars (die meisten aller Docker-Compose-UIs), MIT-Lizenz, TypeScript. Das Design ist das Verkaufsargument: Deine Stacks sind plain Compose-Dateien auf Disk, ohne proprietäre Datenbank, die deine Deployments als Geisel hält. Genau das ist es, was Leute beim Portainer-Abschied zu verlieren fürchten.
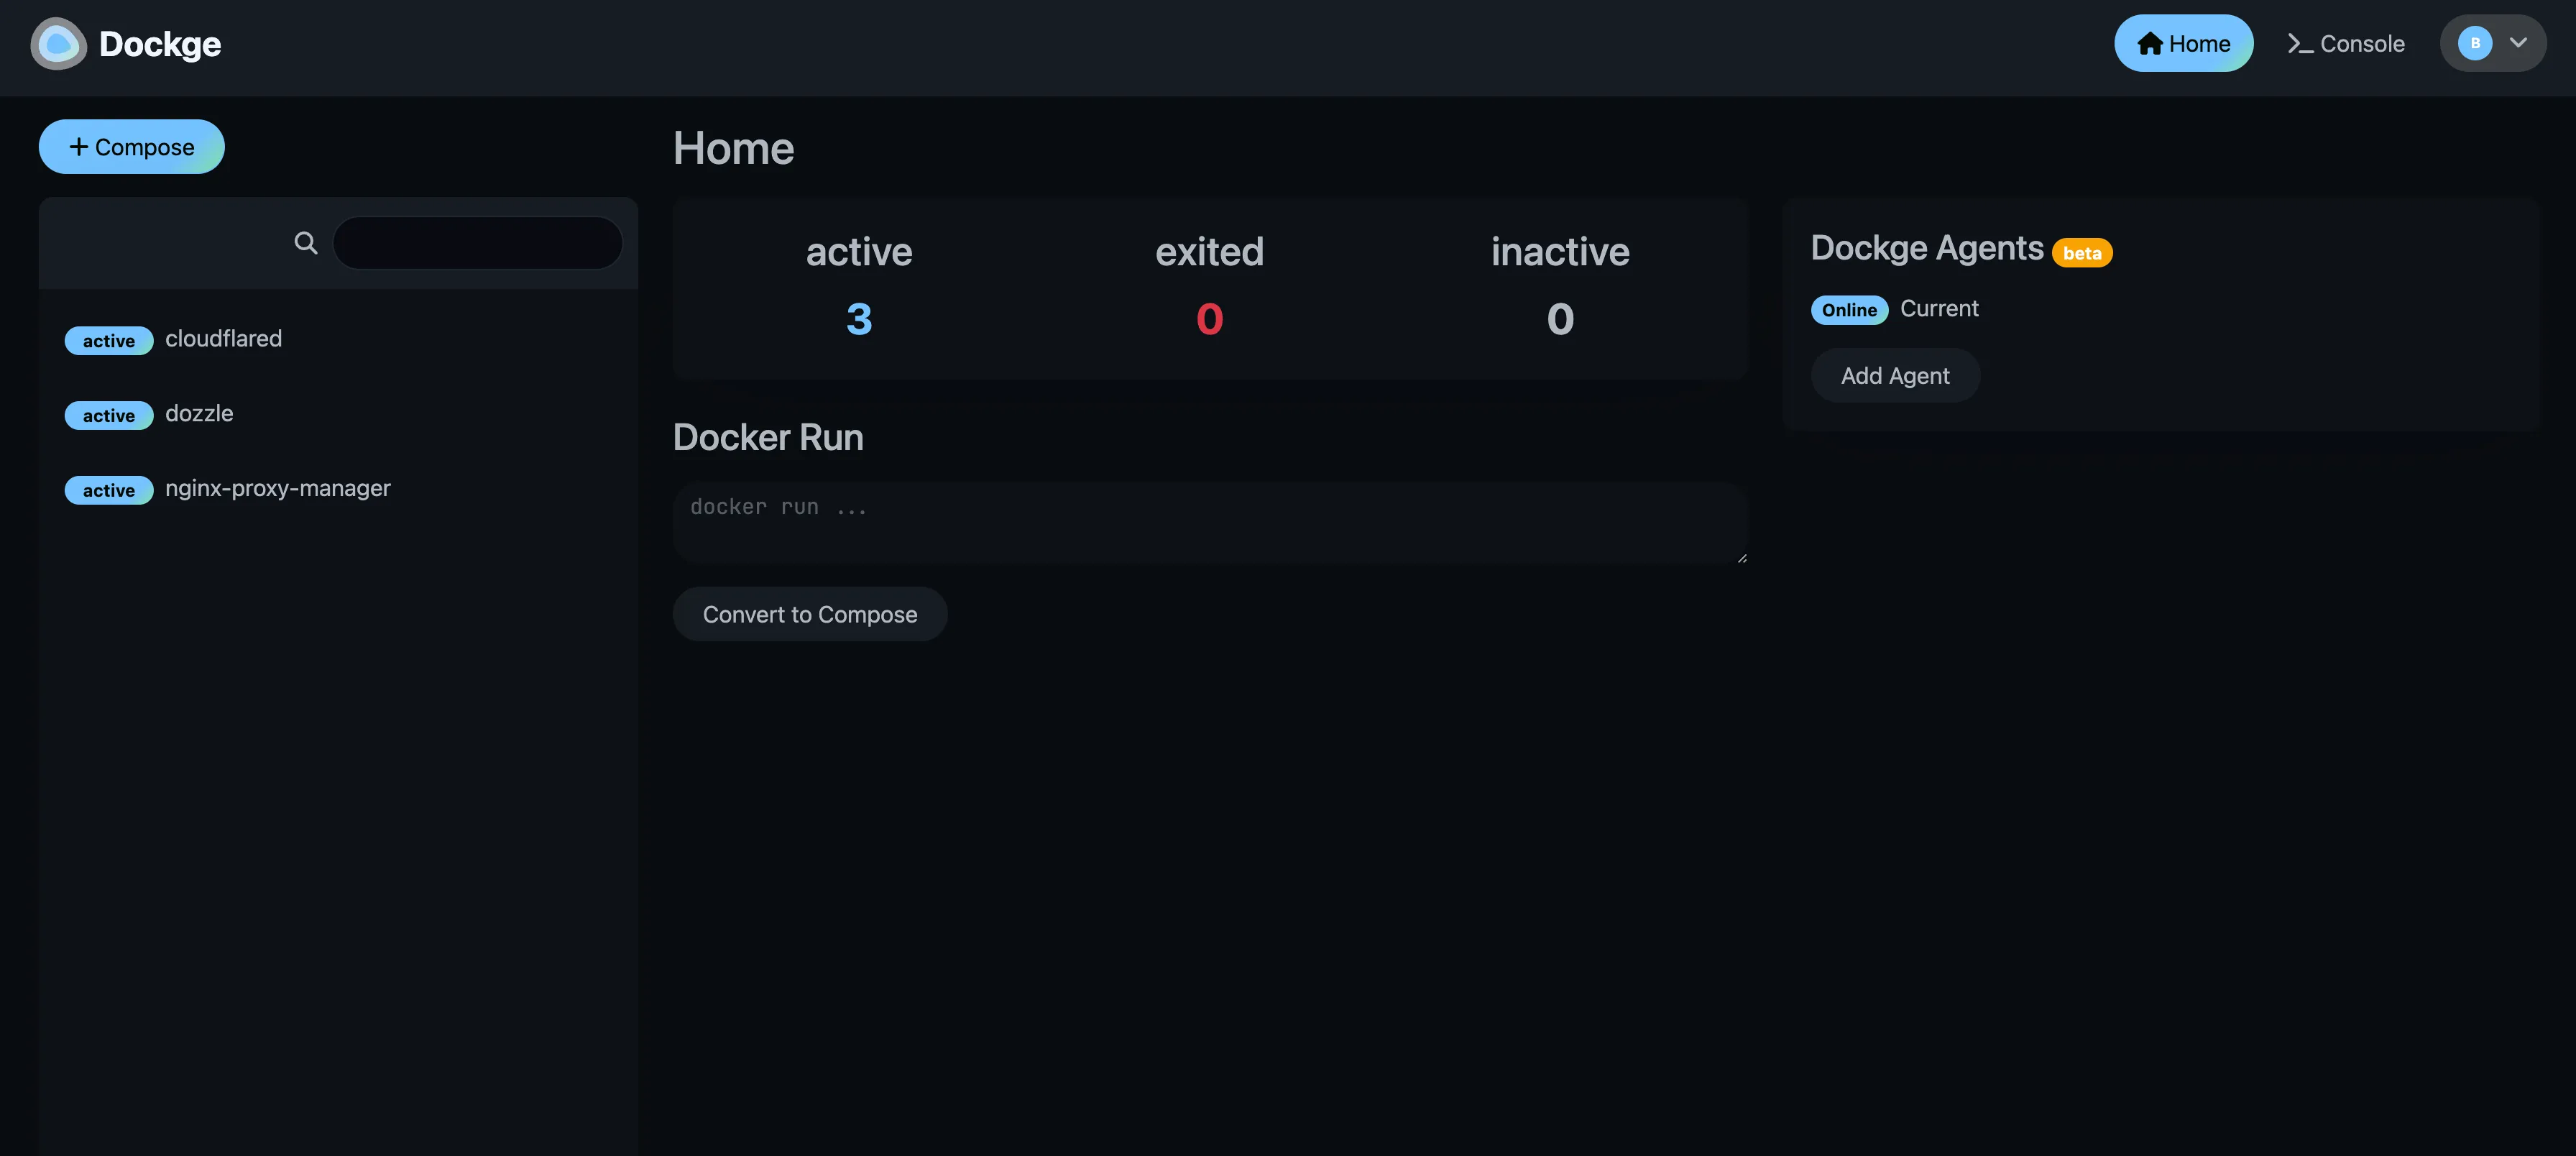
Du zeigst es auf ein Stacks-Verzeichnis mit DOCKGE_STACKS_DIR (Standard /opt/stacks), und es pickt compose.yaml plus .env pro Ordner auf. Siehe Dockge mit Docker Compose installieren für das komplette Setup inklusive Pin-a-Version-Vorbehalt.
Jetzt der Vorbehalt, denn ich würde eine Flotte nicht auf Hoffnung hängen.
Dockge-Wartungspuls
Das letzte Release, 1.5.0, erschien am 2025-03-30 – vor etwa 19 Monaten, Stand 2026-10-27. Der letzte substanzielle Commit war am 2026-04-19 („fixed missed v-html xss warning vulnerability”); der einzige Commit seitdem ist eine CI-Änderung am 2026-10-23 („ci: drop the self-hosted ARM runners”, #1010). „Wird das noch entwickelt?” ist eine offene Community-Frage (GitHub-Issue #893, r/selfhosted-Threads, auftauchende Community-Forks). Außerdem: Dockge 1.5.0 hat das Console-/Terminal-Feature standardmäßig deaktiviert – aus meiner Sicht die richtige Security-Entscheidung, kein Rückschritt. Pinne :1.5.x, halte deine Compose-Dateien in Git, und jedes Tool kann sie später adoptieren.
Dockge 1.5.x bleibt die schönste reine Compose-UI auf einem einzelnen Host. Stelle deine Erwartungen ein, bevor du mehr als eine Kiste darauf wettest – und denk dran, Multi-Host via Agents wird ab etwa 8 Hosts und 90 Containern unhandlich (eine Klage, die in r/selfhosted wiederholt auftaucht). In der Größe schau dir Komodo, Arcane-Agents oder Senchos Node-Link-Modell an.
Komodo: Flottenverwaltung für Multi-Server-Homelabs
Komodo ist die Multi-Server-Docker-Management-Antwort: 12.818 Stars, GPL-3.0, Rust, aktuelles Release v2.3.4 (2026-10-22). Es baut, deployed und verwaltet über viele Server hinweg durch Periphery-Agents und hat eine starke API für Automatisierung. Wenn deine Klage über Portainer „die API reicht nicht” lautet, landen die Leute meist hier.
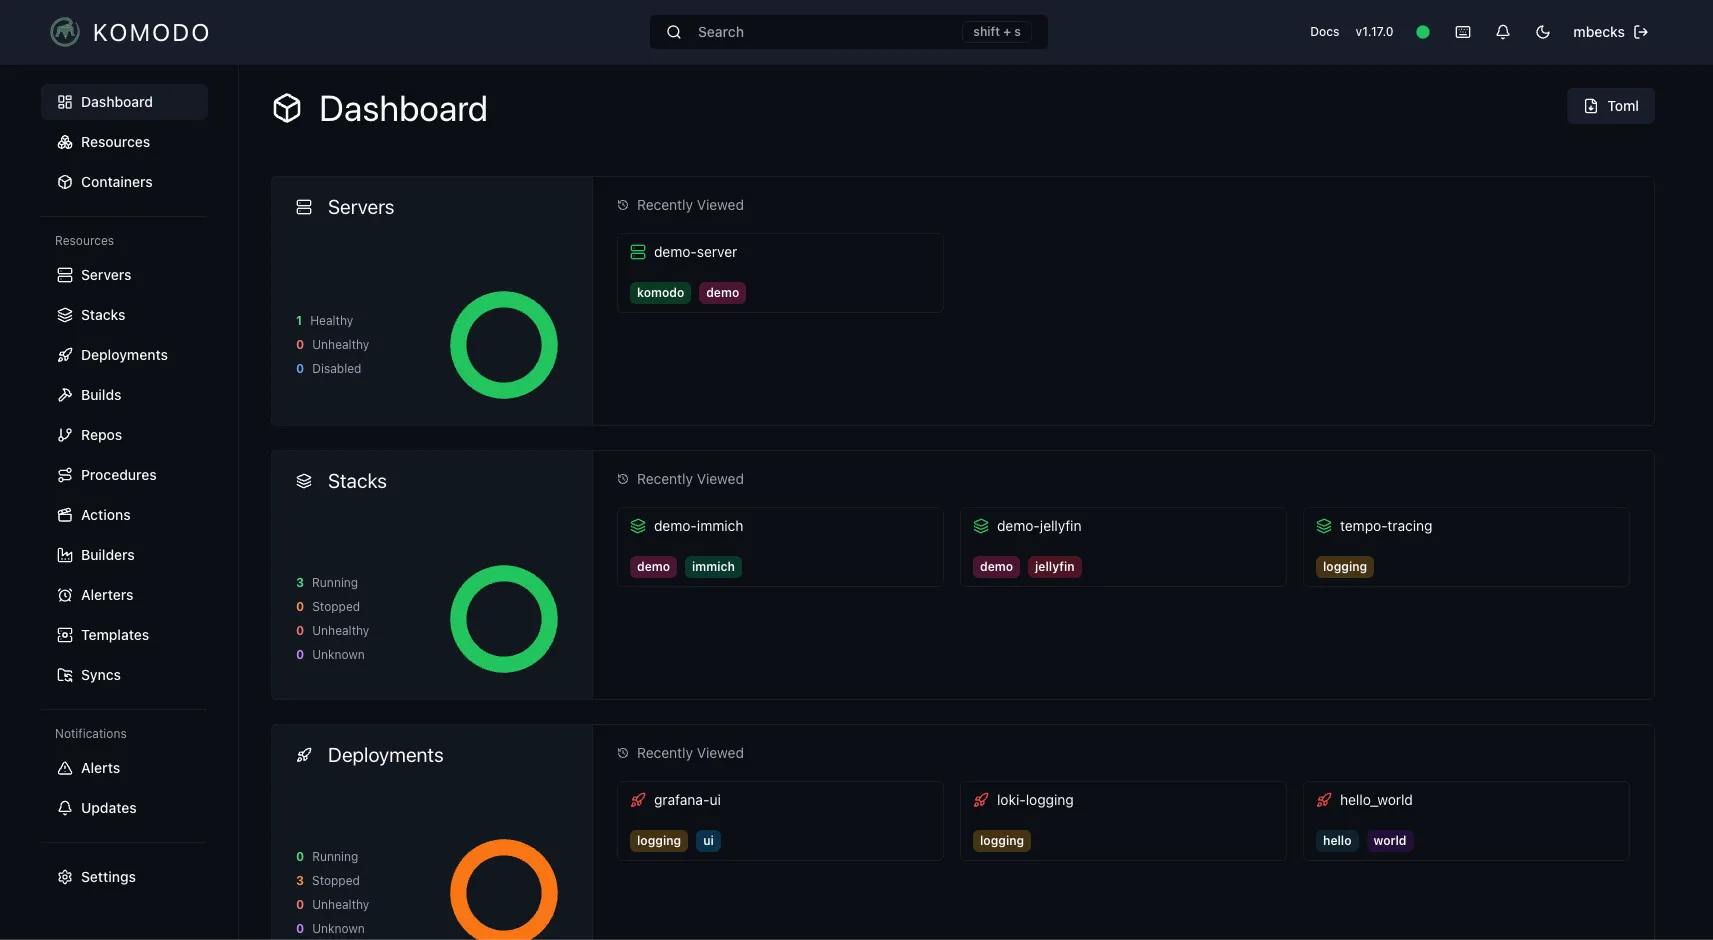
Komodo v2.0.0 erschien am 2026-03-24 und hat das Produkt deutlich verändert. Die Headline-Neuerungen: Docker-Swarm-Support (Cluster, Nodes, Services, Stacks, Configs, Secrets verwalten), ausgehende Periphery (der Agent initiiert die Verbindung zu Core, sodass NAT-Nodes ohne Inbound-Firewall-Regeln funktionieren), PKI-Auth zwischen Core und Periphery mit auto-rotierenden Keys, Passkey-/TOTP-2FA und voll interaktive OpenAPI-Docs unter demo.komo.do/docs.
Es ist Compose-on-Disk-freundlich, und Community-Migrationsberichte existieren für genau diesen Umzug (FoxxMDs Portainer-/Dockge-zu-Komodo-Guide ist die Referenz, die in r/selfhosted verlinkt wird). Ich zitiere ihn, kopiere ihn nicht.
Upgrade von Komodo 1.x?
Der :latest-Tag ist in v2 deprecated. Komodo-Images shippen als :2, wer alten Install-Snippets folgt, bekommt also v1. Pinne :2 und folge dem v2-Upgrade-Guide.
Ops-Realitätscheck, bevor du dich committest:
- Komodo ist stateful. Es will eine MongoDB-kompatible Datenbank: entweder MongoDB oder FerretDB (FerretDB v2 mit Postgres- plus Microsoft-DocumentDB-Extension-Backend ist die dokumentierte Alternative; die Setup-Docs liefern sowohl
mongo.mdxals auchferretdb.mdx). Rechne grob 300–500 MB extra RAM zusätzlich zum Core ein. Ich fahre Komodo freiwillig nicht auf einer 1-GB-Kiste. - Diese Datenbank ist ein weiteres stateful Ding zum Backuppen. Arcane, Dockhand, Sencho und Dockge sind faktisch Single-Container-plus-Volume-Formen; Komodo nicht.
- Agent-Versionsdrift ist eine echte Ops-Aufgabe. Nach einem Core-Upgrade als Nächstes die Periphery-Agents aktualisieren, dann den Flottencheck erneut laufen lassen.
Sichere die Komodo-Datenbank
Behandle die Komodo-DB wie Produktions-State. Geplante Dumps oder Volume-Snapshots – und teste einmal einen Restore. Sie zu verlieren tötet deine Stacks nicht (die Compose-Dateien leben auf den Hosts), aber du verlierst Inventar, Sync-State und API-Keys.
Wenn du für diese Art Tooling eine 3–5-Node-Homelab-Flotte aufbaust, schlagen leise Nodes wie ein kompakter Mini-PC wie der GMKtec M5 Ultra einen Turm alter Laptops bei Lärm und Stromverbrauch.
Das Socket-Proxy-Muster aus unserer Arcane-Docker-Installationsanleitung (mit Socket-Proxy-Setup) gilt auch für Komodos Periphery-Agents. Reiche keinen rohen docker.sock an irgendetwas mit einem Netzwerk-Listener.
Coolify und Dokploy: wenn die echte Antwort ein PaaS ist, keine UI
Kategoriekorrektur. Wenn das, was du tust, „Code pushen, App deployen, HTTPS bekommen” ist, ist ein self-hosted PaaS die richtige Werkzeugform, keine Container-Verwaltungs-UI. Zwei ernsthafte Optionen:
Coolify
- PHP/Laravel unter Apache-2.0, 65.041 Stars (2026-10-27).
- Git-Push-Deploys plus 360+ One-Click-Services.
- Eingebauter Reverse Proxy mit Let’s Encrypt.
- Deckt Docker und Docker Compose ab, mit Kubernetes-Versprechen in den Docs.
- Ideal für Leute, die Batteries-included und einen großen Template-Katalog wollen. Bezahltes Coolify Cloud existiert, falls du die Control Plane nicht selbst fahren willst.
Dokploy
- TypeScript, 38.074 Stars (2026-10-27), erstellt 2024-04-19 – das schnellste Star-Wachstum in diesem Bereich.
- Git-Deploys plus Docker-/Compose-Services, mit Datenbanken und Backups eingebaut.
- Traefik-basiertes Routing.
- Ideal für Leute, die ein schlankeres PaaS mit Traefik unterm Bauch wollen. Das ist es, was ich auf meiner eigenen VPS-Flotte fahre.
Lizenznotiz: Die GitHub-API meldete NOASSERTION für das Dokploy-Repo am 2026-10-27; Coolify meldet Apache-2.0. Prüfe die Lizenzdatei im Repo, bevor du eine rechtliche Entscheidung triffst.
Ein self-hosted PaaS heißt: Dringendes Patchen gehört dir
Coolify v4.4.7 (2026-10-21) erschien mit dem Hinweis „fixes multiple critical CVEs in dependencies… Update immediately.” Wenn du eine ältere Linie fährst (v4.0–v4.3), ist das Patch-Skript curl -fsSL https://cdn.coollabs.io/coolify/patch.sh | sudo bash. Das sind die Ops-Kosten eines self-hosted PaaS: Wenn ein CVE fällt, bist du derjenige, der am Sonntagabend patcht – nicht ein Hersteller.
Beide ersetzen Portainer-artige Deploy-Workflows, nicht das Low-Level-Docker-Gepoke. Behalte lazydocker oder die Docker-CLI auf der Kiste für die 3-Uhr-nachts-Arbeit. Und plane Gewicht ein: Ein PaaS fügt Traefik plus Build-Worker hinzu, 2 GB RAM sind eine realistische Untergrenze.
Schritt-für-Schritt-Dokploy-InstallationsanleitungWenn du dich zwischen den PaaS-Optionen nicht entscheiden kannst: Coolify vs. Dokploy vs. Kamal 2 im Vergleich geht die Tradeoffs sauber durch. Für ein Hands-on-Setup: die Coolify-Installationsanleitung oder wie man eine Docker-Compose-App in Dokploy deployt.
Kein Dashboard nötig: lazydocker, Dozzle und die nackte Docker-CLI
Die ehrliche Baseline – und der Abschnitt, den die meisten Roundups überspringen. Bevor du irgendeine Docker-Verwaltungs-UI adoptierst, versuch zwei Wochen Terminal-Arbeit. Viele gehen nicht zurück.
- lazydocker (53.213 Stars, MIT, Go-TUI, letzter Push 2026-04-19): Container, Logs und Stats in deinem Terminal. Null Server-Footprint, nichts lauscht auf einem Port, nichts zu patchen auf dem VPS. Seit 6+ Monaten dormant, aber stabil: v0.25.2 funktioniert noch gut.
- Dozzle (14.746 Stars, MIT, Go, v11.3.5 vom 2026-10-24, aktiv): ein Echtzeit-Log-Viewer im Browser für Docker, Swarm und Kubernetes. Klein und einzweckig.
- Nackte Docker-CLI + Compose: deckt den Großteil dessen ab, wofür Leute Portainer öffnen. Ehrenhafte Erwähnung für die VS-Code-Docker-Extension über SSH.
docker compose psunddocker compose up -dfür State und Restartsdocker compose logs -f –tail=100für Tailsdocker compose pull && docker compose up -dfür Updatesdocker statsunddocker system dffür Ressourcendocker compose execfür Shell-Zugriffdocker system prunefür Aufräumen (lies erst die Flags)
Kosten sind null, und die Angriffsfläche wächst nicht. Nichts läuft auf dem VPS, das gepatcht werden müsste. Das ist ein besserer Default, als die meisten zugeben.
1Panel, CapRover, Rancher und UsulNet: die angrenzenden Optionen
Kurzerwähnungen, damit niemand, der danach sucht, gestrandet ist.
1Panel (37.290 Stars, GPL-3.0, Go, v2.4.1 vom 2026-10-22) ist ein volles Linux-Server-Panel mit angeschraubter Docker-UI: Firewalls, Dateien, App-Store, das volle Programm. FIT2CLOUD-backed. v2.4.0 (2026-10-20) brachte vLLM-Monitoring und IPv6-Firewall-Kontrollen und bestätigt die „AI management platform”-Positionierung in der Repo-Beschreibung. Schwerer als eine reine Docker-Verwaltungs-UI, und der Default-Branch ist aktuell dev-v2 – prüfe also den Release-Kanal, bevor du stabiles Verhalten annimmst. Wähle es, wenn du ein Ganz-Server-Panel willst, nicht nur Container.
CapRover (15.194 Stars, TypeScript, ausgereift seit 2017, v1.15.5 vom 2026-10-23) ist ein Docker-Swarm-PaaS mit One-Click-Apps. Die GitHub-API zeigte NOASSERTION für die Lizenz am 2026-10-27 (historisch Apache-2.0, Datei prüfen). Weiterhin eine vernünftige Wahl, wenn du ohnehin auf Swarm festgelegt bist.
Rancher (v2.15.2, 2026-09-23) ist für Leser, die zu Kubernetes gewechselt sind. Es ist eine volle K8s-Management-Ebene von Suse, ein anderes Tier als alles oben. Ich reviewe es hier nicht hands-on, und die aktuelle Community-vs.-Prime-Paketierung ändert sich oft genug, dass du vor dem Planen mit Lizenzierung deren Docs lesen solltest.
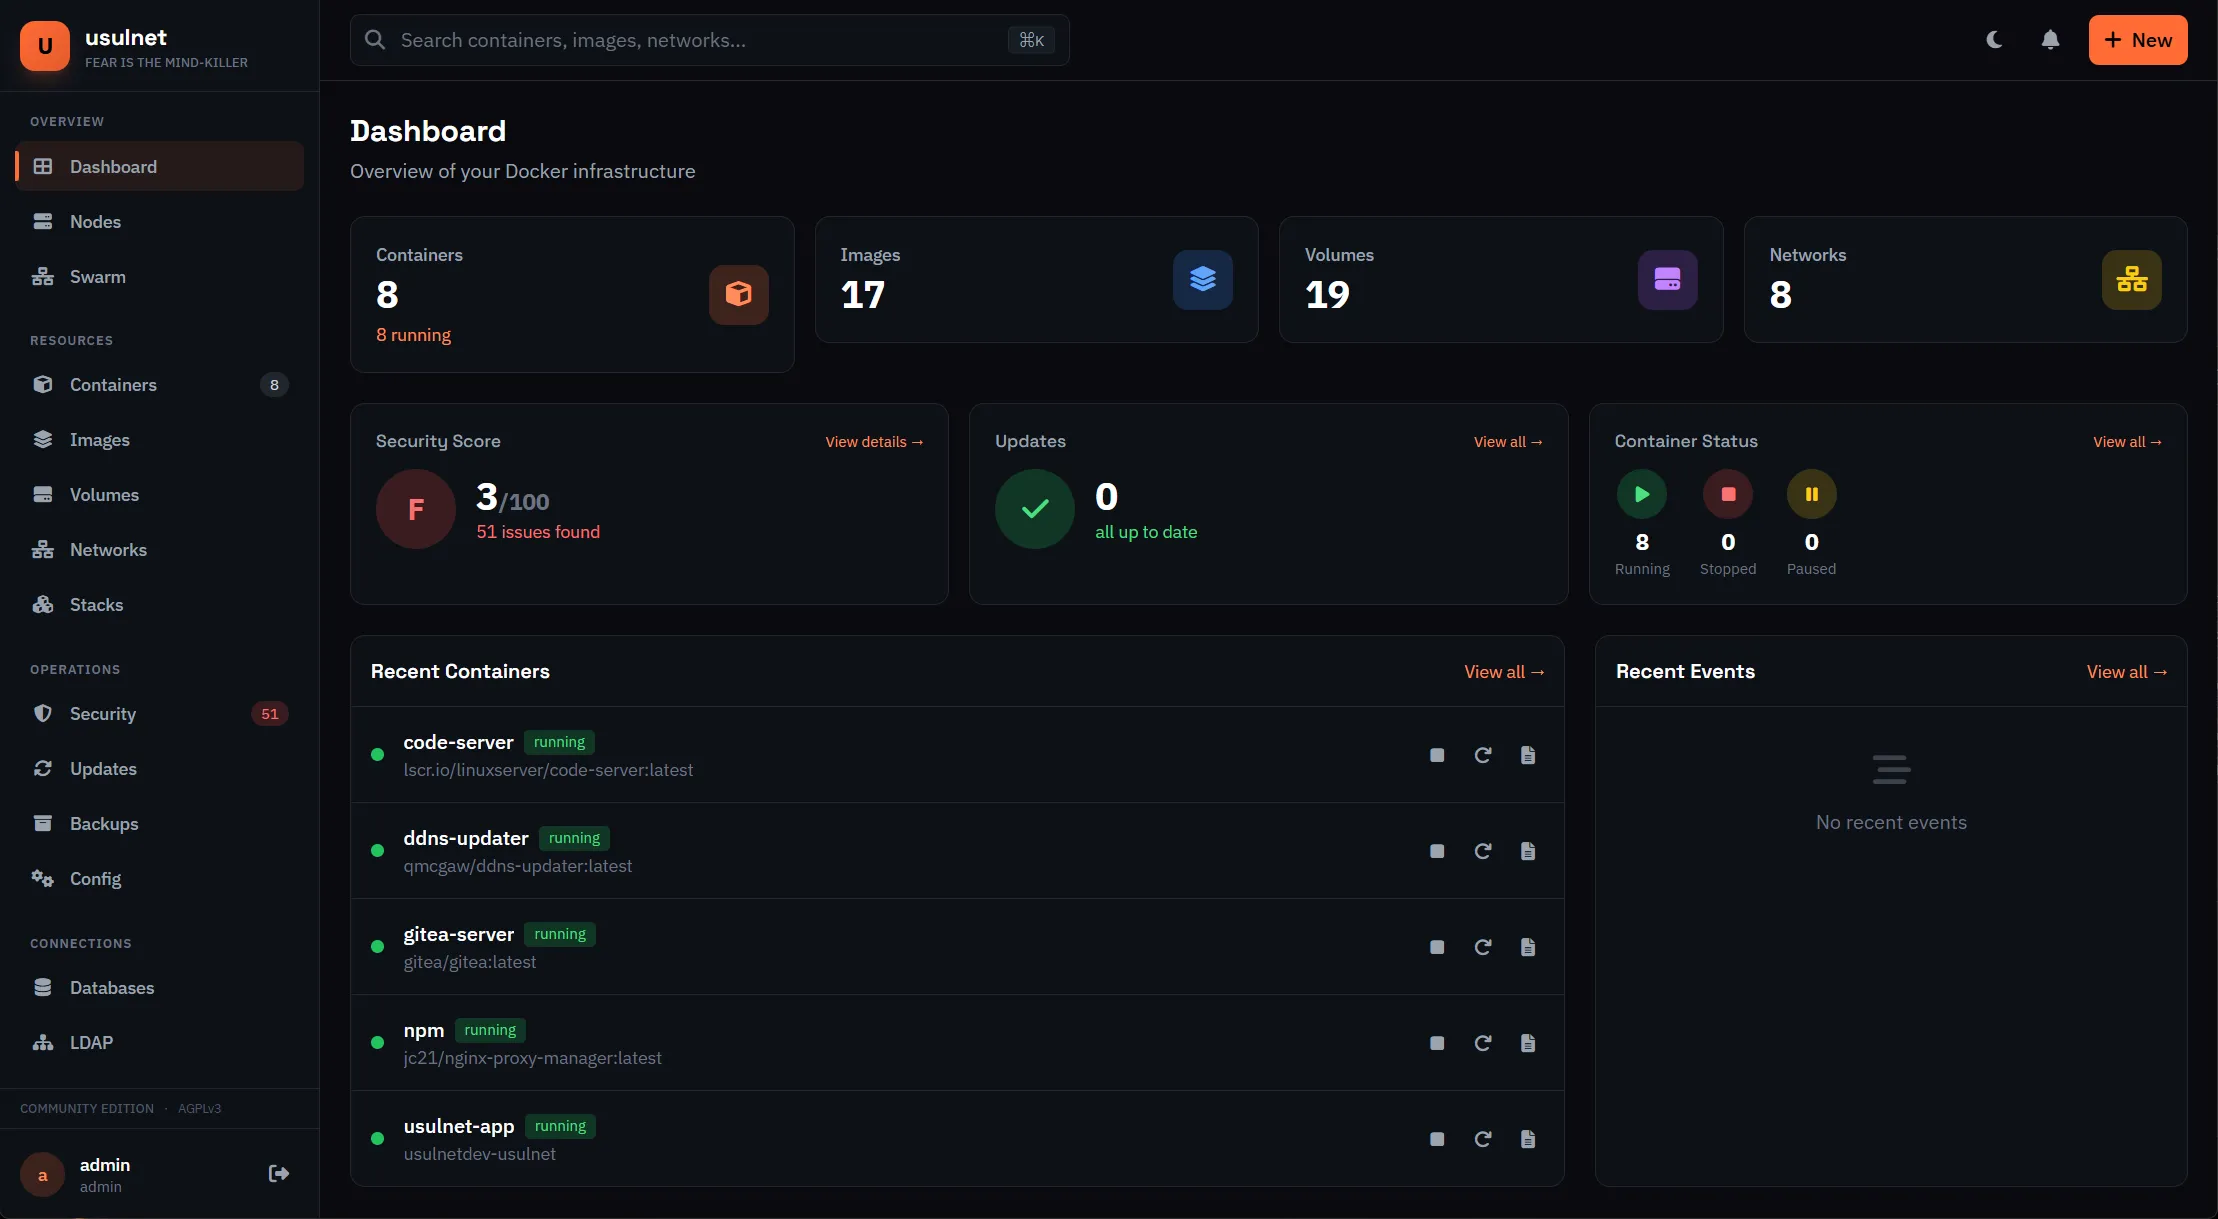
UsulNet wurde in der vorherigen Version dieses Artikels in der Tiefe behandelt – als All-in-one-Container-Management-Plattform (PostgreSQL, Redis, NATS, Multi-Node). Das Repo ist inzwischen nach fran-olivares/usulnet umgezogen, mit 133 Stars und letztem Push im Mai 2026. Es ist ein Solo-Dev-Beta-Produkt, und die ziehen schnell um oder sterben schnell; verifiziere aktuellen Status und Limits auf deren Seite neu, bevor du dich committest. Installationshinweise aus dem früheren Test stehen in der UsulNet-Installationsanleitung.
Wann Portainer immer noch die richtige Wahl ist
Kein Tribalismus hier. Vier Fälle, in denen ich bei Portainer bleiben würde:
- 3 Nodes Free ist wirklich kostenlos, wenn 3 Nodes dich abdecken und eine jährliche Renewal-Mail akzeptable Reibung ist. Lies nur die Bedingungen: eine Lizenz pro Firmendomain, Node-Count-Durchsetzung ist als Recht vorbehalten.
- Kubernetes-Verwaltung. Nichts auf dieser Liste macht Kubernetes-Verwaltung außer Portainer BE, Rancher und KubeSolo (Portainers Single-Node-Kubernetes für die Edge). Arcane ist bestenfalls Swarm-read-only; Komodo verwaltet jetzt vollen Swarm (nicht Kubernetes); Dockge, Sencho und Dockhand sind Docker-/Compose-Tools.
- Edge-/IIoT-Flotten. Der Portainer Edge Agent ist immer noch das Produkt, das niemand für große Zahlen unzuverlässiger Uplinks komplett erreicht hat.
- Du hast schon gezahlt. Wenn die Migrationskosten die Renewal-Kosten dieses Jahr übersteigen, erneuere und migriere später mit Plan.
Ebenfalls okay: Portainer CE auf einem einzelnen Homelab-Host, wenn dir keines der gated Features fehlt.
Wenn du auf 3 Nodes Free bleibst
Trage das jährliche Renewal in den Kalender ein. Portainer schickt den neuen Key 14 Tage vor Ablauf, aber Spam-Filter haben schon Einreichungen gefressen (ihre eigene FAQ warnt davor). Hebe die Signup-Mail auf. Und überschreite die 3 Nodes nicht „vorübergehend” beim Testen; der Lizenzvertrag hat da keine weiche Kante.
Wenn keiner dieser vier Fälle zutrifft, ist Feature-Gating plus Renewal-Bürokratie dein Grund zu ziehen.
Wie du von Portainer ohne Downtime migrierst
Du kannst von Portainer zu jedem Compose-on-Disk-Tool migrieren, ohne Traffic fallen zu lassen. Das ehrliche Framing: Das ist Sequenzierung pro Stack, keine Magie. Ein Stack nach dem anderen, den alten Pfad am Laufen halten, bis der neue verifiziert ist.
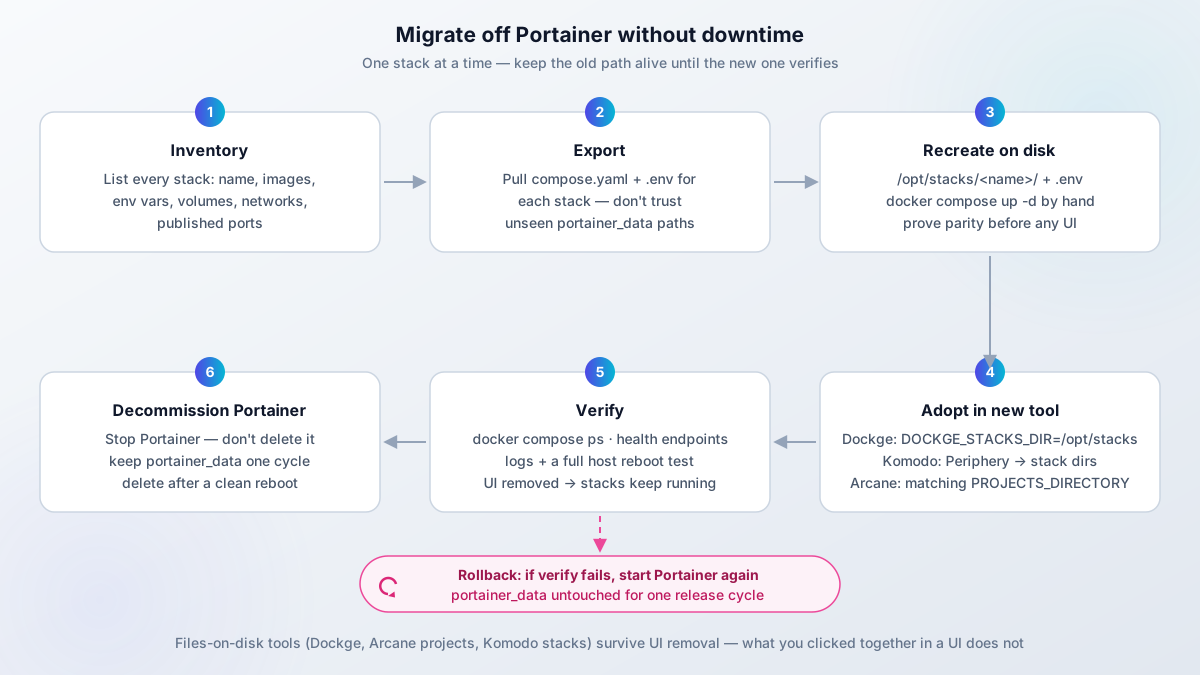
- Inventar. Liste jeden Stack in Portainer: Name, Images, Env-Vars, Volumes, Netzwerke, publizierte Ports. Eine Tabelle reicht.
- Export. Zieh Compose-Datei und Env jedes Stacks aus der Portainer-UI. Stacks leben außerdem im
portainer_data-Volume unter nummeriertencompose/-Verzeichnissen, aber das genaue Layout variiert je nach Version. Traue keinem Pfad, den du nicht gesehen hast; schau zuerst in einer Wegwerf-VM auf deiner Version nach. - Auf Disk neu anlegen. Ein Verzeichnis pro Stack, zum Beispiel
/opt/stacks/<name>/compose.yamlplus.env. Dann Parität von Hand beweisen, bevor irgendeine UI es sieht:
mkdir -p /opt/stacks/myapp
cd /opt/stacks/myapp
# copy compose.yaml and .env from the Portainer export
docker compose up -d
docker compose ps
curl -I http://127.0.0.1:8080/health # hit the real health endpoint- Das neue Tool auf das Stacks-Verzeichnis zeigen:
Dockge
services:
  dockge:
    image: louislam/dockge:1.5
    environment:
      - DOCKGE_STACKS_DIR=/opt/stacks
    volumes:
      - /opt/stacks:/opt/stacks
      - /var/run/docker.sock:/var/run/docker.sock
Nutze „Scan Stacks Folder” in der UI, um bestehende Stacks zu adoptieren. Pinne den Tag – hier kein :latest fahren.
Komodo
Periphery auf jedem Host laufen lassen und auf die Stack-Verzeichnisse zeigen. Core- und Periphery-Versionen nach Upgrades im Gleichschritt halten. Dran denken: Die Komodo-Datenbank braucht ihren eigenen Backup-Plan. Und pinne :2, nicht :latest. Der :latest-Tag ist deprecated und beschert dir v1-Images.
Arcane
Den Projektpfad identisch innerhalb und außerhalb des Containers mounten und PROJECTS_DIRECTORY setzen:
    volumes:
      - /opt/docker:/opt/docker
    environment:
      - PROJECTS_DIRECTORY=/opt/docker
Bestehende Compose-Projekte werden adoptiert, wenn die Pfade übereinstimmen. Nur absolute Pfade.
Sencho
Dieselbe 1:1-Pfadregel: Das Stack-Verzeichnis identisch mounten und COMPOSE_DIR setzen:
    volumes:
      - /opt/docker:/opt/docker
      - /var/run/docker.sock:/var/run/docker.sock
      - ./data:/app/data
    environment:
      - COMPOSE_DIR=/opt/docker
Compose-Projekte auf dem gemounteten Pfad tauchen als adoptierbare Stacks auf. Die UI lauscht auf Port 1852.
- Backup-Config umziehen. Wenn du In-UI-Backups adoptierst (Arcane S3, Dockhand restic, Sencho-Archive), konfiguriere sie und führe ein manuelles Backup plus einen Restore-Test aus, bevor du dem Zeitplan traust.
- Verifizieren mit der Checkliste unten. Für den Betrieb danach: Wie man einen Container mit Docker Compose aktualisiert.
- Rollback-Plan. Portainer stoppen, nicht löschen, und
portainer_dataeinen Release-Zyklus lang intakt lassen. Wenn das neue Tool dich im Stich lässt, Portainer wieder starten und neu zeigen. Erst außer Dienst nehmen, wenn die Verifizierungs-Checkliste einen Host-Reboot übersteht.
- Compose + Env für jeden Stack exportieren
- Als plain Verzeichnisse neu anlegen und einmal von Hand
docker compose up -d - Im neuen Tool adoptieren (Dockge-, Komodo-, Arcane- oder Sencho-Config oben)
- Verifizieren:
docker compose ps, Health-Endpoints, Logs, Host-Reboot - Rollback-bereit: Portainer gestoppt, aber vorhanden, Daten-Volume unangetastet
- Portainer erst nach einem sauberen Reboot-Zyklus außer Dienst nehmen
- Aufräumen nach dem Ausstieg: Plattenplatz aus alten overlay2-Verzeichnissen nach der Portainer-Decommission zurückholen
Secrets gehören nicht in Git
Wenn Stacks in plain Verzeichnisse umziehen, ist die Versuchung groß, /opt/stacks samt .env in ein Repo zu pushen. Committe keine Produktions-Secrets. Siehe Docker-Compose-Secrets: was funktioniert und sicherere Alternativen für Muster, die den Kontakt mit einem öffentlichen Repo überleben.
Verifizieren und Fehlerbilder, in der Reihenfolge, wie oft sie beißen:
- Parität kommt zuerst:
docker compose pssollte dieselben Services und Health zeigen wie Portainer. „Kaputt” sieht aus wie ein still fehlender Service, weil die Env-Datei beim Export nicht mitkam. - Dann
curl -Iauf jeden Health-Endpoint. DNS und TLS bleiben gleich, aber Upstream-Containernamen ändern sich mit dem Compose-Projektnamen. Traefik-Labels, die auf den alten Projektnamen matchten, werden 502en. - Mit
sudo rebootneu starten und bestätigen, dass jeder Stack zurückkommt. Tools, die Dateien auf Disk lesen (Dockge, Arcane-Projekte, Komodo-Stacks, Sencho-Stacks), recovern; alles, was du nur in einer UI zusammengeklickt hast, nicht. - In einer Scratch-VM die Verwaltungs-UI entfernen und bestätigen, dass deine Stacks weiterlaufen. Files-on-Disk-Tools lassen sie intakt; datenbankbasierte Tools können die Definition mitnehmen.
- Wenn du Stacks aus
portainer_dataliest und das Verzeichnislayout dich überrascht: stoppen und das Live-Volume inspizieren, statt zu raten. Im Export vergessene Env-Dateien sind der häufigste kaputte Deploy überhaupt. - Von Portainer angelegte Netzwerke und verwaiste Volumes überleben den Container. Prune vorsichtig – und nutze die overlay2-Aufräum-Anleitung oben für die Plattenplatz-Seite.
Security-Baseline für jede Docker-Verwaltungs-UI
Das gilt für Arcane, Dockhand, Sencho, Dockge, Komodo, 1Panel, Portainer und alles andere, das Container starten kann. Dieselben Prinzipien wie in Wie ich meinen Docker-Server nach dem BSI-Bericht abgesichert habe gelten hier. Eine Verwaltungs-UI ist nur eine weitere Angriffsfläche.
docker.sock bedeutet root auf dem Host
Jeder Container mit gemountetem /var/run/docker.sock kann einen privilegierten Container starten und den Host übernehmen. Eine Docker-Verwaltungs-UI mit dem rohen Socket ist ein Root-Web-Panel. Behandle es genau so in deinem Threat Model.
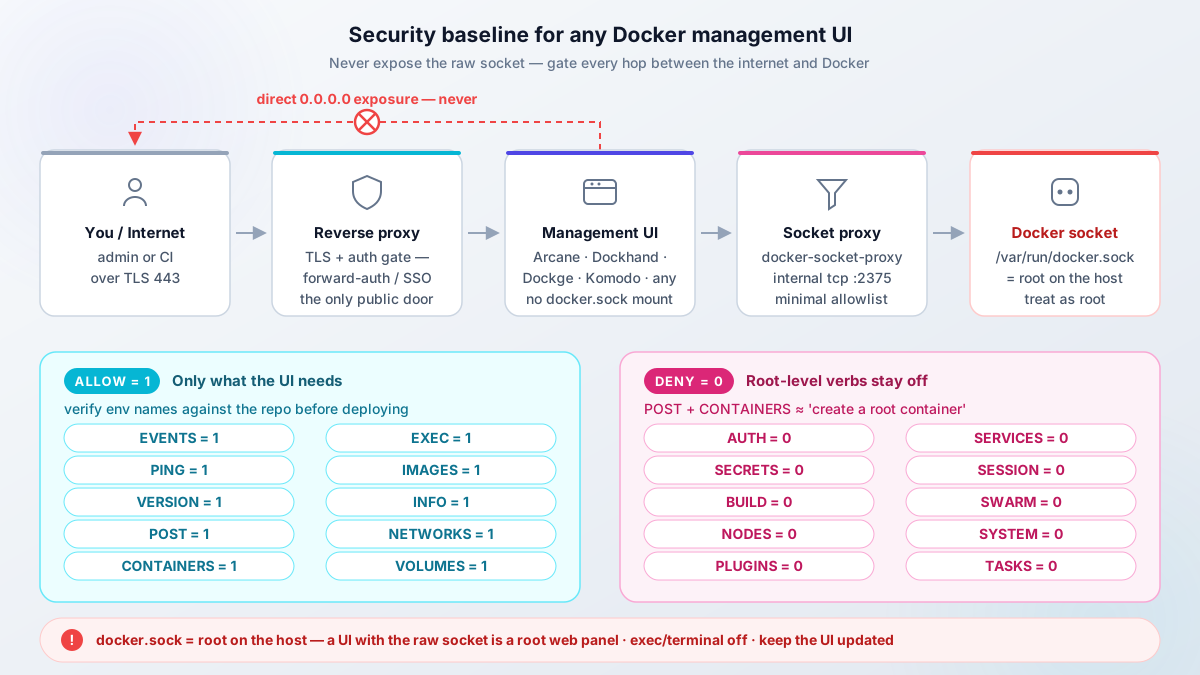
Vier nicht verhandelbare Punkte:
- Einen Socket-Proxy vor den rohen Socket setzen: tecnativa/docker-socket-proxy (oder Äquivalent), nur die Verben erlaubend, die die UI braucht.
- Einen Reverse Proxy mit Auth vor die UI setzen oder sie nur auf VPN/localhost halten. Eine Verwaltungs-UI niemals roh auf
0.0.0.0veröffentlichen. - Terminal- und Exec-Features ausschalten, außer du nutzt sie aktiv. Dockge 1.5.0, das die Console standardmäßig deaktiviert, ist der richtige Call.
- Die UI selbst aktualisieren. Diese Projekte haben CVEs wie alles andere. Ein konkretes Beispiel: Die eMudhra/emSign-Intermediate-CA-Kompromittierung (CVE-2026-111943) wurde von drei Tools dieser Liste innerhalb von drei Tagen gepatcht: Portainer 2.45.3 (2026-10-21), Komodo v2.3.4 webpki-roots-Bump (2026-10-22) und 1Panel v2.4.1 (2026-10-22).
Das Socket-Proxy-Muster, mit den Env-Var-Namen aus dem aktuellen tecnativa/docker-socket-proxy-README (gegen das Repo abgleichen, bevor du deployst – die Semantik hat sich über die Jahre verschoben):
services:
  docker-socket-proxy:
    image: tecnativa/docker-socket-proxy:latest
    container_name: socket-proxy
    environment:
      - EVENTS=1
      - PING=1
      - VERSION=1
      - AUTH=0
      - SECRETS=0
      - POST=1
      - BUILD=0
      - CONTAINERS=1
      - EXEC=1
      - IMAGES=1
      - INFO=1
      - NETWORKS=1
      - NODES=0
      - PLUGINS=0
      - SERVICES=0
      - SESSION=0
      - SWARM=0
      - SYSTEM=0
      - TASKS=0
      - VOLUMES=1
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro

  arcane:
    image: ghcr.io/getarcaneapp/manager:latest
    environment:
      - DOCKER_HOST=tcp://docker-socket-proxy:2375
    # no /var/run/docker.sock mount here
Dann die UI hinter einen Traefik-Reverse-Proxy mit Auth hängen (Forward Auth, Traefik-Basic-Authentication auf Docker-Services oder deine SSO-Schicht). Nach dem Setup verifizieren: Von außerhalb des Hosts bestätigen, dass der UI-Port nicht direkt antwortet (curl -v https://host:3552 sollte timen oder refusen), und aus der UI bestätigen, dass sie API-Verben, die du nicht erlaubt hast, nicht erreicht. Wenn ein Terminal-Feature aktiviert ist, ist das die Testfläche.
Fehlerbilder hier sind langweilig und schwerwiegend: ein versehentlich auf 0.0.0.0 gebundener Port, eine Allowlist so breit, dass POST=1 plus CONTAINERS=1 faktisch „Root-Container erstellen” heißt, ein nach einer Evaluierung eingeschaltet gelassenes Terminal und Agent-Versionsdrift nach Core-Upgrades (erst Core, dann Agents, dann ein Flottencheck).
Ops-Notizen für kleine Kisten: Trivy- und Grype-Scans bursten CPU und RAM während des Image-Scans. Auf 1 GB Scans außerhalb der Peaks planen oder pro Environment deaktivieren (Arcane v2.11.1 hat genau diesen Schalter). Und wenn du UI und Socket-Proxy von Produktiv-Workloads isolieren willst, reicht sogar ein günstiger Hostinger-VPS für eine Control Plane für einen.
FAQ
Gibt es eine komplett kostenlose Portainer-Alternative?
Ja. Arcane, Sencho, Dockge, Komodo (inklusive v2 mit Swarm-Support), Coolify, Dokploy, lazydocker und Dozzle sind alle für $0 selbst hostbar – ohne Lizenz-Key und ohne Renewal. Dockhand ist unter BSL 1.1 für private und interne Unternehmensnutzung kostenlos, mit Konvertierung zu Apache 2.0 im Januar 2029. Keines davon verlangt eine E-Mail-Anmeldung, um Features freizuschalten.
Was passiert, wenn ich die Portainer-3-Nodes-Free-Lizenz nicht erneuere?
Renewal ist kostenlos, aber jährlich. Portainer sagt, es schickt einen neuen Key 14 Tage bevor der aktuelle abläuft. Was genau bei Ablauf eines Keys passiert – Sperrung vs. Feature-Downgrade – ist auf der Website nicht klar dokumentiert. User berichten von Ablaufwarnungen nach Reboots (GitHub-Discussion #12301), behandle das Renewal also als Pflicht. Die „7 days”-Klausel auf der Renewal-Seite betrifft das Verschieben deines Keys zwischen Instanzen während einer Server-Migration, nicht ein Renewal-Gnadenfenster.
Wird Dockge noch gepflegt?
Die ehrliche Antwort, Stand 2026-10-27: Das letzte Release, 1.5.0, ist vom 2025-03-30 (~19 Monate). Der letzte substanzielle Commit war am 2026-04-19; der einzige Commit seitdem ist eine CI-Änderung am 2026-10-23. „Ist das aufgegeben?“-Threads und Community-Forks existieren. Die Files-on-Disk-Philosophie ist immer noch die richtige, und 1.5.x funktioniert gut. Pinne :1.5.x, halte Compose-Dateien in Git und prüfe den Repo-Puls, bevor du über einen Host hinauswächst.
Ist Sencho produktionsreif?
Sencho ist pre-1.0 (v0.98.1, Stand 2026-10-27) mit kleiner Community – und die Maintainer sagen es selbst: Das Repo liefert eine KNOWN_LIMITATIONS.md und bittet dich, gegen dein eigenes Setup zu validieren, bevor du es auf kritischer Infrastruktur deployst. Das Feature-Set ist real: SSO, RBAC, Trivy-Scanning, Flotten-Ops. Und die eigenen Autoren fahren es produktiv. Für ein Homelab oder eine kleine Flotte, von der du zurückrollen kannst, ist es einen Install wert. Für eine Flotte, die du dir nicht babysitten kannst, sind Arcane oder Komodo heute sicherere Wetten.
Kann ich mehrere Server kostenlos aus einem Dashboard verwalten?
Ja. Komodo macht es mit Periphery-Agents (jetzt mit ausgehenden Verbindungen für NAT-Hosts), Arcane mit arcane-agent, Dockhand mit dem Hawser-Agent und Sencho durch Verlinken voller Instanzen (oder dem Pilot-Agent für NAT-Hosts). Alles kostenlos in den oben beschriebenen Tarifen. Plane Zeit für Versionsdrift ein: erst den Primary upgraden, dann die Nodes oder Agents, dann den Flotten-State verifizieren.
Welche Alternative hat SSO/OIDC ohne Bezahlen?
Arcane liefert OIDC plus Passkeys und MFA im Free-Tarif. Sencho hat OIDC mit Google-/GitHub-/Okta-Presets, TOTP und Fünf-Rollen-RBAC kostenlos. Dockhand hat OIDC/SSO und MFA kostenlos, aber LDAP und RBAC sitzen im Enterprise-Tarif. Portainer CE enthält OIDC/SSO überhaupt nicht; das ist Business Edition.
Funktionieren diese Tools mit Kubernetes?
Meistens nein. Arcane hat bestenfalls Swarm-Lesezugriff. Komodo verwaltet jetzt vollen Docker Swarm (nicht Kubernetes – diese Unterscheidung präzise halten). Dockge, Sencho und Dockhand sind Docker-/Compose-Tools. Für Kubernetes willst du Rancher, Portainer BE oder KubeSolo (Portainers Single-Node-Kubernetes für die Edge). Wenn dir jemand einen „Portainer-Ersatz für K8s” in dieser Kategorie verkauft, lies die Docs zweimal.
Fazit: Welche Portainer-Alternative solltest du wählen?
Den Baum nochmal in Prosa, denn das ist die Entscheidung:
- Arcane, wenn du einen gleichwertigen Portainer-Ersatz willst. Ein Go-Container, BSD-3, kostenlose OIDC und Passkeys – und seit v2.9–v2.17 scannt, patcht, sichert es und unterstützt Podman und OpenTelemetry. Das ist der Default und läuft auf meinen eigenen Servern.
- Dockhand, wenn Scan-before-Swap-Rollbacks, LDAP oder Enterprise-Secret-Manager mehr zählen als OSI-Lizenzierung. BSL 1.1 mit offenen Augen akzeptieren.
- Sencho, wenn du Compose-on-Disk mit Flotten-Features, kostenlosem RBAC/SSO und Trivy-Policies willst, die ein Deploy blockieren können – und mit pre-1.0-Software und kleiner Community leben kannst.
- Dockge für Single-Host-pure-Compose-Einfachheit, mit dem Puls-Vorbehalt und einem gepinnten Tag.
- Komodo für Multi-Server-Flotten, Swarm-Flotten, NAT-freundliche ausgehende Agents und API-getriebene Automatisierung. RAM und ein Datenbank-Backup einplanen.
- Dokploy oder Coolify, wenn der eigentliche Job das Deployen von Apps ist. Ich fahre Dokploy auf meiner Flotte; Coolify, wenn du den größeren Template-Katalog willst.
- lazydocker, Dozzle oder die nackte CLI, wenn du gar kein Dashboard brauchtest. Zuerst das versuchen.
- Portainer, wenn du Kubernetes, Edge/IIoT im großen Stil brauchst oder das 3-Nodes-Free-Renewal als Reibung akzeptierst.
Welches Tool auch immer: Halte die langweiligen Ops-Basics – Stack-Definitionen als Dateien auf Disk, Config in Git (ohne Secrets), Volumes gesichert auf S3-kompatiblen Storage. Tools kommen und gehen, auch die, die ich gerade empfohlen habe. Diese Gewohnheiten machen jedes davon ersetzbar.
Kosten-Abrechnung: Jedes Tool im Fazit kostet $0 an Lizenzgebühren. Fahre es auf dem VPS, den du schon hast, oder gib etwa 4–5 €/Monat für eine kleine dedizierte Kiste aus.
Arcane-Installationsanleitung (mit Socket-Proxy)Verwandte Artikel
- Arcane installieren – komplette Setup-Anleitung mit Socket-Proxy und OIDC
- Dockhand installieren – Security-fokussierter Docker-Manager
- Arcane vs. Dockhand – der direkte Vergleich
- UsulNet installieren – All-in-one-Docker-Management-Plattform
- Dockge installieren – schlanke Compose-Verwaltungs-UI
- Beste Docker-Container für den Home Server – was du laufen lässt, sobald dein Manager steht
- Beste Self-Hosted-Panels – Server-Verwaltungspanels im Vergleich
- ServerOS-Panel-Review – Multi-VPS-Panel mit eingebautem MCP-Server
- Traefik-Reverse-Proxy für Docker – sauberes Reverse-Proxy-Setup
Ähnliche Artikel
Hat diese Anleitung bei dir funktioniert?

Geschrieben von Dragos
Dragos is the author of Bitdoze — practical DevOps, programming, and self-hosting guides.
Mehr Anleitungen von Dragos →Brauchst du Hilfe bei Astro, VPS oder einer Self-hosted-App? Services ansehen →